VLAN (Virtual Local Area Network), tek bir fiziksel Switch altyapısını birbirinden bağımsız mantıksal Network'lere ayırmaya yarayan bir Layer 2 teknolojisidir. Kablolamaya dokunmadan hangi Port'un hangi mantıksal Network'e ait olacağını Switch üzerinde tanımlarım. Aynı Switch'e bağlı iki bilgisayar farklı VLAN'lardaysa Layer 2 seviyesinde birbirini görmez, farklı Switch'lere bağlı iki bilgisayar aynı VLAN'daysa aynı Switch'e bağlıymış gibi haberleşir.
VLAN'ın neden gerekli olduğunu anlamak için önce bir Switch'in Frame'leri nasıl ilettiğine bakmak gerekir. Switch, hedef MAC adresini MAC Address Table'ında bildiği bir Unicast Frame'i yalnızca ilgili Port'a gönderir. Hedef MAC adresi FF-FF-FF-FF-FF-FF olan Broadcast Frame'leri, Multicast Frame'leri ve hedef MAC adresini henüz öğrenmediği Unknown Unicast Frame'leri ise kendisine bağlı tüm Port'lara Flood eder. Bir Broadcast Frame'inin ulaşabildiği tüm cihazların oluşturduğu alana Broadcast Domain denir. VLAN yapılandırılmamış bir Network'te birbirine Layer 2 seviyesinde bağlı tüm Switch'ler ve bu Switch'lere bağlı tüm cihazlar tek bir Broadcast Domain'dir.
Küçük bir Network'te bu durum sorun yaratmaz. Network büyüdükçe ARP Request, DHCP Discover ve NetBIOS Name Query gibi Broadcast mesajları, yalnızca bir cihazı ilgilendirdiği halde yüzlerce cihaza ulaşır. Her cihaz bu Frame'i alıp işlemek ve kendisine ait olmadığını anlayıp bırakmak zorunda kalır. Bir Loop ya da arızalı bir ağ kartı kaynaklı Broadcast fırtınası da Network'ün tamamını etkiler.
Her VLAN kendi Broadcast Domain'ini oluşturur ve bir VLAN'da üretilen Broadcast trafiği diğer VLAN'lara geçmez. VLAN bant genişliğini artırmaz. Broadcast'in yayıldığı alanı küçültür, böylece gereksiz trafik ve uç cihazlardaki işlem yükü azalır. VLAN'lar Cisco Switch'lerde 1 ile 4094 arasındaki bir VLAN ID ile tanımlanır. 1-1005 aralığı Normal Range, 1006-4094 aralığı Extended Range olarak adlandırılır.
Segmentasyonun güvenlik tarafında da karşılığı vardır. Şirkete gelen bir misafiri doğrudan iç Network'e almak yerine ayrı bir Network segmentinden Internet'e çıkarmak, misafir cihazının iç sistemlerle aynı Layer 2 alanını paylaşmasını engeller. Aynı ayrım departmanlar için de geçerlidir. IT, IK ve FINANS aynı fiziksel Switch'e bağlı olsa bile ayrı VLAN'larda olduklarında bir departmanda başlayan Broadcast fırtınası o departmanın VLAN'ı içinde kalır. Ancak VLAN'ları taşıyan Trunk hatları ortak olduğu için yoğun bir fırtına aynı hattı kullanan diğer VLAN'ların trafiğini de yavaşlatabilir. Bu yüzden VLAN, Spanning Tree gibi Loop önleme mekanizmalarının yerine geçmez.
Farklı VLAN'lardaki cihazlar varsayılan olarak birbirine ulaşamaz. Bu iletişim için Layer 3 seviyesinde Inter-VLAN Routing gerekir ve bu iş bir Router ya da Layer 3 Switch ile yapılır. Routing açıldığında VLAN'lar arasındaki tüm IP trafiği serbest kalır. Yazıcı VLAN'ına yalnızca belirli IP aralıklarının erişmesi ya da FINANS VLAN'ına diğer departmanların ulaşamaması isteniyorsa bu kısıtlama Routing'in kendisiyle değil, SVI'lara uygulanan ACL'lerle sağlanır. VLAN segmenti çizer, segmentler arası erişim politikasını ACL belirler.
Yönetim açısından da somut bir kazanç vardır. Bir kullanıcı başka bir masaya taşındığında kabloyu değiştirmek yerine bağlandığı Port'u doğru VLAN'a atamak yeterli olur. Şüpheli trafik üreten bir cihaz ait olduğu VLAN içinde izole edilebilir ve Log'lar VLAN bazında okunabildiği için arızanın hangi segmentte olduğu daha hızlı anlaşılır.
Bu makalede önce VLAN türlerini, ardından VLAN olmayan ve VLAN yapılandırılmış iki Network'te Broadcast'in nasıl yayıldığını, 802.1Q etiketlemeyi ve VTP'nin çalışma mantığını anlatıyorum. Sonrasında Cisco Packet Tracer üzerinde bir Layer 3 Switch (Catalyst 3560) ve üç Layer 2 kat Switch'i ile VLAN oluşturma, Trunk, VTP, Access Port atama, SVI, IP Routing ve DHCP Relay yapılandırmasını adım adım uyguluyorum. DHCP Server kurulumu ve Scope oluşturma kapsam dışında. Bu konuyu DHCP Server kurulumu ve yapılandırması makalemde ayrıntılı olarak anlattım.
1- VLAN Türleri Nelerdir?
VLAN türleri, bir Network'te taşınan trafiğin amacına göre yapılan ayrımları ifade eder. Kullanıcı verisi, yönetim trafiği, ses trafiği ve Trunk üzerinde etiketsiz giden trafik farklı ihtiyaçlara sahip olduğu için her biri ayrı bir VLAN rolüyle ele alınır. Bu türler ayrı protokoller değildir. Aynı VLAN mekanizmasının farklı görevlere atanmasıdır.
1.1- Data VLAN (Veri VLAN)
Data VLAN, kullanıcı cihazlarının günlük veri trafiğini taşıyan VLAN'dır. Bilgisayarlar, yazıcılar ve diğer istemci cihazlar bu VLAN'lara bağlanır. Bazı kaynaklarda User VLAN olarak da geçer. Data VLAN'ları departman veya cihaz grubu bazında ayırdığımda her grubun Broadcast trafiği kendi segmentinde kalır ve Voice ya da Management trafiğiyle karışmaz. Bu makalede tanımladığım altı VLAN'ın tamamı Data VLAN'dır.
1.2- Default VLAN (Varsayılan VLAN)
Default VLAN, Switch ilk açıldığında tüm Port'ların atandığı VLAN'dır ve Cisco Switch'lerde VLAN 1'dir. Hiçbir yapılandırma yapılmamış bir Switch'te tüm Port'lar VLAN 1'de olduğu için bağlı cihazlar aynı Broadcast Domain'i paylaşır ve birbirleriyle doğrudan haberleşir.
VLAN 1 silinemez ve yeniden adlandırılamaz. Bu nedenle kullanıcı trafiğini, yönetim trafiğini ve hassas veri trafiğini VLAN 1 üzerinde bırakmak önerilmez. Kullanılmayan Port'ların da VLAN 1'de açık bırakılması, Network'e bağlanan herhangi bir cihazın bu VLAN'a doğrudan dahil olması anlamına gelir.
1.3- Native VLAN (Yerel VLAN)
Native VLAN, bir 802.1Q (Dot1q) Trunk Port'unda etiketsiz (Untagged) taşınan trafiğin ait olduğu VLAN'dır. Trunk üzerinden geçen diğer VLAN'ların Frame'leri 802.1Q Tag'i ile işaretlenir. Native VLAN'ın Frame'leri ise Tag eklenmeden gönderilir. Karşı uç etiketsiz bir Frame aldığında onu kendi Native VLAN'ına yerleştirir. Cisco Switch'lerde varsayılan Native VLAN, VLAN 1'dir.
Bu davranışın pratik bir sonucu var. Native VLAN, Trunk'ın iki ucunda aynı olmalıdır. İki uçta farklı Native VLAN tanımlıysa bir taraftaki etiketsiz trafik karşı tarafta başka bir VLAN'a düşer ve iki VLAN Layer 2 seviyesinde birbirine karışır. Cisco cihazlar bu durumu CDP üzerinden NATIVE_VLAN_MISMATCH uyarısıyla bildirir. Üretim ortamında Native VLAN'ın, hiçbir kullanıcı Port'una atanmamış ayrı bir VLAN olarak belirlenmesi ve VLAN 1'de bırakılmaması önerilir.
1.4- Management VLAN (Yönetim VLAN)
Management VLAN, Switch ve Router gibi Network cihazlarına uzaktan yönetim erişimi için ayrılan VLAN'dır. Cihaz üzerinde bu VLAN'a ait bir arayüze (SVI) IP adresi ve Subnet Mask verildiğinde SSH ve SNMP gibi protokollerle cihaza bu IP üzerinden erişilir. Ayrı bir Management VLAN tanımlanmamışsa yönetim için VLAN 1 kullanılır. Bu nedenle yönetim trafiğini kullanıcı VLAN'larından ve VLAN 1'den ayırmak önerilir.
Yönetim erişimi için Telnet yerine SSH kullanılmalıdır. Telnet, kullanıcı adı ve parola dahil tüm oturumu şifrelemeden taşır. Management VLAN'a erişimi yalnızca yönetim istasyonlarının bulunduğu IP aralıklarına açmak da yetkisiz erişim yüzeyini daraltır.
Bu makalede tanımlanan VLAN 60 - YONETIM, şirketin yönetim departmanı için tanımlanmış bir Data VLAN'dır. Cihaz yönetimi için kullanılan Management VLAN ile karıştırılmamalıdır.
1.5- Voice VLAN (Ses VLAN)
Voice VLAN, IP telefonların ses trafiğini veri trafiğinden ayrı bir VLAN'da taşımak için kullanılır. Cisco Switch'lerde IP telefonun bağlı olduğu Access Port'a hem bir Data VLAN (switchport access vlan) hem de bir Voice VLAN (switchport voice vlan) tanımlanır. Telefon ses trafiğini Voice VLAN'ın ID'siyle etiketlenmiş 802.1Q Frame'leri içinde ve Layer 2 CoS değeriyle gönderir. Telefonun arkasına bağlı bilgisayarın trafiği ise Data VLAN'da kalır. Bu yüzden Voice VLAN tanımlı bir Access Port, etiketli Frame taşıyan tek Access Port türüdür.
Voice VLAN tek başına ses kalitesini garanti etmez. VLAN ses trafiğini ayırır, önceliklendirmeyi ise Quality of Service (QoS) yapar. Switch, telefonun atadığı CoS önceliğine güvenecek ya da bu önceliği değiştirecek şekilde yapılandırılabilir. Cisco, Voice VLAN'ı etkinleştirmeden önce QoS'un mls qos ile açılmasını ve Port'un mls qos trust cos ile CoS değerine güvenecek şekilde ayarlanmasını önerir. Gecikme ve titreşime (Jitter) duyarlı ses paketlerinin yoğun veri trafiğinden etkilenmemesini QoS'un sınıflandırma ve zamanlama (scheduling) adımları sağlar.
2- VLAN Olmayan Bir Network Ortamında Broadcast Trafiği
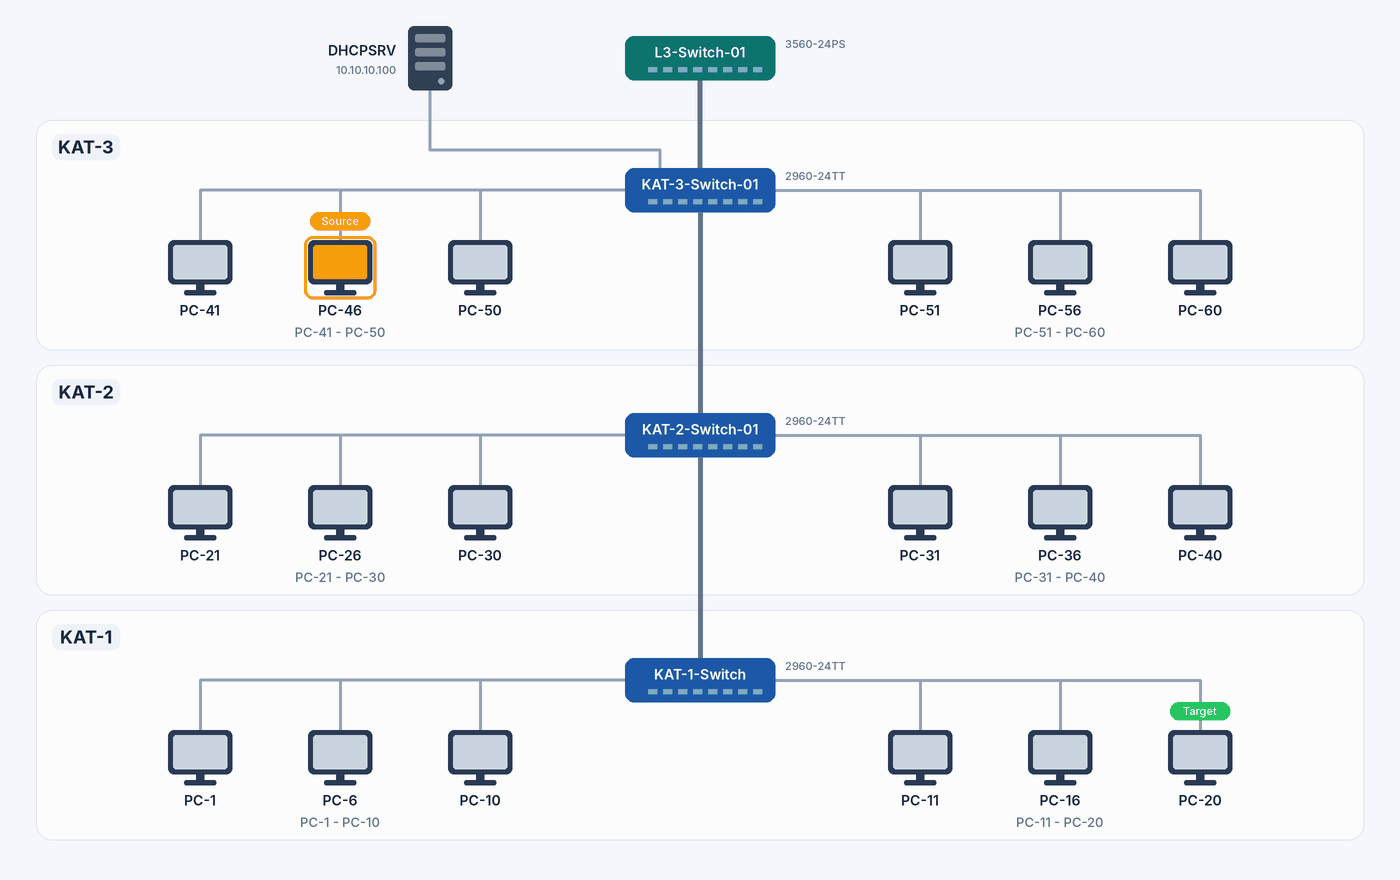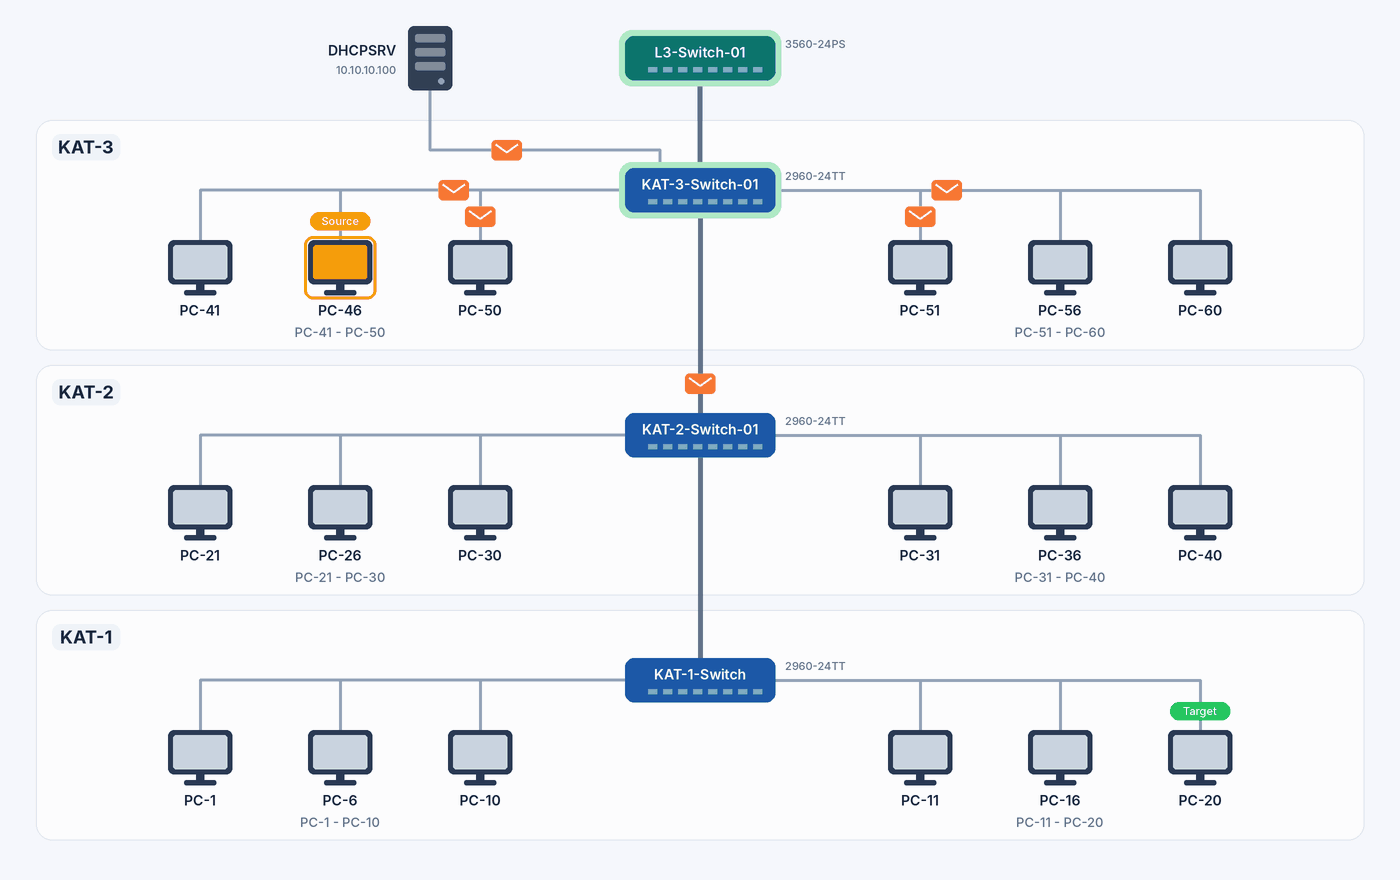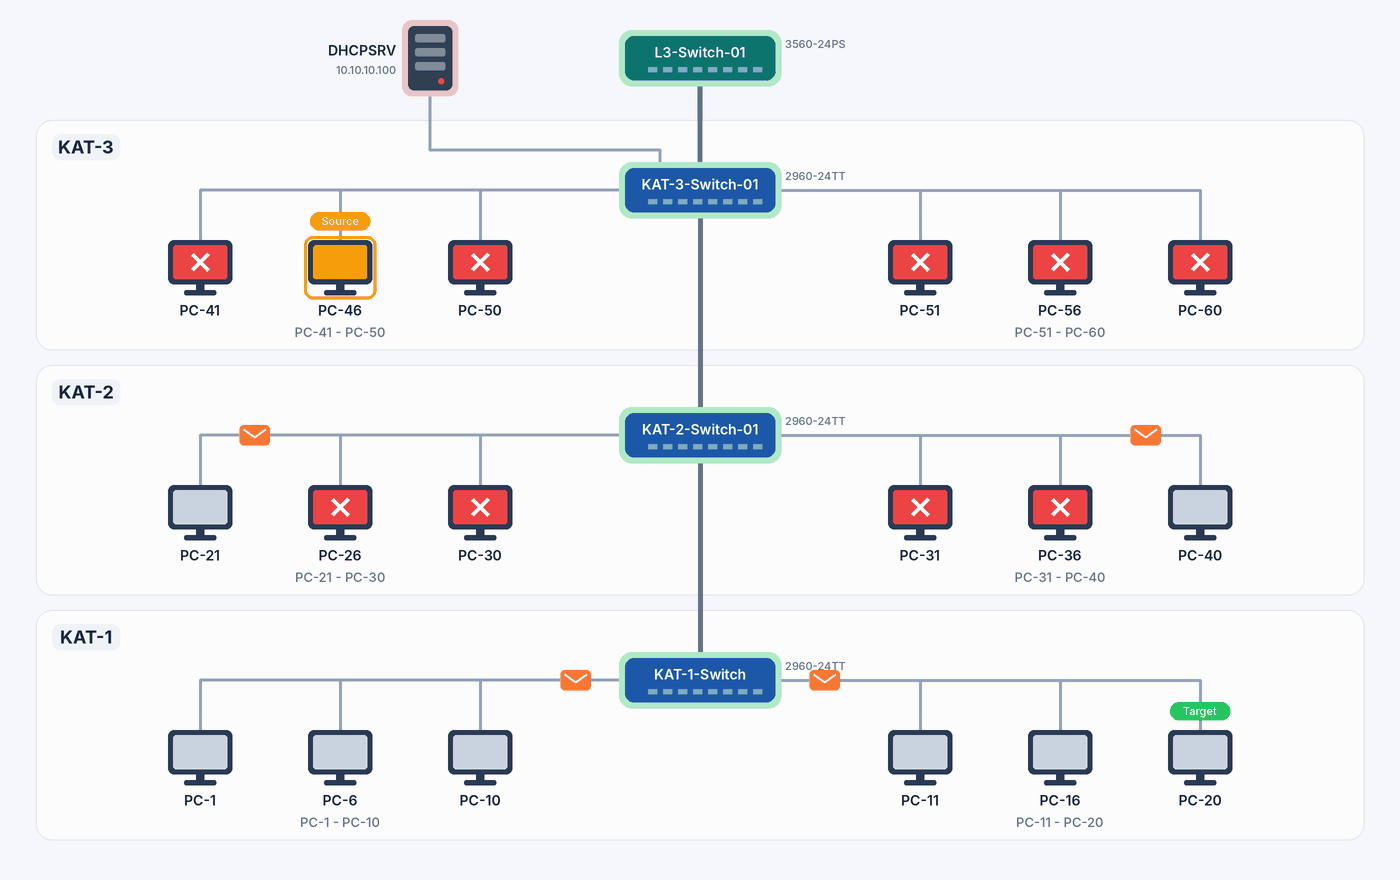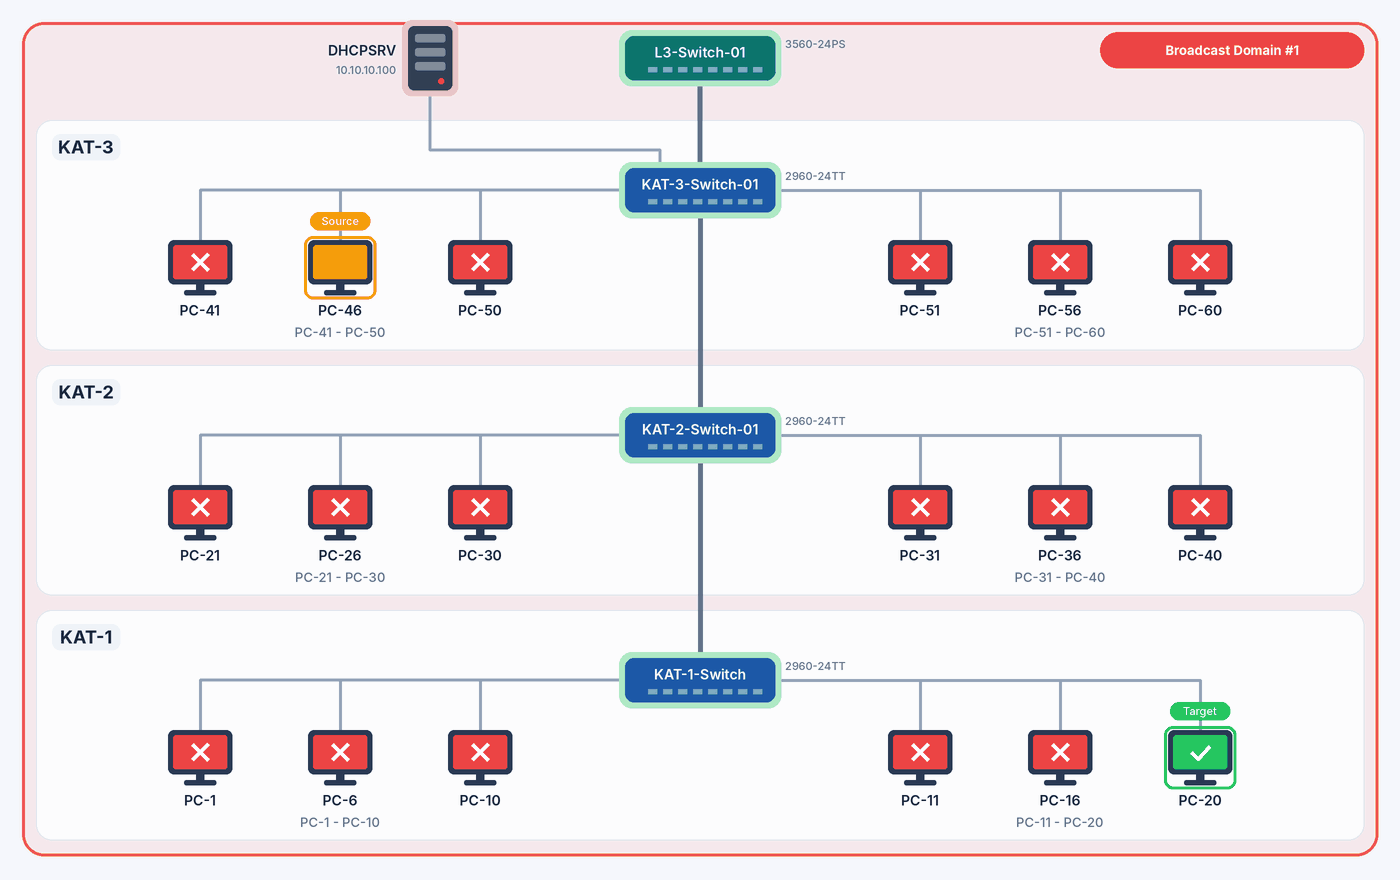
VLAN yapılandırılmamış bir Network'te tüm Port'lar varsayılan VLAN olan VLAN 1'dedir ve üç kattaki tüm cihazlar tek bir Broadcast Domain içinde yer alır. Bu yapıda 3. Kattaki PC-46'dan 1. Kattaki PC-20'ye bir paket gönderiyorum. İki bilgisayar aynı Subnet'te olduğu için PC-46 paketi doğrudan PC-20'ye göndermek ister, ancak PC-20'nin MAC adresini henüz bilmez. Bu yüzden asıl veriyi göndermeden önce bir ARP Request yayınlar.
|
Adım |
Kaynak |
Paket |
Hedef |
İletim Türü |
|
1 |
PC-46 |
ARP Request |
Tüm cihazlar |
Broadcast |
|
2 |
PC-20 |
ARP Reply |
PC-46 |
Unicast |
|
3 |
PC-46 |
Data |
PC-20 |
Unicast |
1. ARP Request'in hedef MAC adresi FF-FF-FF-FF-FF-FF olduğu için KAT-3 Switch'i bu Frame'i PC-46'nın bağlı olduğu Port dışındaki tüm Port'lara Flood eder. Frame aynı katta 3. Kattaki bilgisayarlara ve DHCP Server'a, Trunk üzerinden de L3 Switch'e ve 2. Kat Switch'ine ulaşır. 2. Kat Switch'i de aynı işlemi tekrarlar ve Frame 1. Kata kadar iner. Sonuçta yalnızca PC-20'yi ilgilendiren tek bir ARP Request, Broadcast Domain'deki tüm cihazlara ulaşır.
2. Frame'i alan her cihaz ARP Request içindeki hedef IP adresini kendi IP adresiyle karşılaştırır. Adres kendisine ait olmadığı için PC-20 dışındaki tüm cihazlar Frame'i reddeder. Hedef IP adresi kendisine ait olan PC-20 ise isteği işler ve PC-46'nın IP ve MAC adresini kendi ARP tablosuna ekler.
3. PC-20, kendi MAC adresini içeren bir ARP Reply gönderir. ARP Reply Broadcast değil, doğrudan PC-46'nın MAC adresine giden bir Unicast Frame'dir. Switch'ler ARP Request sırasında PC-46'nın MAC adresini hangi Port'tan öğrendiklerini MAC Address Table'larına kaydettiği için bu Frame yalnızca PC-46'ya giden Port'lardan iletilir.
4. PC-46, PC-20'nin MAC adresini öğrendikten sonra asıl veriyi bu MAC adresine Unicast olarak gönderir. Sonraki paketlerde PC-20'nin MAC adresi ARP Cache'te bulunduğu için yeniden ARP Request yayınlanmaz.
Görsel anlaşılır olması için her departmandan üç bilgisayarla sadeleştirilmiştir. Gerçek topolojide aynı ARP Request üç kattaki 60 bilgisayarın tamamına ulaşır. Simülasyonda katlar sırayla görünse de Switch'ler Broadcast'i neredeyse eş zamanlı olarak Flood eder.
3- VLAN Yapılandırılmış Bir Network Ortamında Broadcast Trafiği
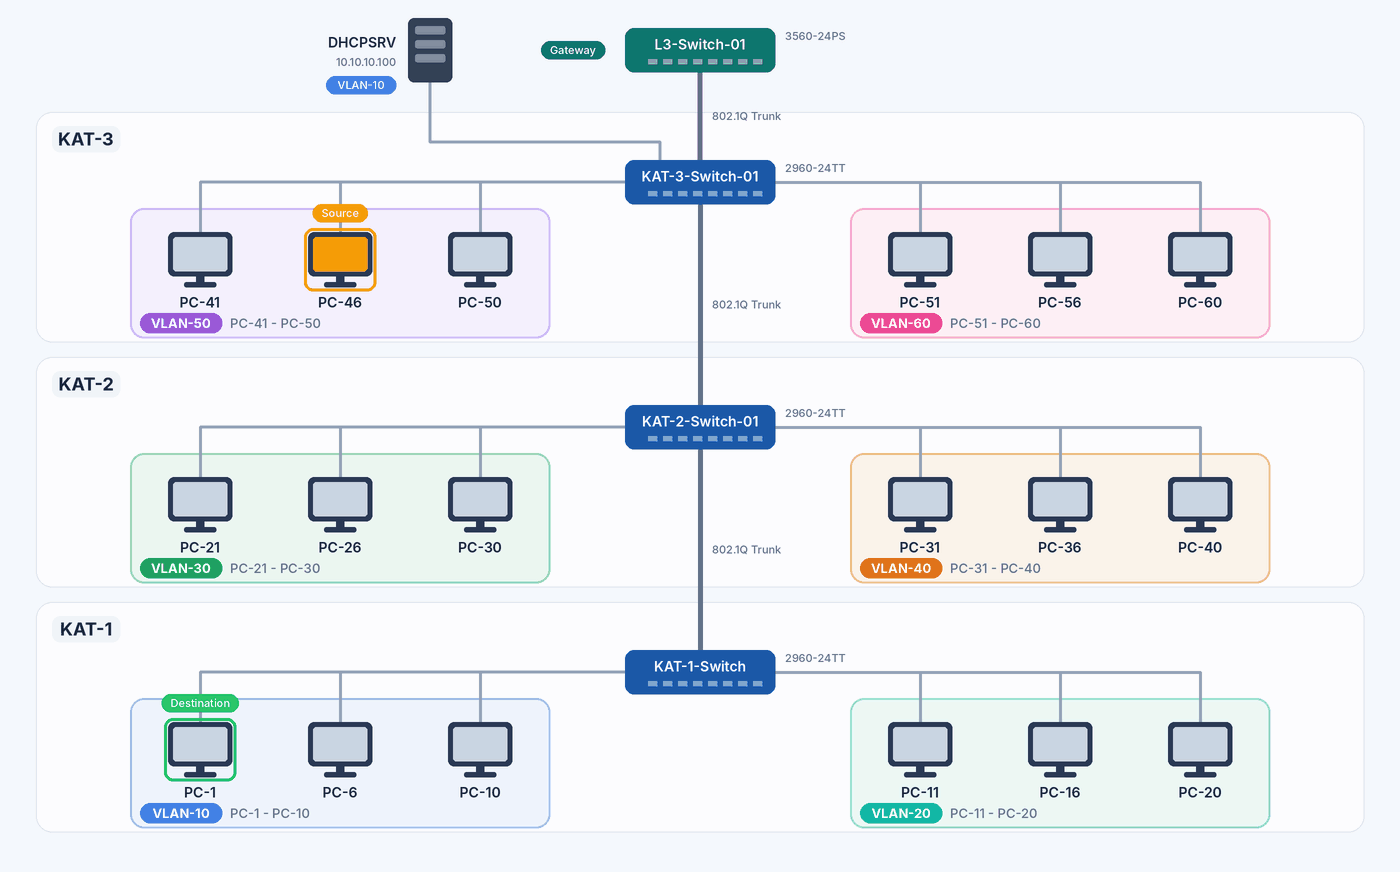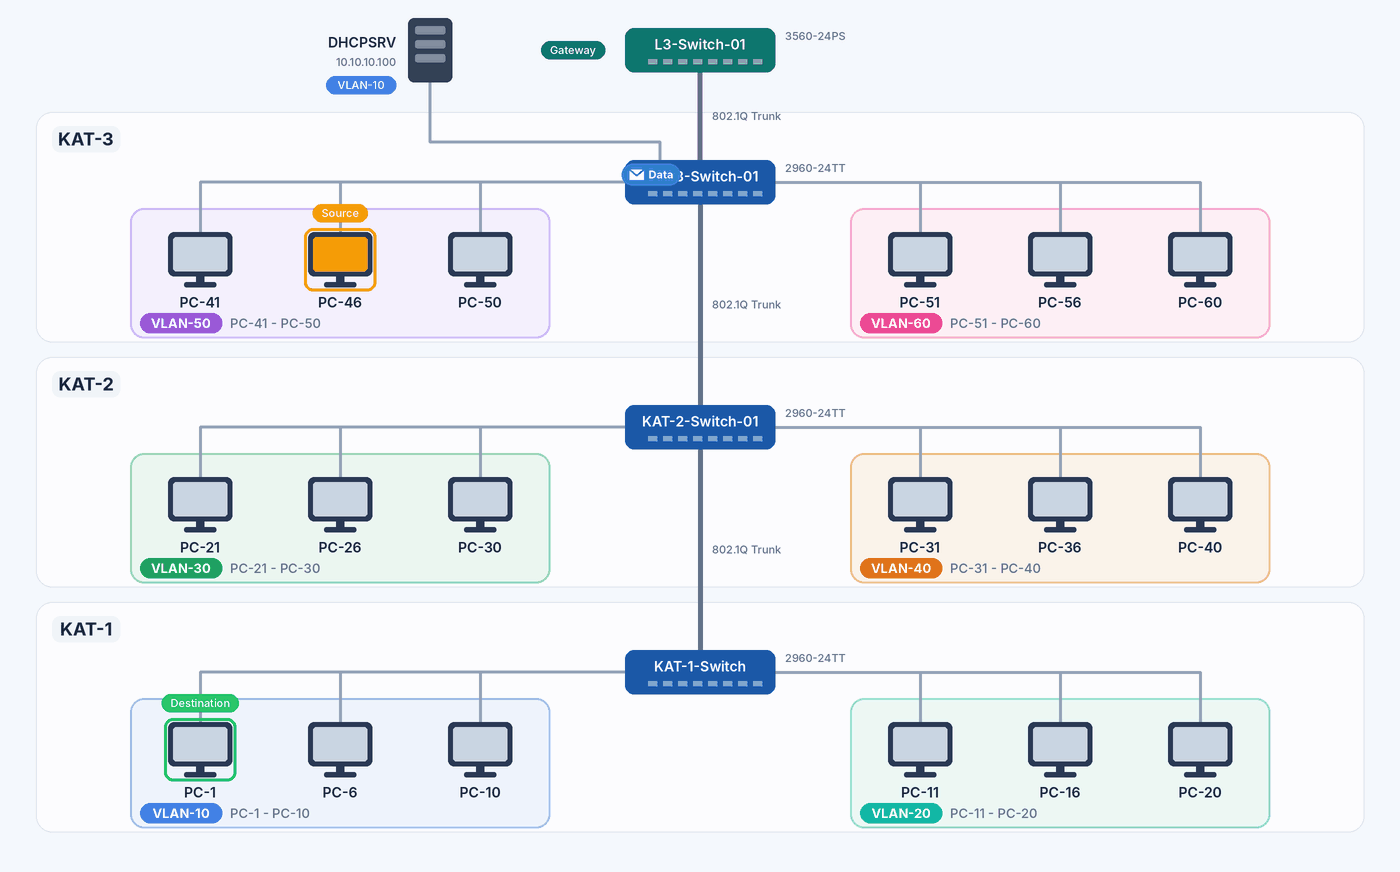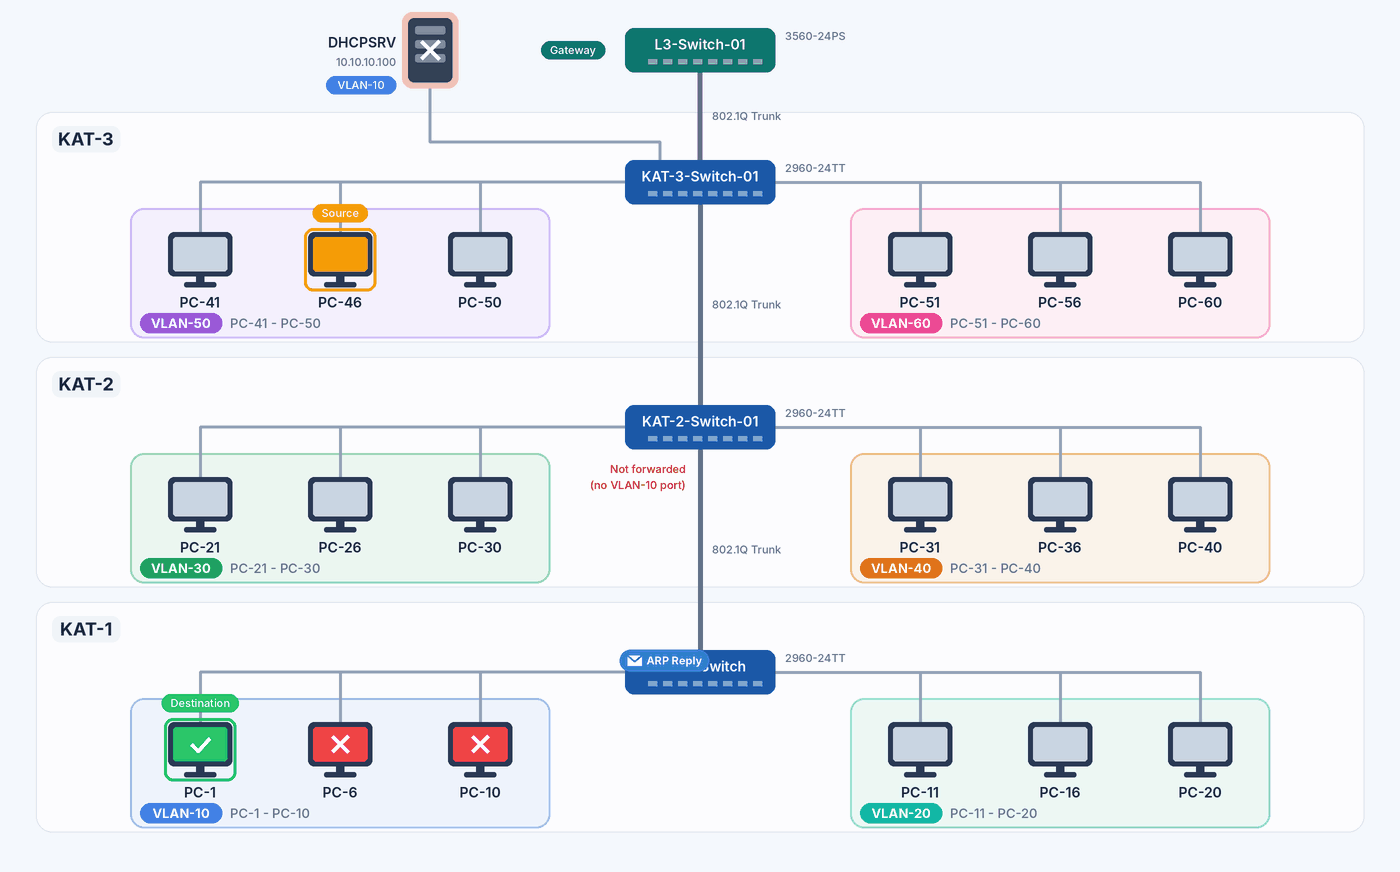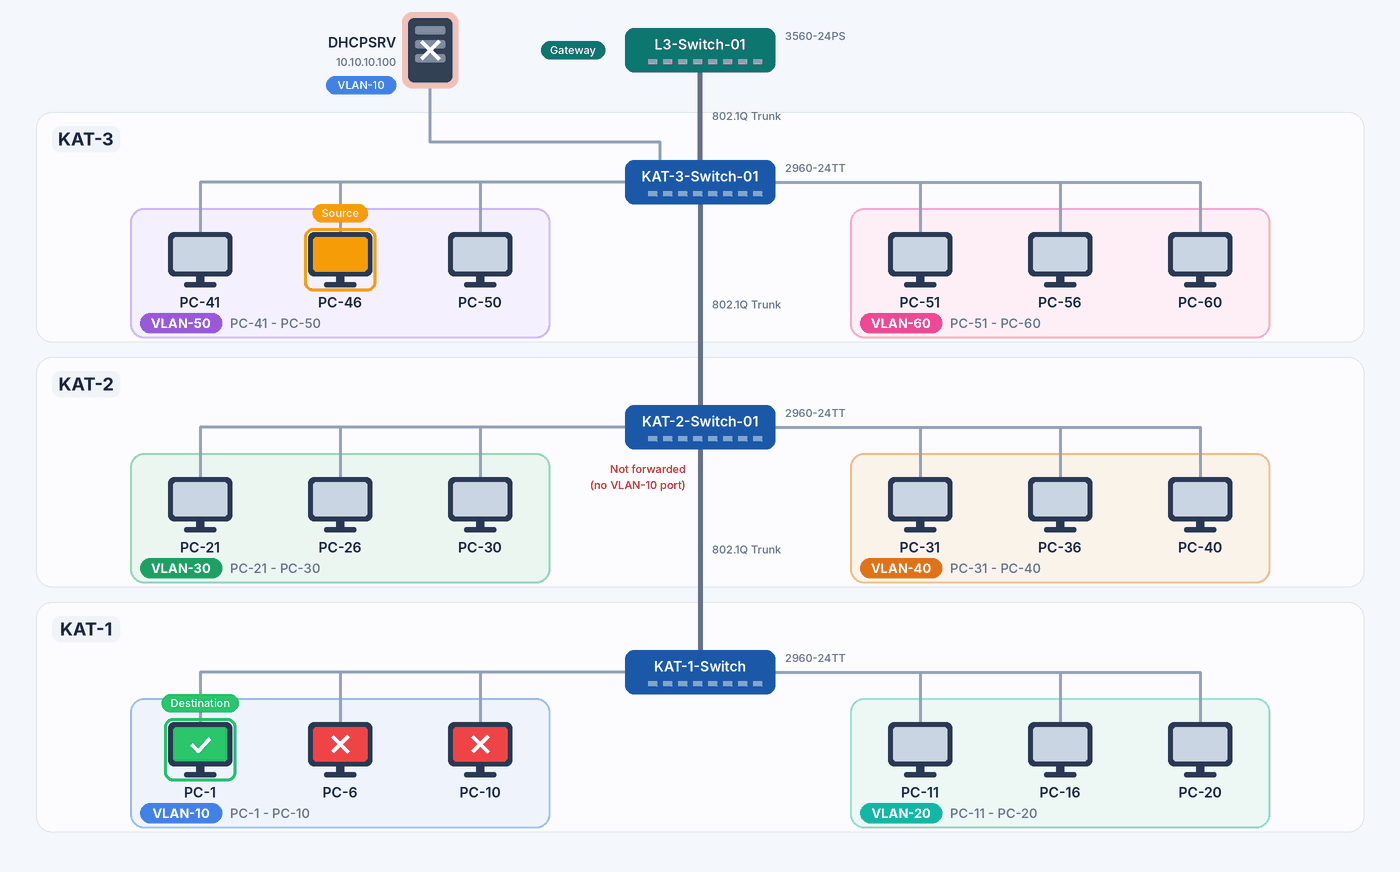
VLAN yapılandırıldığında aynı fiziksel topoloji korunur, ancak her VLAN ayrı bir Broadcast Domain olur. Bu kez 3. Kattaki VLAN 50'de bulunan PC-46'dan 1. Kattaki VLAN 10'da bulunan PC-1'e bir paket gönderiyorum. İki bilgisayar farklı VLAN'larda ve dolayısıyla farklı Subnet'lerde olduğu için paket doğrudan değil, Default Gateway üzerinden gider. Bu yapıda her VLAN'ın Default Gateway'i, L3 Switch üzerinde o VLAN için oluşturulan SVI'dır.
|
Adım |
Kaynak |
Paket |
Hedef |
İletim Türü |
|
1 |
PC-46 |
ARP Request |
Gateway (VLAN 50 SVI) |
Broadcast, yalnızca VLAN 50 |
|
2 |
Gateway |
ARP Reply |
PC-46 |
Unicast |
|
3 |
PC-46 |
Data |
Gateway |
Unicast |
|
4 |
Gateway (VLAN 10 SVI) |
ARP Request |
PC-1 |
Broadcast, yalnızca VLAN 10 |
|
5 |
PC-1 |
ARP Reply |
Gateway |
Unicast |
|
6 |
Gateway |
Data |
PC-1 |
Unicast |
1. PC-46 kendi IP adresi ve Subnet Mask'ı ile PC-1'in IP adresini karşılaştırır ve hedefin başka bir Subnet'te olduğunu anlar. Bu durumda paketi Default Gateway'e, yani VLAN 50 SVI'ının adresi olan 10.10.50.254'e göndermesi gerekir. Gateway'in MAC adresini bilmediği için bu adres için bir ARP Request yayınlar. Bu Broadcast yalnızca VLAN 50 içinde dolaşır. VLAN 50'deki diğer bilgisayarlar isteği reddeder, L3 Switch ise VLAN 50 SVI'ı üzerinden isteği kabul eder. Diğer VLAN'lardaki hiçbir bilgisayar bu Frame'i almaz.
2. L3 Switch, VLAN 50 SVI'ının MAC adresini içeren bir ARP Reply'ı PC-46'ya Unicast olarak gönderir.
3. PC-46 asıl paketi gönderir. Bu paketin hedef IP adresi PC-1'in IP adresi, hedef MAC adresi ise Gateway'in MAC adresidir. Paket L3 Switch'e Unicast olarak ulaşır.
4. L3 Switch, Routing tablosuna bakarak hedefin doğrudan bağlı 10.10.10.0/24 ağında, yani VLAN 10'da olduğunu belirler. PC-1'in MAC adresi kendi ARP tablosunda yoksa VLAN 10 SVI'ı üzerinden PC-1 için bir ARP Request yayınlar. Bu Broadcast'i PC-46 değil L3 Switch üretir ve Frame yalnızca VLAN 10 içinde dolaşır. VLAN 10'daki DHCP Server ve diğer bilgisayarlar isteği reddeder, PC-1 kabul eder.
5. PC-1, kendi MAC adresini içeren ARP Reply'ı L3 Switch'e Unicast olarak gönderir.
6. L3 Switch paketin Layer 2 başlığını yeniden yazar. Kaynak MAC adresi olarak VLAN 10 SVI'ının MAC adresini, hedef MAC adresi olarak PC-1'in MAC adresini kullanır ve TTL değerini bir azaltır. Kaynak ve hedef IP adresleri değişmez. Paket PC-1'e Unicast olarak teslim edilir.
Görüldüğü gibi Broadcast hiçbir aşamada kendi VLAN'ının dışına çıkmaz. PC-46'nın yayınladığı ARP Request VLAN 50'de, L3 Switch'in yayınladığı ARP Request ise VLAN 10'da kalır. VLAN'lar arasında taşınan trafik yalnızca Routing edilen Unicast paketlerdir. Gateway ve PC-1'in MAC adresleri ARP Cache'e alındıktan sonra sonraki paketlerde hiçbir VLAN'da Broadcast oluşmaz. PC-1'in PC-46'ya göndereceği cevap da aynı mantıkla, önce kendi Gateway'i olan VLAN 10 SVI'ı üzerinden ilerler.
Görselde VLAN 50 Broadcast'inin Trunk üzerinden 2. ve 1. Kat Switch'lerine de ulaştığı görülür. Bu yapıda Trunk'lar varsayılan olarak tüm VLAN'lara izin verdiği ve VTP Pruning kapalı olduğu için Broadcast, VLAN 50'yi taşıyan tüm Trunk'lara gönderilir. Bu Switch'lerde VLAN 50'ye atanmış Access Port olmadığı için Frame hiçbir bilgisayara iletilmez. Gereksiz Trunk trafiğini önlemek için Trunk üzerinde yalnızca gerekli VLAN'lara izin verilebilir ya da VTP Pruning açılabilir.
4- 802.1Q ve Trunk Bağlantısının Çalışma Mantığı
Bir VLAN birden fazla Switch'e yayıldığında, her VLAN için Switch'ler arasında ayrı bir kablo çekmek yerine tüm VLAN'ları tek bir fiziksel bağlantı üzerinden taşıyan Trunk bağlantısı kullanılır. Trunk Port, birden fazla VLAN'ın trafiğini aynı hat üzerinden taşıyan Port'tur ve genellikle Switch'ler arasında ya da Switch ile Router arasında kullanılır. Karşı taraf bir Frame'in hangi VLAN'a ait olduğunu, Frame'e eklenen VLAN Tag'inden anlar.
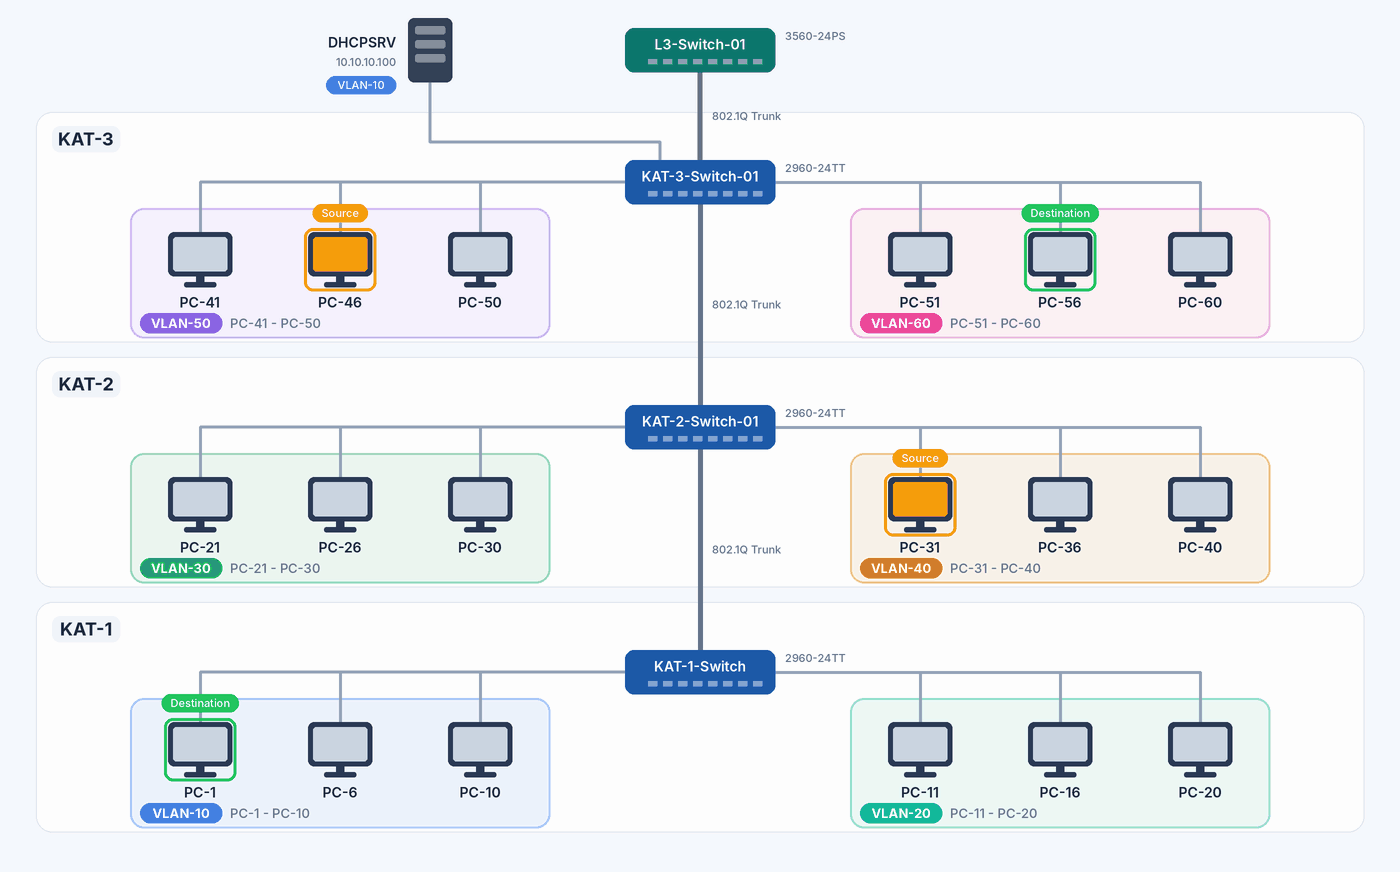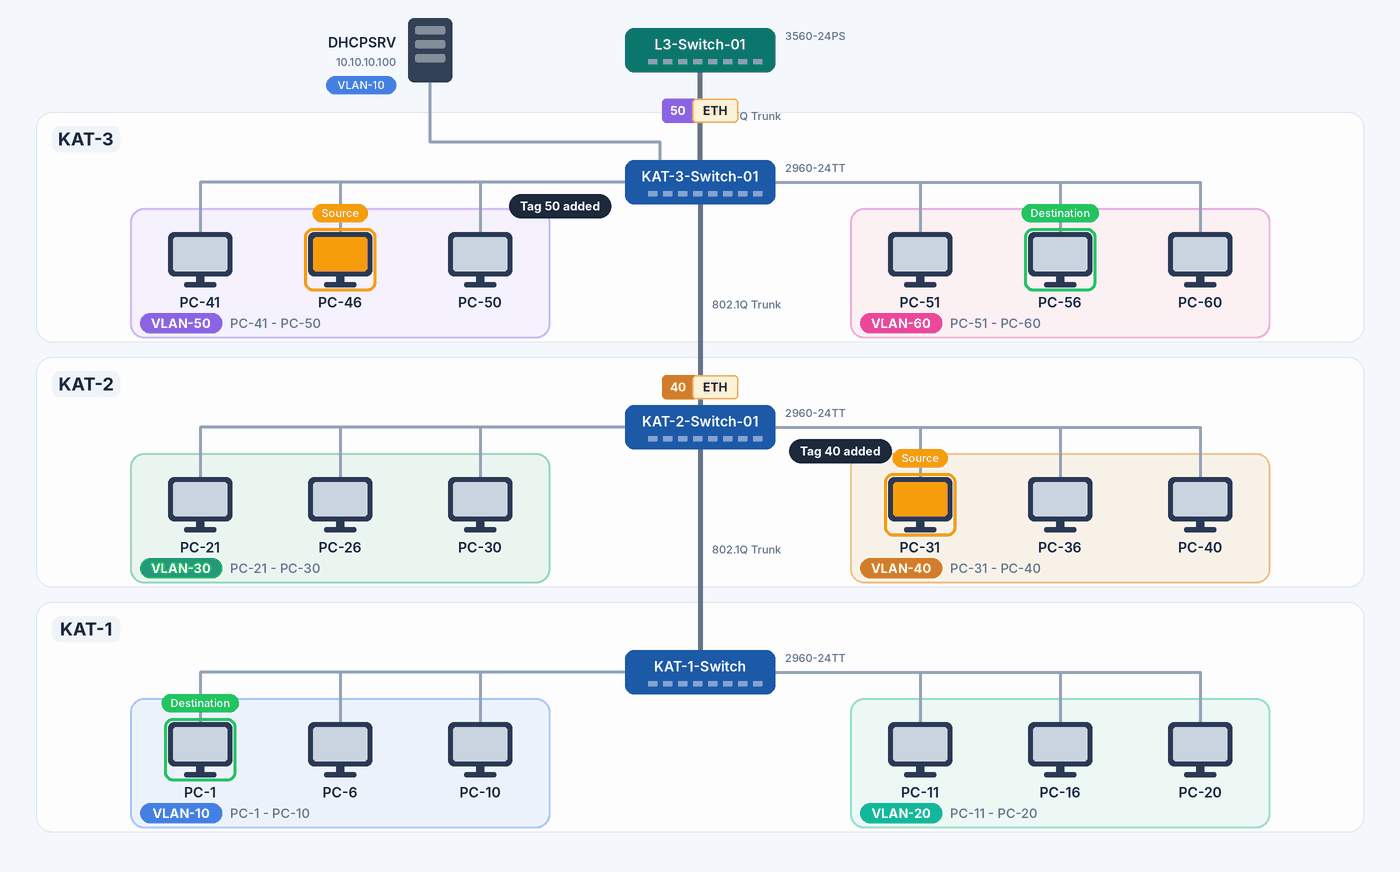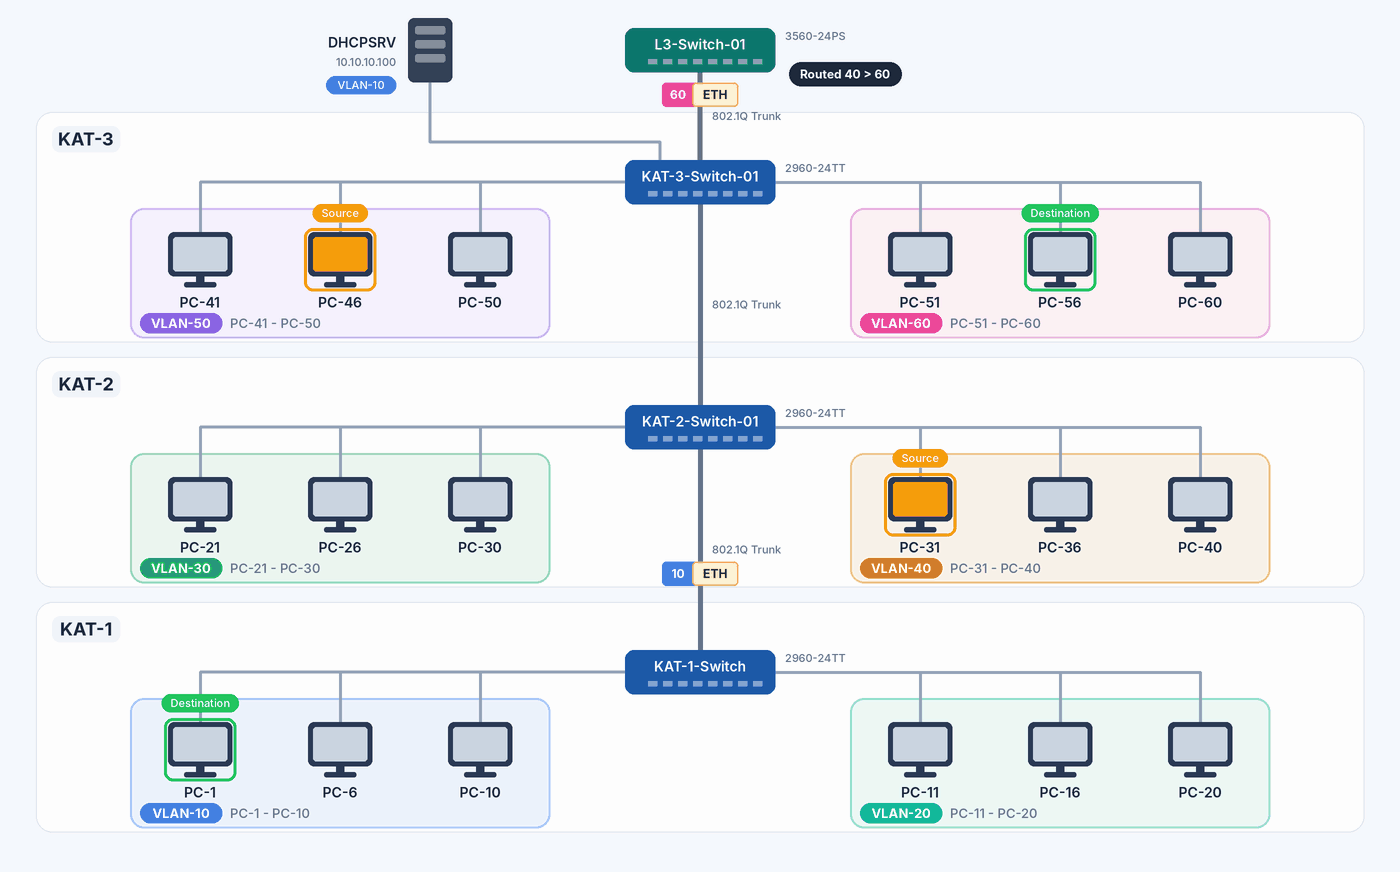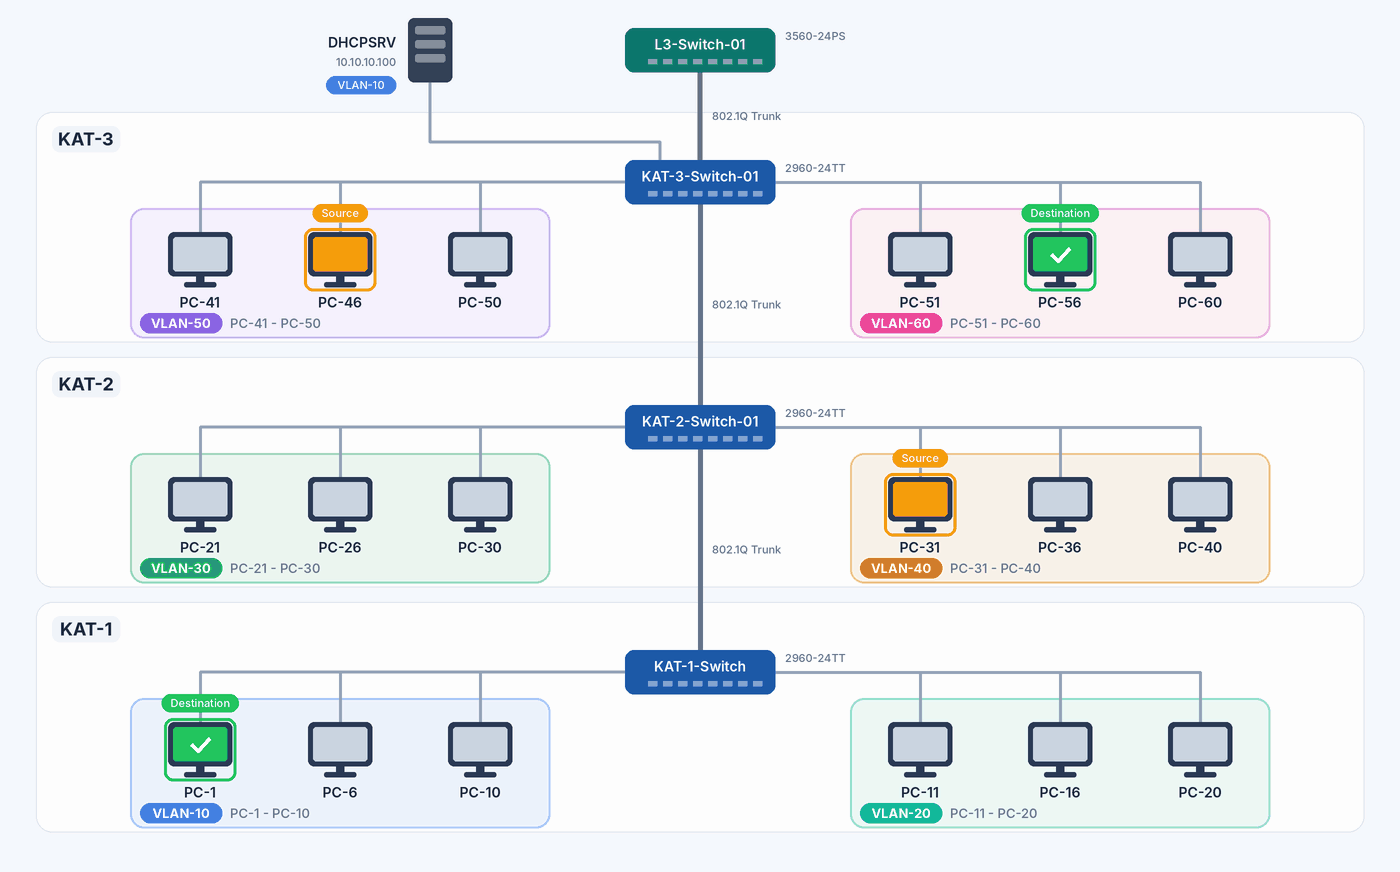
Görselde iki akış aynı anda ilerliyor. PC-46'nın gönderdiği Frame, Access Port'tan etiketsiz olarak KAT-3 Switch'ine ulaşır ve Trunk'a çıkarken VLAN 50 etiketini alır. L3 Switch Frame'i VLAN 50 SVI'ı üzerinden alır, etiketi kaldırır, paketi VLAN 10'a Route eder ve VLAN 10 etiketiyle Trunk üzerinden geri gönderir. Frame KAT-3 ve KAT-2 Switch'lerinden etiketi değişmeden geçer, KAT-1 Switch'i etiketi kaldırır ve Frame'i PC-1'e etiketsiz teslim eder. PC-31'den PC-56'ya giden akış da aynı şekilde VLAN 40 etiketiyle başlar ve VLAN 60 etiketiyle devam eder. Böylece aynı Trunk hattı üzerinde farklı VLAN'lara ait Frame'ler, etiketleri sayesinde birbirine karışmadan taşınır.
802.1Q (Dot1q) Standardı
802.1Q, Institute of Electrical and Electronics Engineers (IEEE) tarafından tanımlanan ve VLAN bilgisinin Ethernet Frame'ine nasıl ekleneceğini belirleyen standarttır. Trunk üzerinden gönderilen bir Ethernet Frame'ine 4 byte'lık bir 802.1Q Tag eklenir. Bu Tag içinde Frame'in ait olduğu VLAN ID ve 802.1p olarak bilinen öncelik bilgisi yer alır. VLAN ID, karşı Switch'in Frame'i doğru VLAN'a yerleştirmesini sağlar. Öncelik alanı ise ses gibi gecikmeye duyarlı trafiğin QoS ile önceliklendirilmesinde kullanılır.
Tag, Trunk Port'tan çıkarken eklenir ve Frame bir Access Port'tan uç cihaza teslim edilirken kaldırılır. Uç cihaz, Voice VLAN senaryosu dışında VLAN etiketini hiç görmez. Native VLAN'ın Frame'leri ise Trunk üzerinde de etiketsiz gider.
Trunk üzerinden yalnızca gerçekten gereken VLAN'ların taşınması hem güvenlik hem de gereksiz Flood trafiği açısından doğru yaklaşımdır. Cisco Switch'lerde bir Trunk varsayılan olarak tüm VLAN'lara izin verir ve Native VLAN olarak VLAN 1'i kullanır. Bu yapılandırmada bu varsayılanları değiştirmedim.
5- VTP (VLAN Trunking Protocol) Çalışma Mantığı
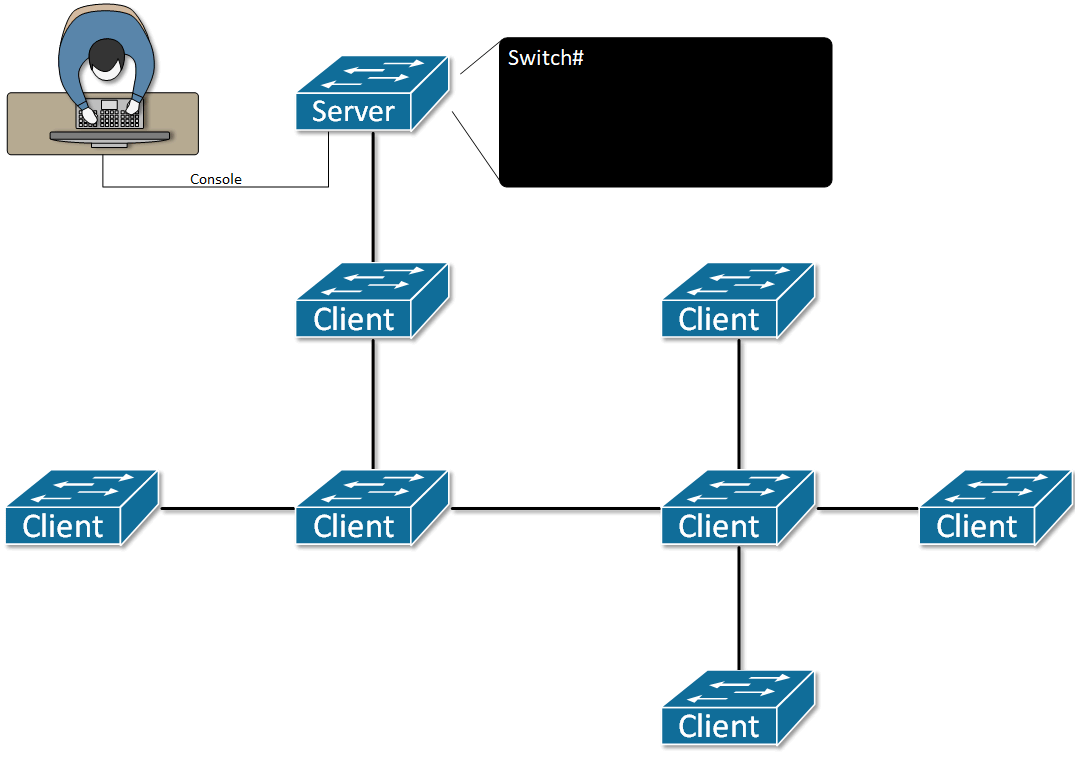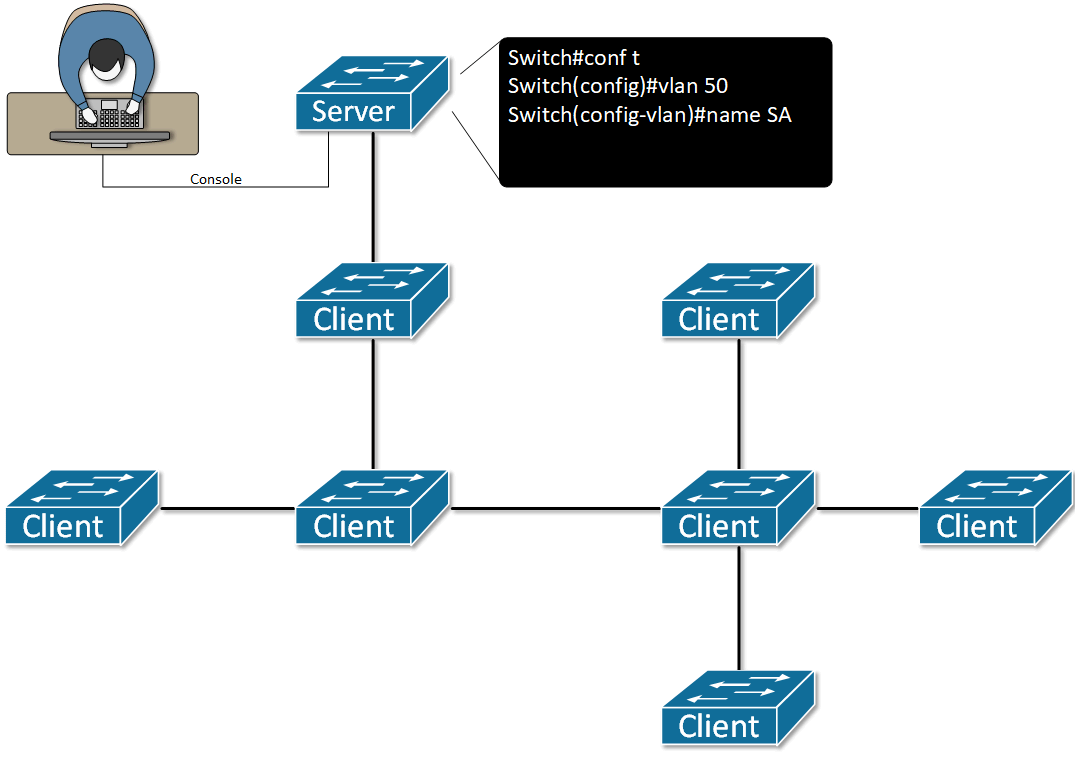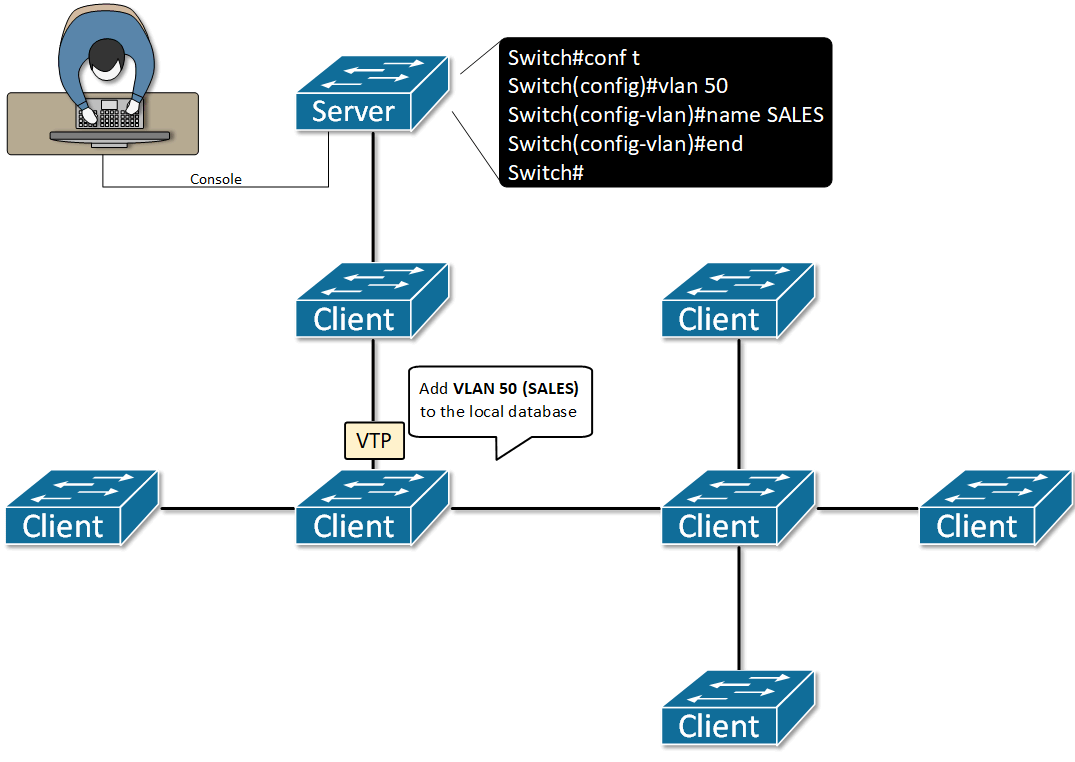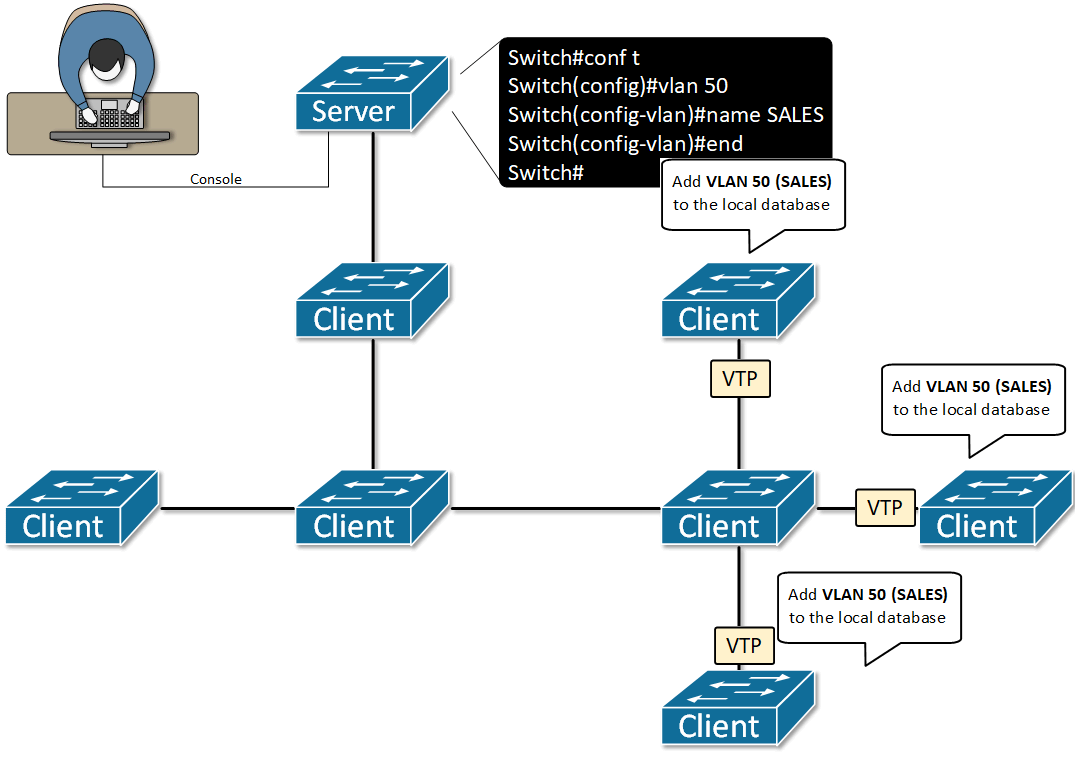
VTP (VLAN Trunking Protocol), Cisco Switch'ler arasında VLAN ekleme, silme ve yeniden adlandırma bilgisini dağıtan bir Layer 2 mesajlaşma protokolüdür. VLAN'ı Server modundaki bir Switch'te oluşturduğumda bu bilgi aynı VTP Domain'deki diğer Switch'lere Trunk bağlantıları üzerinden Advertisement olarak gönderilir. Böylece her Switch'e tek tek VLAN girmem gerekmez. VTP, VLAN'ları Port'lara atamaz. Hangi Port'un hangi VLAN'da olacağı her Switch'te ayrıca yapılandırılır.
VTP Advertisement'ları yalnızca Trunk Port'lar üzerinden gönderilir ve alınır. Bu yüzden VTP'nin çalışabilmesi için önce Switch'ler arasındaki Trunk bağlantılarının kurulmuş olması gerekir. VTP v1 ve v2 yalnızca normal aralıktaki VLAN'ları (1-1005) dağıtır.
VTP Domain
VTP Domain, aynı yönetim sorumluluğu altındaki ve aynı Domain adını paylaşan Switch'lerden oluşan alandır. Bir Switch yalnızca bir VTP Domain'e dahil olabilir. Server ve Client modundaki tüm Switch'ler aynı Domain adını kullanmalıdır, aksi halde farklı Domain adına sahip Advertisement'lar yok sayılır.
Domain adı her Switch'te elle girilebilir. Domain adı tanımlı olmayan bir Switch, Trunk üzerinden bir VTP Advertisement aldığında Domain adını ve Configuration Revision Number'ı bu Advertisement'tan devralır. Domain için parola tanımlıysa Switch Domain adını ancak doğru parola girildikten sonra öğrenir. Kat Switch'lerinde Domain adını elle girmedim, parola tanımlandıktan sonra L3 Switch'ten öğrendiler.
VTP Password
VTP Password zorunlu değildir, ancak tanımlanırsa Domain'deki tüm Switch'lerde aynı olmalı ve her Switch'e ayrı ayrı girilmelidir. Parolası olmayan ya da yanlış parolaya sahip bir Switch, gelen VTP Advertisement'larını reddeder ve VLAN bilgisi almaz. Bu sayede Network'e bağlanan yetkisiz bir Switch'in Domain'in VLAN yapısını değiştirmesi de zorlaşır.
Catalyst 3560 ve 2960 yapılandırma kılavuzlarında VTP parolası için 8 ile 64 karakter aralığı verilir. Bu yapılandırmada kullanılan 123456 değeri Packet Tracer'da kabul edilir, gerçek cihazlarda bu aralıkta bir parola kullanılmalıdır.
VTP Version 2
VTP varsayılan olarak Version 1 ile çalışır. Version 2'nin Version 1'e göre getirdiği farklar Cisco dokümantasyonunda dört başlıkta tanımlanır:
|
Özellik |
VTP Version 2 Davranışı |
|
Token Ring desteği |
TrBRF ve TrCRF Token Ring VLAN'larını destekler. |
|
Unrecognized TLV desteği |
Server veya Client, çözümleyemediği TLV'leri içeren değişiklikleri de diğer Trunk'larına iletir. |
|
Transparent mode davranışı |
Version 1'de Transparent Switch, mesajı yalnızca Domain adı ve Version eşleşirse iletir. Version 2'de Version kontrolü kalkar. Güncel IOS XE dokümantasyonunda Domain adı kontrolü sürer, eski 3560 dokümantasyonunda ise mesaj kontrolsüz iletilir. |
|
Consistency Check |
VLAN adı ve değerleri için tutarlılık kontrolü yalnızca CLI veya SNMP ile yerel olarak girilen bilgide yapılır. VTP mesajıyla gelen ya da NVRAM'den okunan bilgide yapılmaz, MD5 Digest doğruysa bilgi kabul edilir. |
Version 1 ve Version 2 aynı Domain'de birlikte çalışmaz. Version 2, Domain'deki tüm Switch'ler destekliyorsa açılmalıdır. Server'da Version 2 açıldığında Version 2'yi destekleyen tüm Switch'ler de Version 2'ye geçer. Version değişikliği yalnızca Server veya Transparent modundaki bir Switch'te yapılabilir. Kat Switch'lerinde vtp version 2 komutunu vtp mode client komutundan önce yazmamın sebebi bu. Switch o anda hâlâ varsayılan modu olan Server modundaydı.
VTP Version 3; Primary Server, gizlenebilen parola (Hidden Password), 1006-4094 aralığındaki Extended VLAN'ların dağıtımı ve Private VLAN desteği getirir. Bu makaledeki yapılandırma Version 2 ile yapılmıştır.
VTP Mode
VTP Mode, bir Switch'in VLAN bilgisini oluşturma, duyurma ve alma biçimini belirler. Bu yapılandırmada kullandığım Catalyst 3560 dahil Cisco IOS ve IOS XE çalıştıran Catalyst Switch'lerde varsayılan mod Server'dır. Bu davranış tüm Cisco platformlarında aynı değildir, örneğin Nexus 9000 serisinde VTP varsayılan olarak kapalıdır ve mod Transparent'tır. L3 Switch bu yüzden ek komut gerektirmeden Server modunda çalışıyor, kat Switch'leri de Client moduna alınana kadar Server modundaydı.
|
Özellik |
VTP Server |
VTP Client |
VTP Transparent |
|
VLAN oluşturma, düzenleme, silme |
Evet, değişiklik tüm Domain'e dağıtılır |
Hayır |
Evet, yalnızca kendi üzerinde |
|
Kendi VLAN yapılandırmasını duyurma |
Evet |
Evet |
Hayır |
|
Gelen Advertisement ile senkronize olma |
Evet |
Evet |
Hayır |
|
Gelen Advertisement'ı diğer Trunk'lara iletme |
Evet |
Evet |
Version 1'de Domain ve Version eşleşirse, Version 2'de evet |
|
VLAN yapılandırmasını NVRAM'de saklama (v1 ve v2) |
Evet |
Hayır |
Evet |
Aynı Domain'de birden fazla Server bulunabilir. Cisco, NVRAM ve DRAM kapasitesi yeterliyse Domain'deki tüm Switch'lerin Server modunda çalışmasını bile önerir. VTP'nin tasarımı ise değişikliklerin tek bir Switch üzerinden yapılmasına dayanır. Aynı anda birden fazla Server'da değişiklik yapılması VLAN veritabanında tutarsızlığa yol açabilir. Güncel IOS XE sürümlerinde bunlara ek olarak, Advertisement'ları iletmeyen Transparent davranışında bir VTP Off modu da bulunur.
Configuration Revision Number
VTP'de hangi VLAN bilgisinin geçerli olacağını VTP Version değil, Configuration Revision Number belirler. Server'da yapılan her VLAN değişikliği bu numarayı bir artırır. Switch, aynı Domain adına ve kendisininkinden daha yüksek Revision Number'a sahip geçerli bir Advertisement aldığında kendi VLAN veritabanını bu bilgiyle değiştirir. Daha düşük Revision Number taşıyan Advertisement'ları ise yok sayar.
Bu mekanizma, VTP'nin en büyük operasyonel riskini de beraberinde getirir. Başka bir ortamda kullanılmış ve Revision Number'ı Domain'dekinden yüksek olan bir Switch Domain'e bağlandığında, onun VLAN listesi tüm Domain'e yayılır. Bu Switch'te olmayan VLAN'lar diğer Switch'lerden de silinir ve bu VLAN'lara atanmış Port'lar trafik taşıyamaz hale gelir.
VTP v1 ve v2'de Revision Number'ı Domain'dekinden yüksek bir Switch'i Domain'e eklemek, tüm Domain'deki VLAN bilgisini silebilir. Yeni bir Switch'i eklemeden önce show vtp status ile Revision Number'ını kontrol edin.
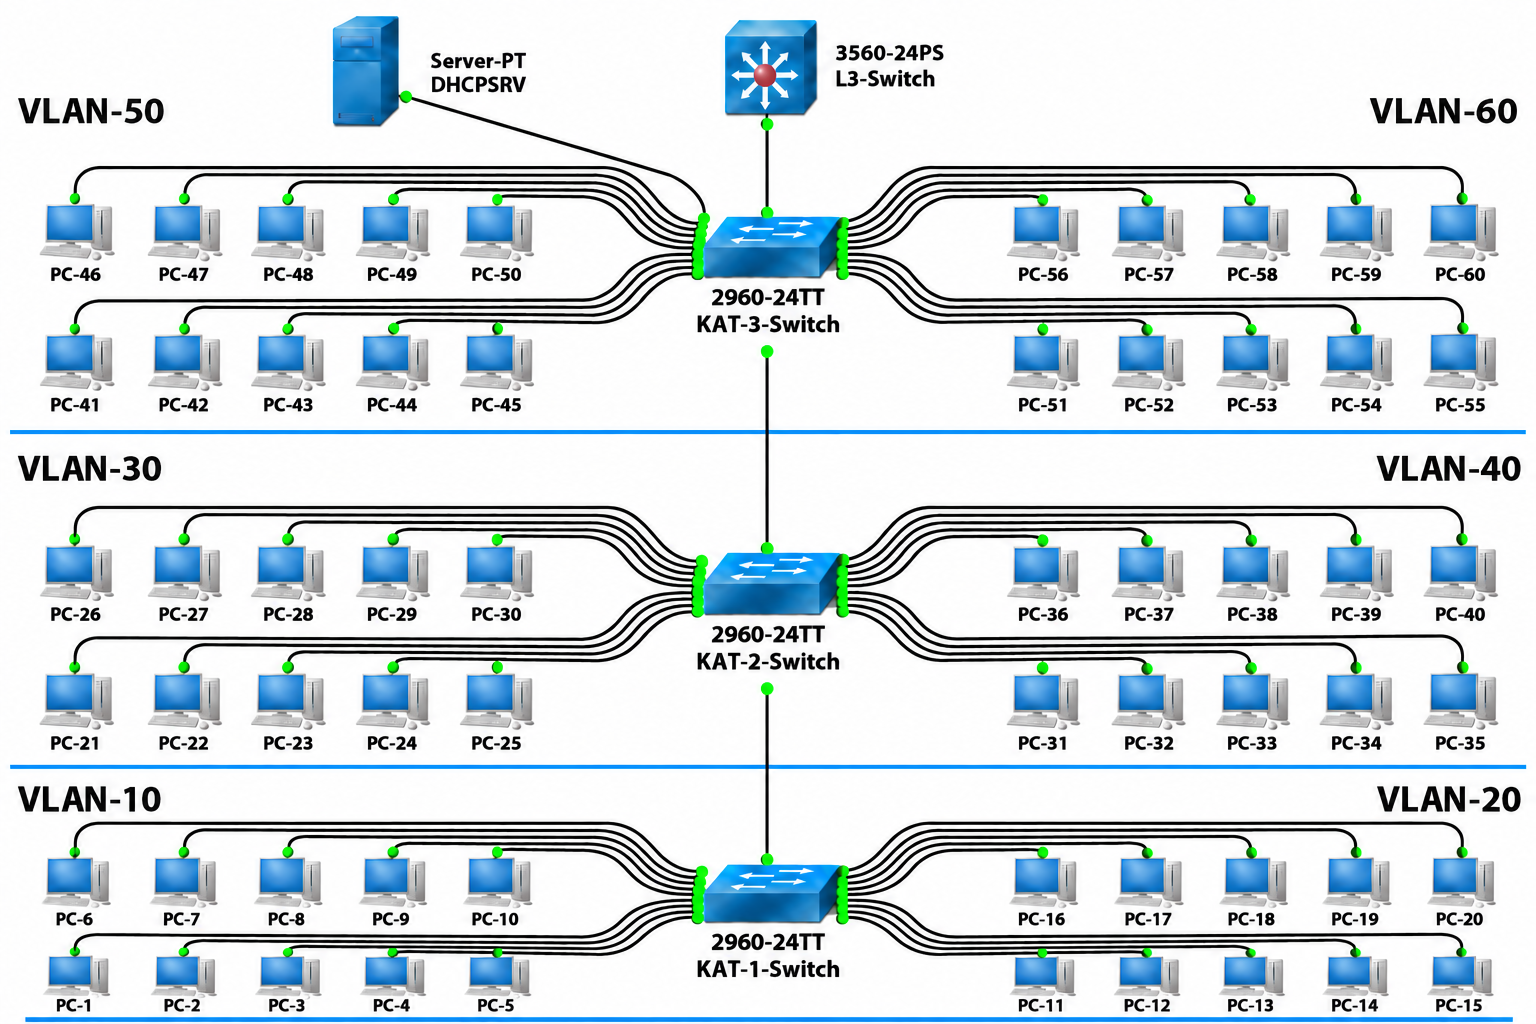
6- Network Topolojisi ve VLAN Planı
Network topolojisi, Cisco Packet Tracer üzerinde aşağıdaki bileşenlerle kuruldu.
|
Bileşen |
Adet |
Görev |
|
Layer 3 Cisco Switch (Catalyst 3560, Backbone) |
1 |
VLAN'ların oluşturulduğu VTP Server, SVI'lar, IP Routing ve DHCP Relay |
|
24 Port Layer 2 Cisco Switch |
3 |
Her katta bir adet, VTP Client ve kullanıcı Access Port'ları |
|
PC |
60 |
Departman VLAN'larındaki istemciler |
|
DHCP Server |
1 |
VLAN 10'da, 10.10.10.100 IP adresiyle tüm VLAN'lara IP dağıtımı |
Her katta iki departman ve her departman için bir VLAN bulunuyor. VLAN'ların hangi Switch'te, hangi Port aralığına atanacağı ve hangi IP bloğunu kullanacağı aşağıdaki planda yer alıyor. Default Gateway adresleri, L3 Switch üzerinde her VLAN için oluşturulan SVI'ların IP adresleridir.
|
VLAN ID |
VLAN Adı |
Switch |
Access Port'lar |
Subnet |
Default Gateway |
|
10 |
IT |
KAT-1-Switch-01 |
Fa0/1-10 |
10.10.10.0/24 |
10.10.10.254 |
|
20 |
IK |
KAT-1-Switch-01 |
Fa0/11-20 |
10.10.20.0/24 |
10.10.20.254 |
|
30 |
ARGE |
KAT-2-Switch-01 |
Fa0/1-10 |
10.10.30.0/24 |
10.10.30.254 |
|
40 |
MUHENDISLIK |
KAT-2-Switch-01 |
Fa0/11-20 |
10.10.40.0/24 |
10.10.40.254 |
|
50 |
FINANS |
KAT-3-Switch-01 |
Fa0/1-10 |
10.10.50.0/24 |
10.10.50.254 |
|
60 |
YONETIM |
KAT-3-Switch-01 |
Fa0/11-20 |
10.10.60.0/24 |
10.10.60.254 |
7- L3 Switch Üzerinde VLAN Oluşturma
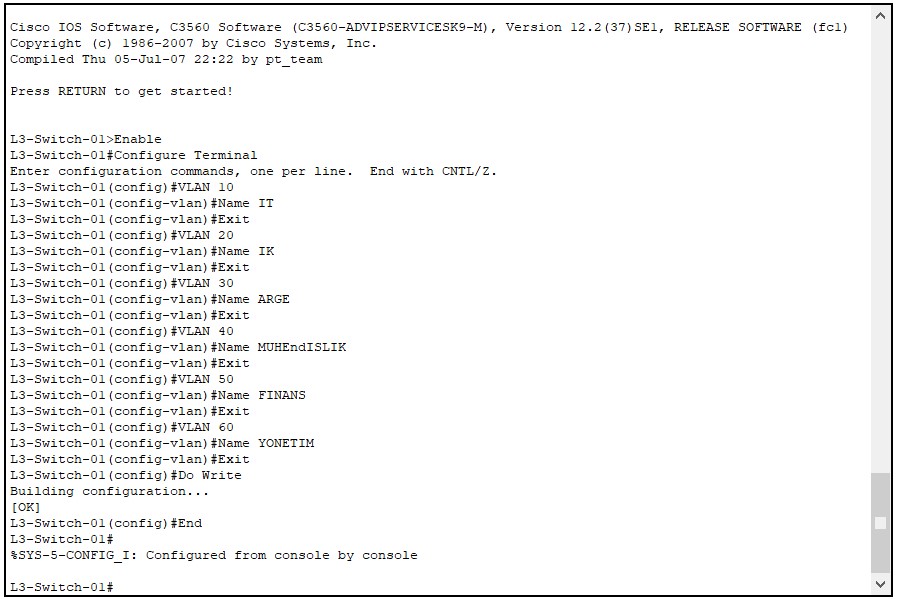
VLAN'ları Backbone görevindeki L3 Switch üzerinde oluşturuyorum. Bu VLAN'lar, 9- VTP Yapılandırması bölümündeki adımlar tamamlandığında kat Switch'lerine VTP ile dağıtılacak. Bu yapılandırmada VLAN'ları VTP Domain adını tanımlamadan önce oluşturuyorum ve Packet Tracer bu sırayı kabul ediyor. Domain adı tanımlanmadan VLAN bilgisi diğer Switch'lere dağıtılmaz.
Catalyst 3560 kılavuzuna göre Domain adı tanımlanmadan VTP Server'da VLAN oluşturulamaz. Gerçek cihazda önce vtp domain xyz komutu, ardından VLAN'lar girilmelidir.
Adım 1 - VLAN'ların Oluşturulması
Global configuration moduna geçip altı VLAN'ı oluşturuyor ve her birine departman adını veriyorum. vlan komutu VLAN configuration moduna geçer, name komutu da VLAN'a ad verir.
enable
configure terminal
vlan 10
 name IT
 exit
vlan 20
 name IK
 exit
vlan 30
 name ARGE
 exit
vlan 40
 name MUHENDISLIK
 exit
vlan 50
 name FINANS
 exit
vlan 60
 name YONETIM
 end
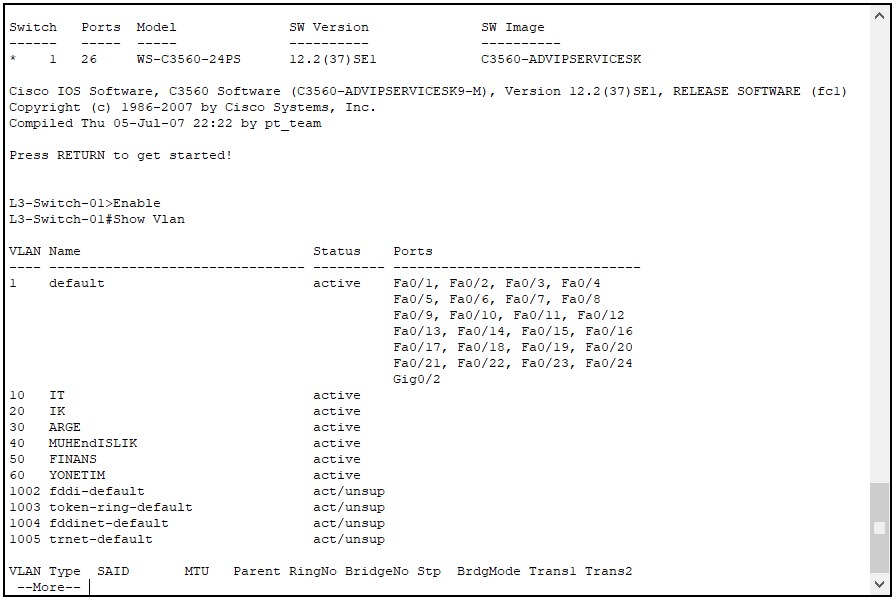
Adım 2 - Oluşturulan VLAN'ların Kontrolü
Oluşturduğum VLAN'ları privileged EXEC modunda show vlan komutuyla listeliyorum.
Kontrol Noktası
VLAN 10, 20, 30, 40, 50 ve 60 listede verilen adlarla active durumda görünmelidir. Henüz hiçbir Port'a atanmadıkları için Port sütunları boştur.
8- VLAN Trunk Yapılandırması
Her kat Switch'inde iki farklı VLAN bulunuyor (örneğin KAT-1-Switch-01 üzerinde VLAN 10 ve VLAN 20). Bu VLAN'ların trafiğinin L3 Switch'e ve diğer katlara ulaşabilmesi, VTP Advertisement'larının da Switch'ler arasında taşınabilmesi için Switch'leri birbirine bağlayan Port'ları Trunk olarak yapılandırıyorum.
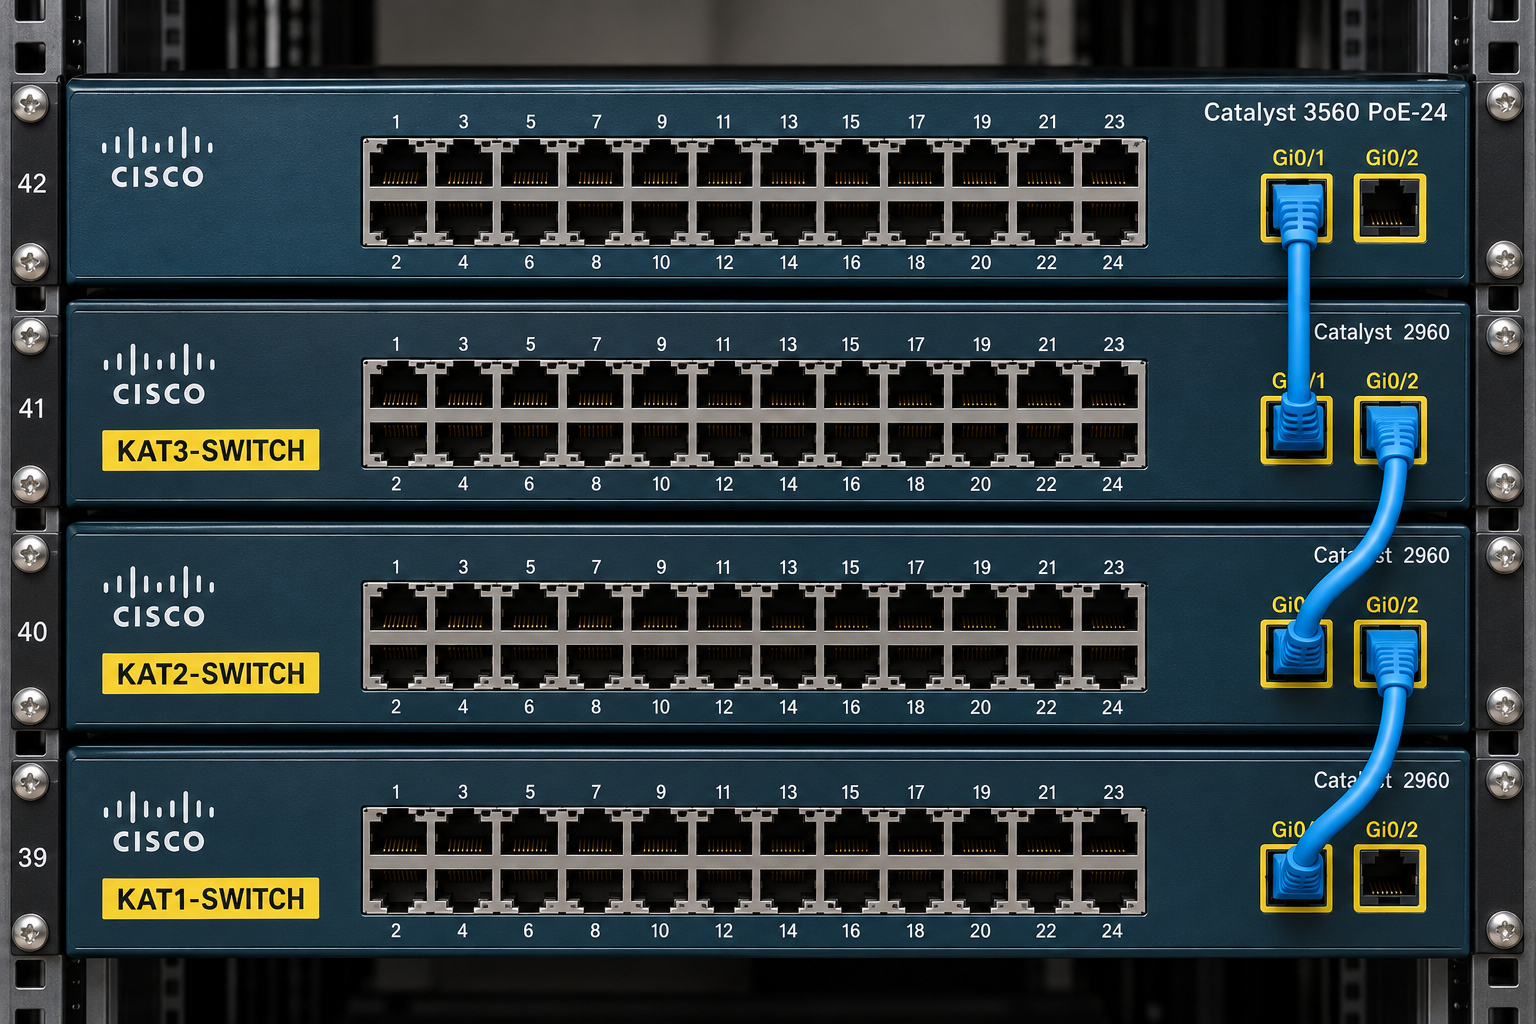
Adım 3 - Backbone Switch Üzerinde Trunk Yapılandırması
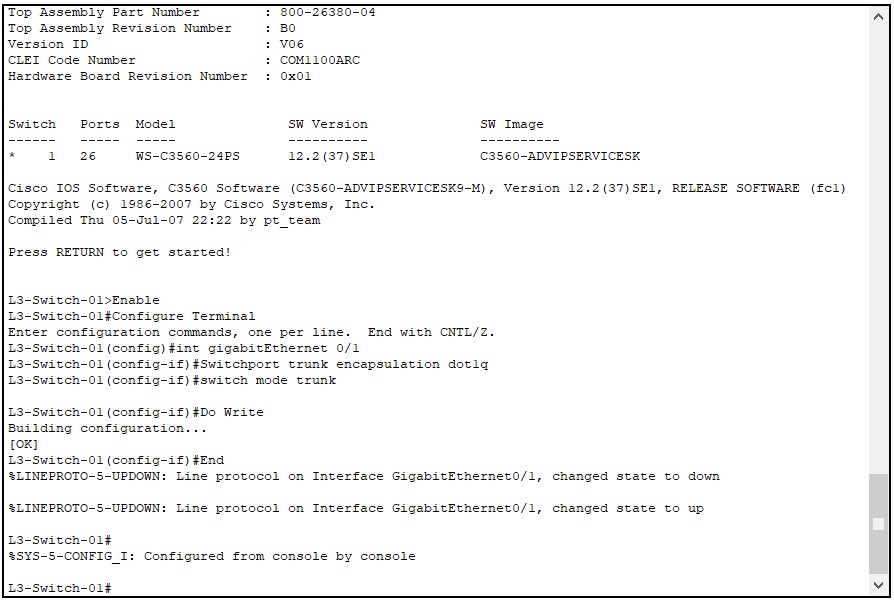
L3 Switch'in kat Switch'lerine bağlanan Port'u olan gigabitEthernet 0/1 üzerinde Trunk yapılandırıyorum. Catalyst 3560 hem ISL hem de 802.1Q Trunk Encapsulation'ı desteklediği için önce switchport trunk encapsulation dot1q ile 802.1Q'yu seçiyorum. Encapsulation seçilmeden bu modelde Port statik olarak Trunk moduna alınamaz. Ardından switchport mode trunk ile Port'u kalıcı olarak Trunk moduna alıyorum.
enable
configure terminal
interface gigabitEthernet 0/1
 switchport trunk encapsulation dot1q
 switchport mode trunk
 end
Kullanımdaki bir Port'u Trunk moduna almak, o Port üzerinden geçen trafiği kısa süreli olarak kesebilir. Üretim ortamında bu değişiklik bakım penceresinde yapılmalıdır.
Adım 4 - Backbone Switch Üzerinde Trunk Kontrolü
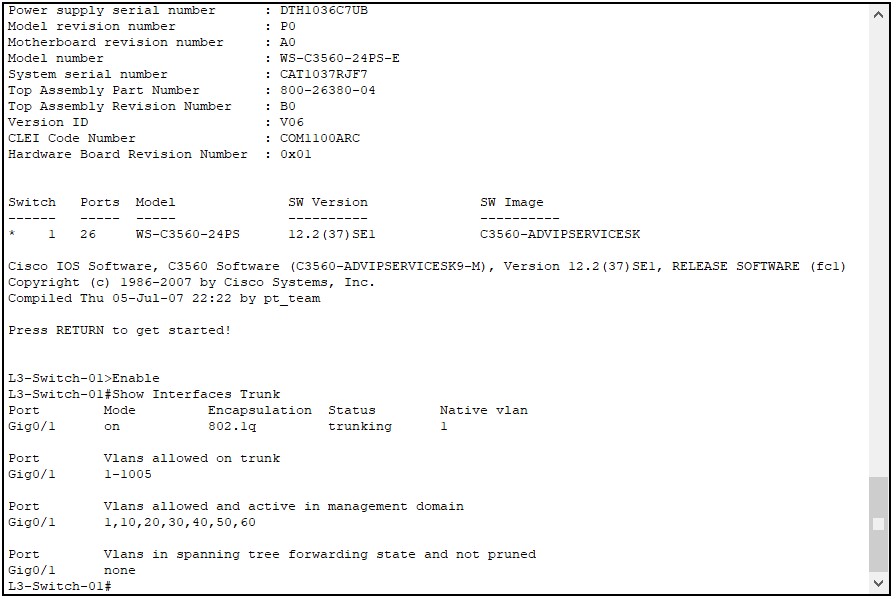
show interfaces trunk
Kontrol Noktası
Gi0/1 listede trunking durumunda ve 802.1q Encapsulation ile görünmelidir. Native VLAN sütununda varsayılan değer olan 1 yer alır.
Adım 5 - KAT-3-Switch-01 Üzerinde Trunk Yapılandırması
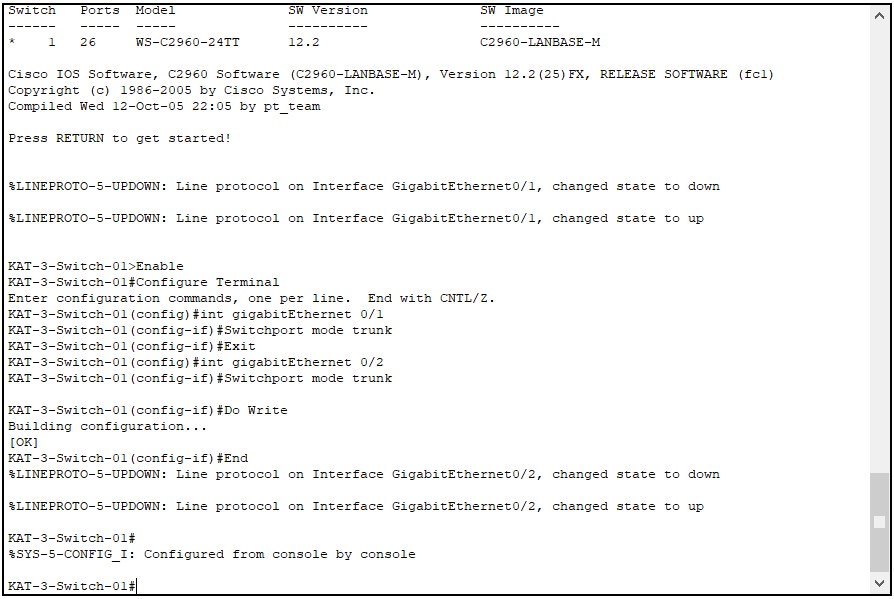
KAT-3-Switch-01'in Switch'lere bağlanan gigabitEthernet 0/1 ve gigabitEthernet 0/2 Port'larını Trunk moduna alıyorum. Kat Switch'lerinde Encapsulation satırını yazmadım, bu Switch'lerde Trunk yalnızca switchport mode trunk komutuyla kuruldu.
enable
configure terminal
interface gigabitEthernet 0/1
 switchport mode trunk
 exit
interface gigabitEthernet 0/2
 switchport mode trunk
 end
Adım 6 - KAT-3-Switch-01 Üzerinde Trunk Kontrolü
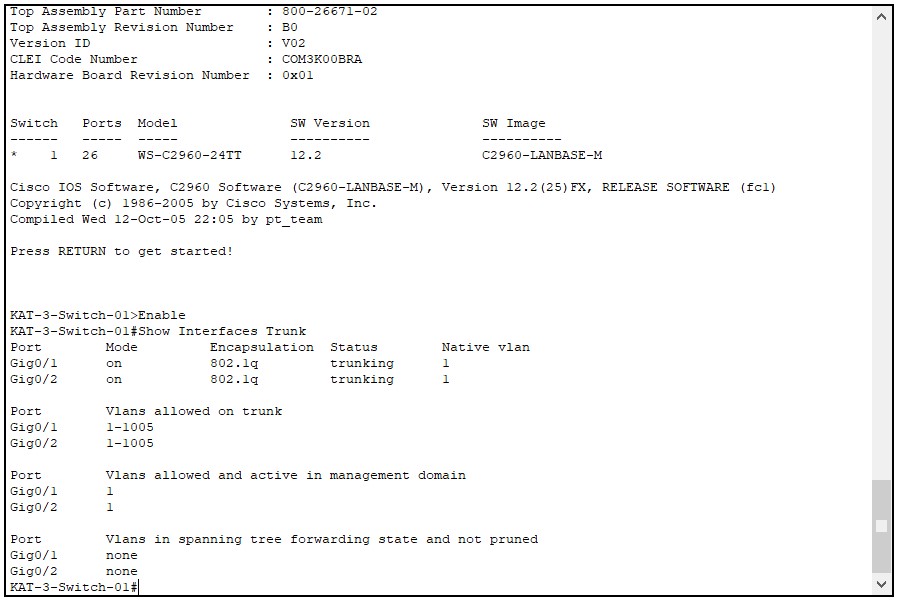
show interfaces trunk
Kontrol Noktası
Gi0/1 ve Gi0/2 Port'ları trunking durumunda görünmelidir.
Adım 7 - KAT-2-Switch-01 Üzerinde Trunk Yapılandırması
Aynı yapılandırmayı KAT-2-Switch-01'in gigabitEthernet 0/1 ve gigabitEthernet 0/2 Port'larına uyguluyorum.
enable
configure terminal
interface gigabitEthernet 0/1
 switchport mode trunk
 exit
interface gigabitEthernet 0/2
 switchport mode trunk
 end
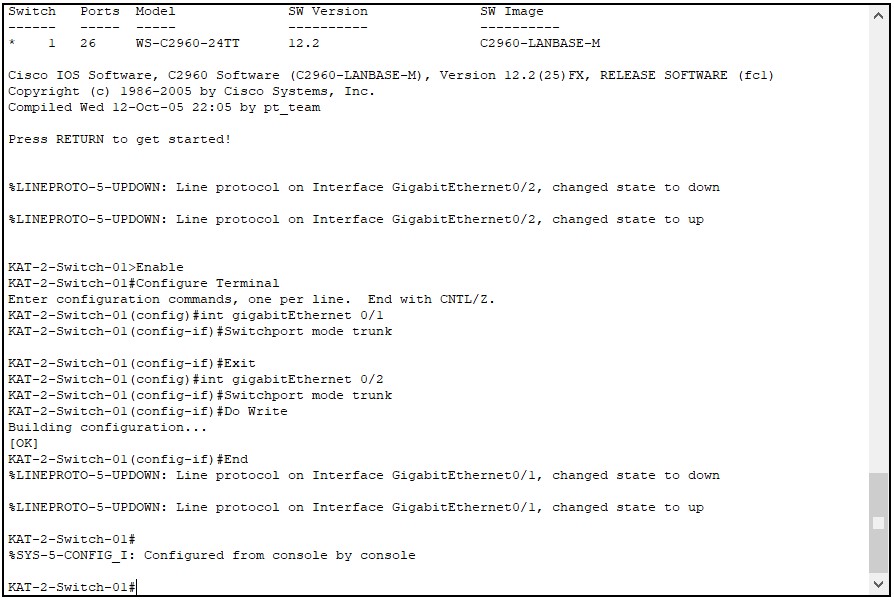
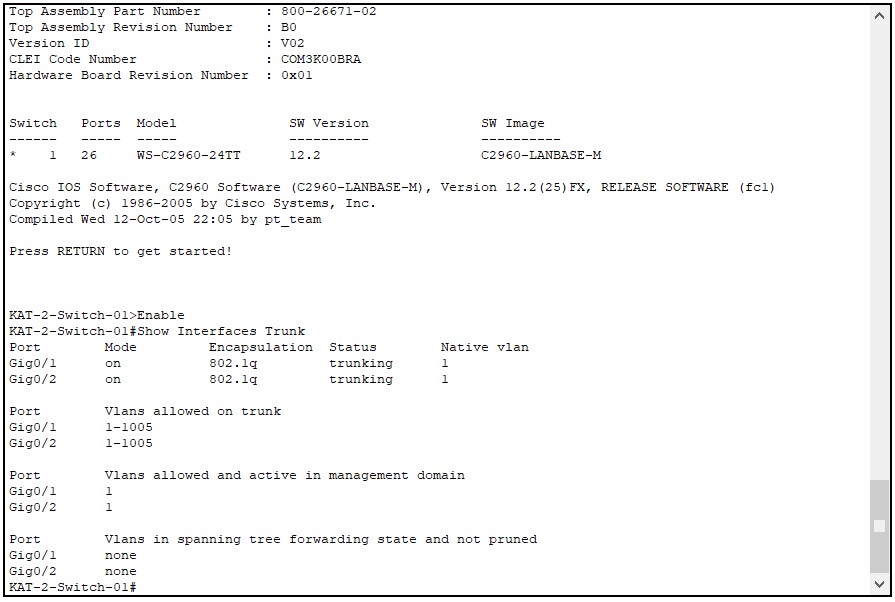
Adım 8 - KAT-2-Switch-01 Üzerinde Trunk Kontrolü
show interfaces trunk
Kontrol Noktası
Gi0/1 ve Gi0/2 Port'ları trunking durumunda görünmelidir.
Adım 9 - KAT-1-Switch-01 Üzerinde Trunk Yapılandırması
Son olarak KAT-1-Switch-01'in gigabitEthernet 0/1 ve gigabitEthernet 0/2 Port'larını Trunk moduna alıyorum.
enable
configure terminal
interface gigabitEthernet 0/1
 switchport mode trunk
 exit
interface gigabitEthernet 0/2
 switchport mode trunk
 end
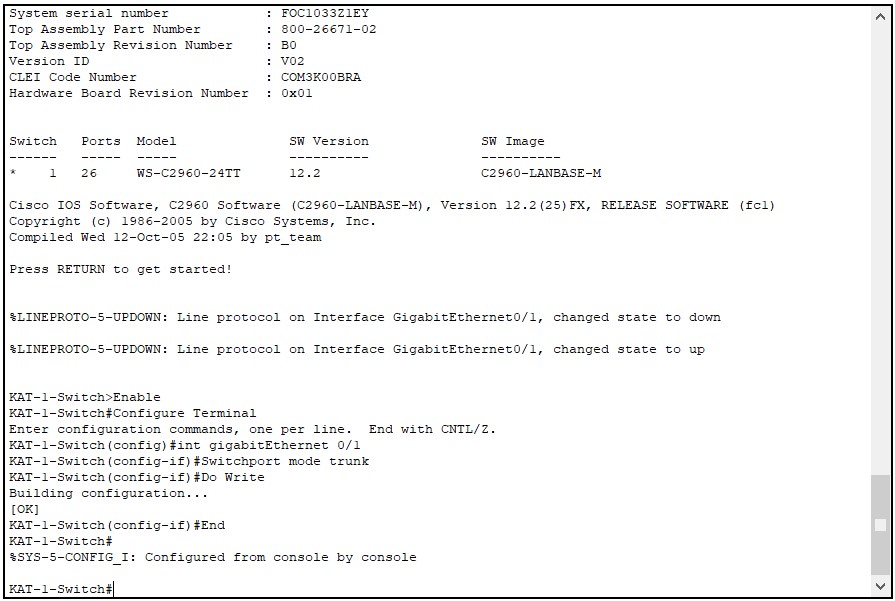
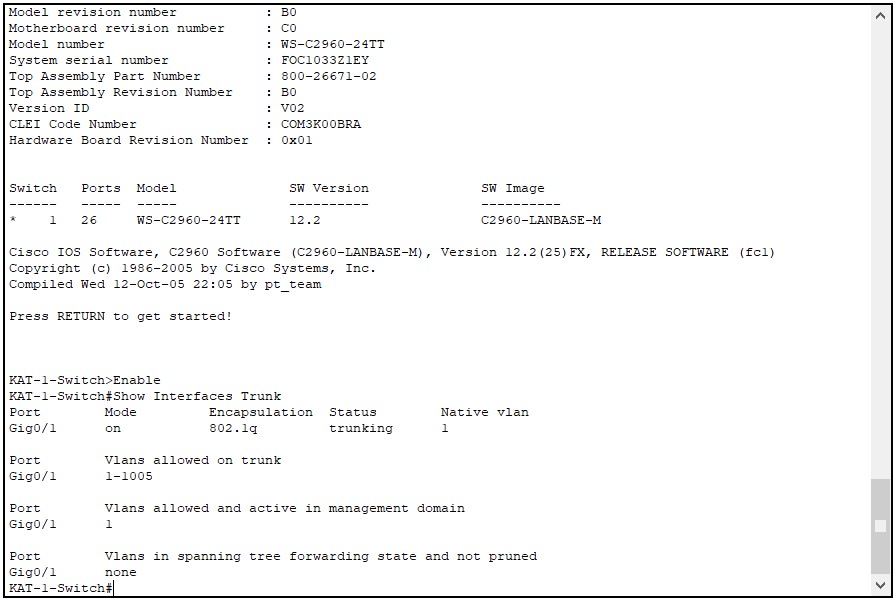
Adım 10 - KAT-1-Switch-01 Üzerinde Trunk Kontrolü
show interfaces trunk
Kontrol Noktası
Gi0/1 ve Gi0/2 Port'ları trunking durumunda görünmelidir.
9- VTP Yapılandırması
Trunk bağlantıları hazır olduğuna göre VTP Advertisement'ları artık Switch'ler arasında taşınabilir. L3 Switch'i VTP Server olarak bırakıp Domain adını, parolayı ve Version'ı tanımlıyorum. Kat Switch'lerini ise aynı parola ve Version ile Client moduna alıyorum. Domain adını kat Switch'lerine girmiyorum, parola tanımlandıktan sonra L3 Switch'ten gelen Advertisement ile öğrenecekler.
Adım 11 - L3 Switch Üzerinde VTP Yapılandırması
L3 Switch varsayılan olarak Server modunda çalıştığı için vtp mode server komutunu yazmama gerek yok. Domain adını xyz, parolayı 123456 olarak tanımlıyor ve Version 2'yi açıyorum.
enable
configure terminal
vtp domain xyz
vtp password 123456
vtp version 2
end
Server'da Version 2 açıldığında Domain'deki Version 2 destekli tüm Switch'ler Version 2'ye geçer. Domain'de yalnızca Version 1 destekleyen bir Switch varsa o Switch VTP bilgisi alamaz.
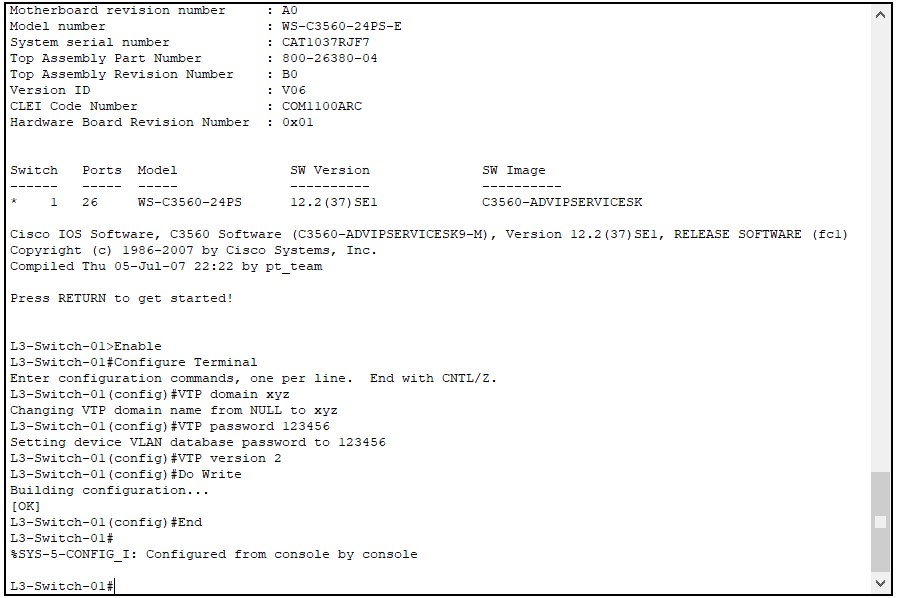
Adım 12 - L3 Switch Üzerinde VTP Durumunun Kontrolü
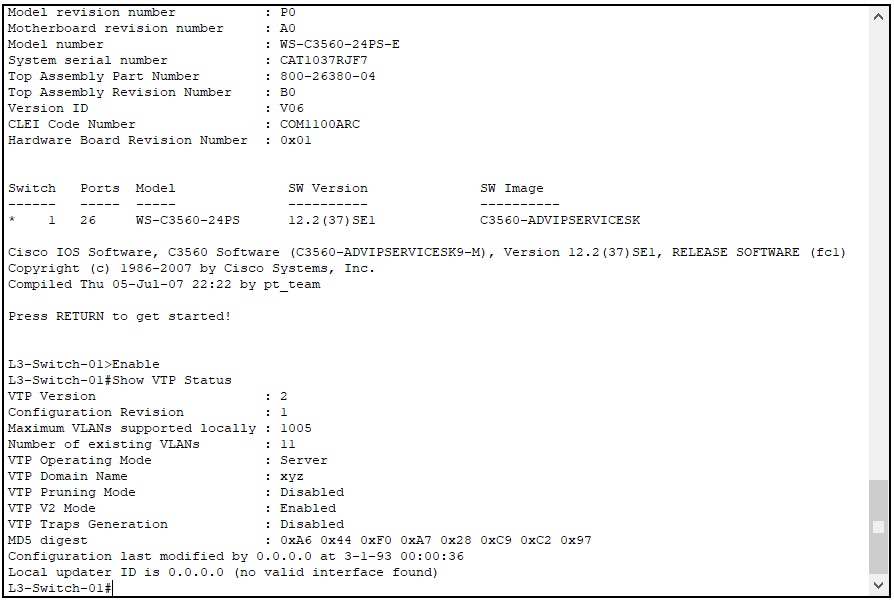
Kontrol Noktası
VTP Operating Mode alanında Server, VTP Domain Name alanında xyz görünmeli ve Version 2 etkin olmalıdır. Adım 1'de VLAN oluşturulduğu için Configuration Revision değeri 0'dan büyüktür.
Adım 13 - KAT-3-Switch-01 Üzerinde VTP Yapılandırması
KAT-3-Switch-01'de parolayı ve Version'ı tanımlayıp Switch'i Client moduna alıyorum. Komut sırası önemli: Version yalnızca Server veya Transparent modda değiştirilebildiği için vtp version 2 komutunu, Switch hâlâ varsayılan Server modundayken, vtp mode client komutundan önce yazıyorum.
enable
configure terminal
vtp password 123456
vtp version 2
vtp mode client
end
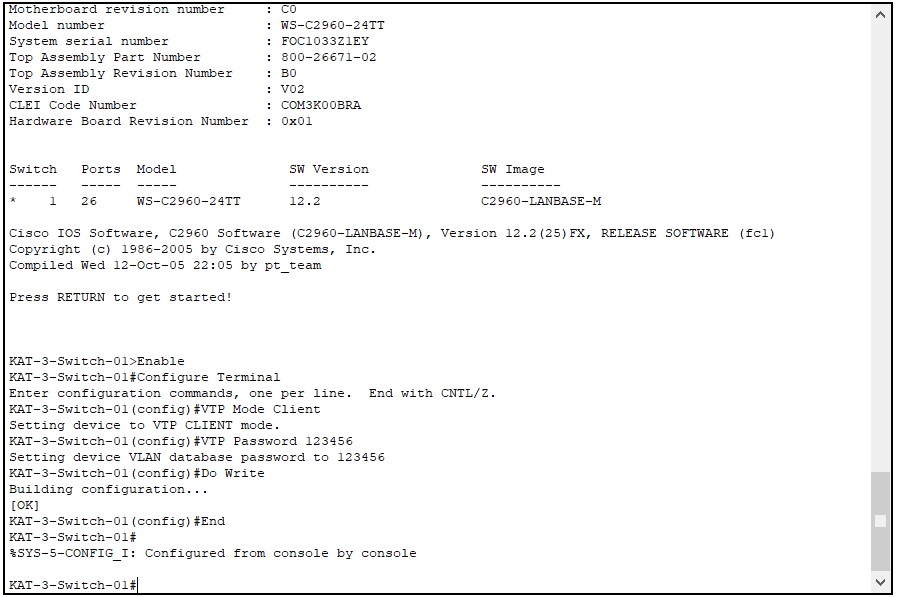
Client modundaki Switch VLAN veritabanı dosyasını (vlan.dat) oluşturmaz. Gerçek cihazlarda yeniden başlatma sonrası VTP ayarlarının korunması için vtp domain xyz komutu vtp mode client komutundan önce girilmelidir.
Adım 14 - KAT-3-Switch-01 Üzerinde VTP Durumunun Kontrolü
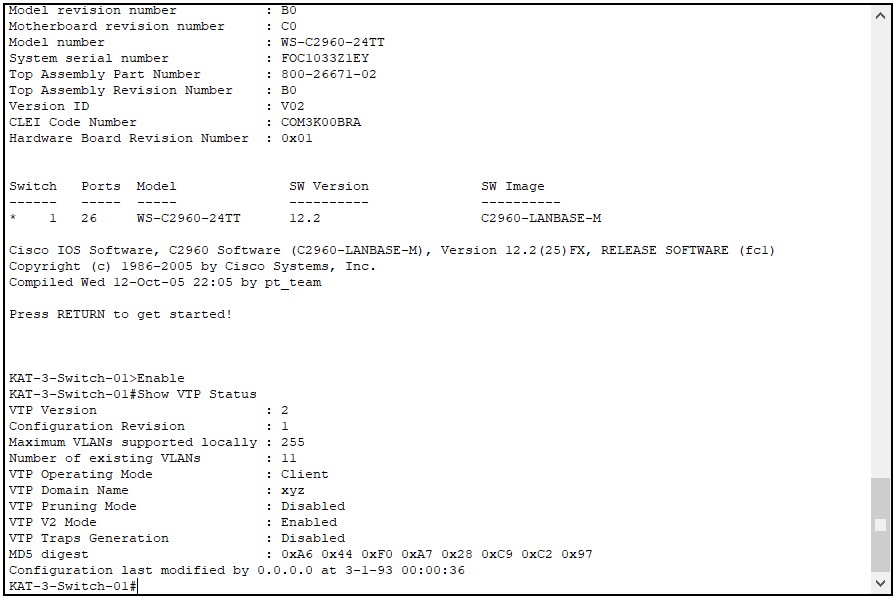
Kontrol Noktası
VTP Operating Mode alanında Client ve VTP Domain Name alanında L3 Switch'ten öğrenilen xyz görünmelidir. Configuration Revision değeri L3 Switch'teki değerle aynı olmalıdır.
Adım 15 - KAT-2-Switch-01 Üzerinde VTP Yapılandırması
enable
configure terminal
vtp password 123456
vtp version 2
vtp mode client
end
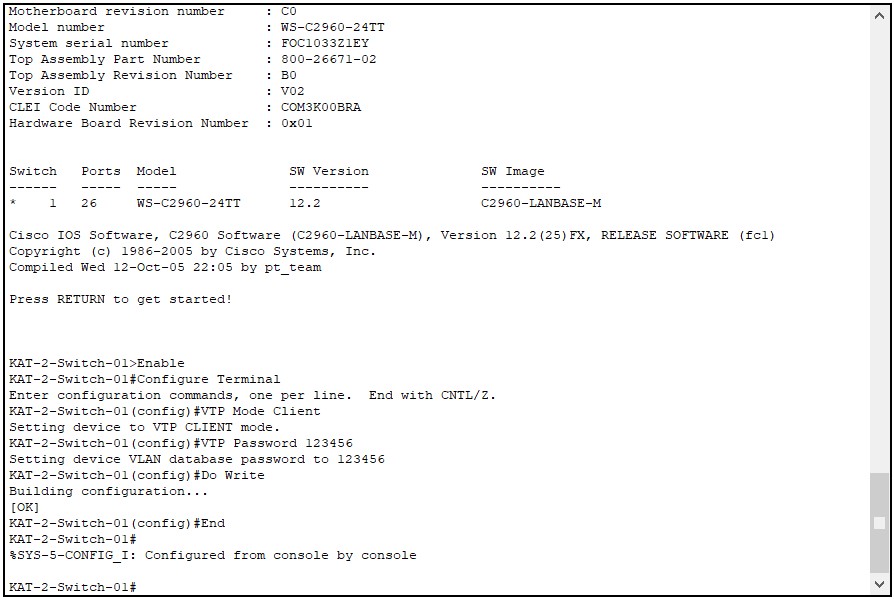
Adım 16 - KAT-2-Switch-01 Üzerinde VTP Durumunun Kontrolü
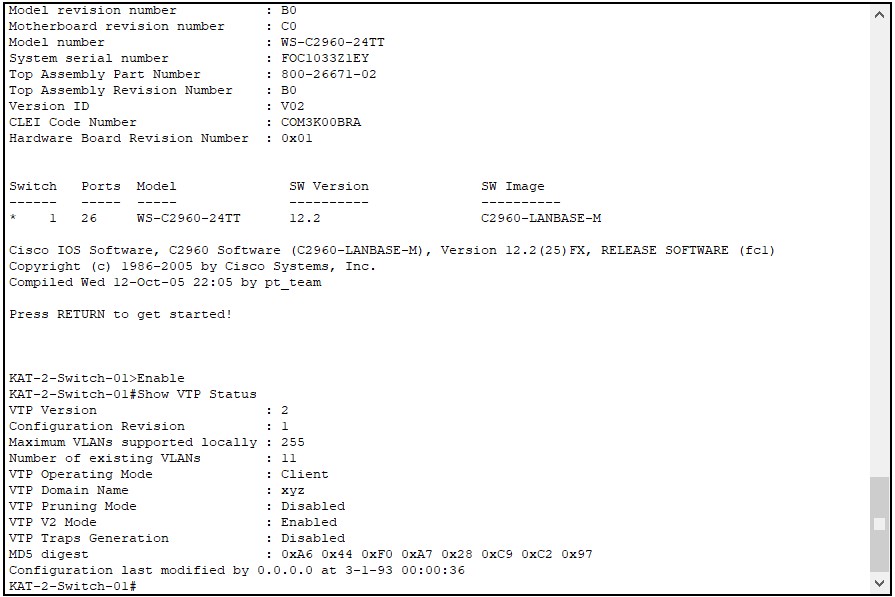
Kontrol Noktası
Mod Client, Domain adı xyz olmalı ve Configuration Revision değeri L3 Switch ile eşleşmelidir.
Adım 17 - KAT-1-Switch-01 Üzerinde VTP Yapılandırması
KAT-1-Switch-01'de de parola, Domain'deki diğer Switch'lerle aynı olmalıdır. Farklı bir parola girilirse Switch, L3 Switch'ten gelen Advertisement'ları reddeder ve VLAN bilgisi almaz.
enable
configure terminal
vtp password 123456
vtp version 2
vtp mode client
end
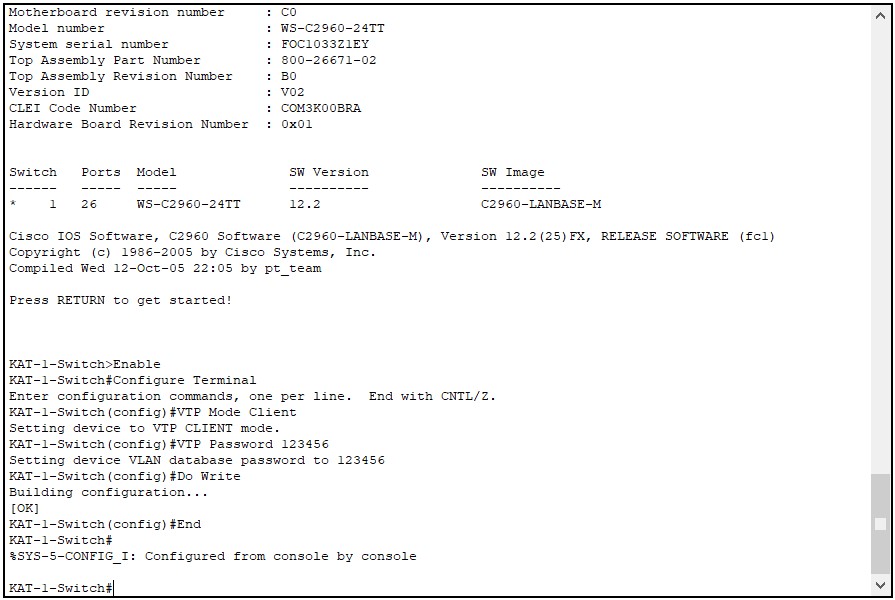
Adım 18 - KAT-1-Switch-01 Üzerinde VTP Durumunun Kontrolü
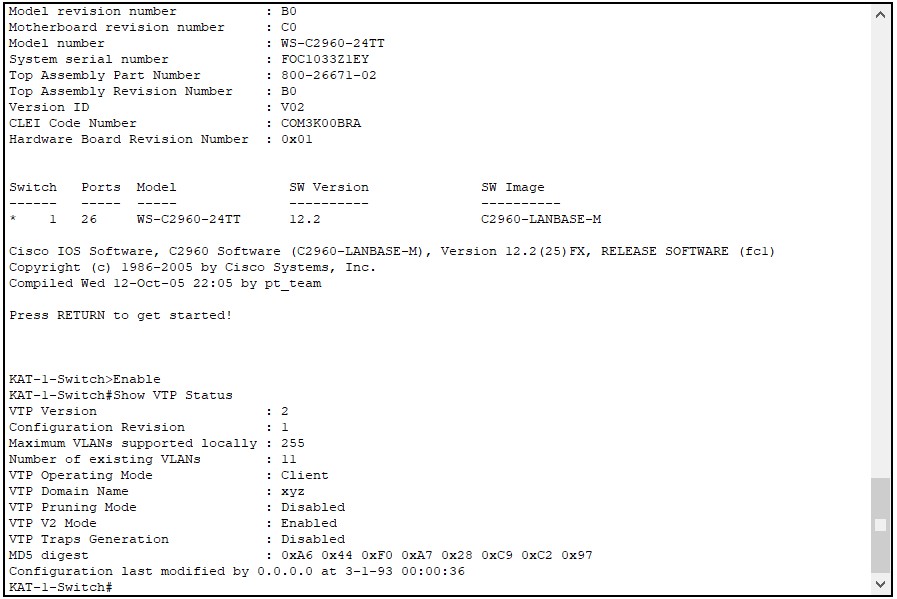
Kontrol Noktası
Mod Client, Domain adı xyz olmalı ve Configuration Revision değeri L3 Switch ile eşleşmelidir.
Adım 19 - VLAN'ların Kat Switch'lerine Dağıtıldığının Kontrolü
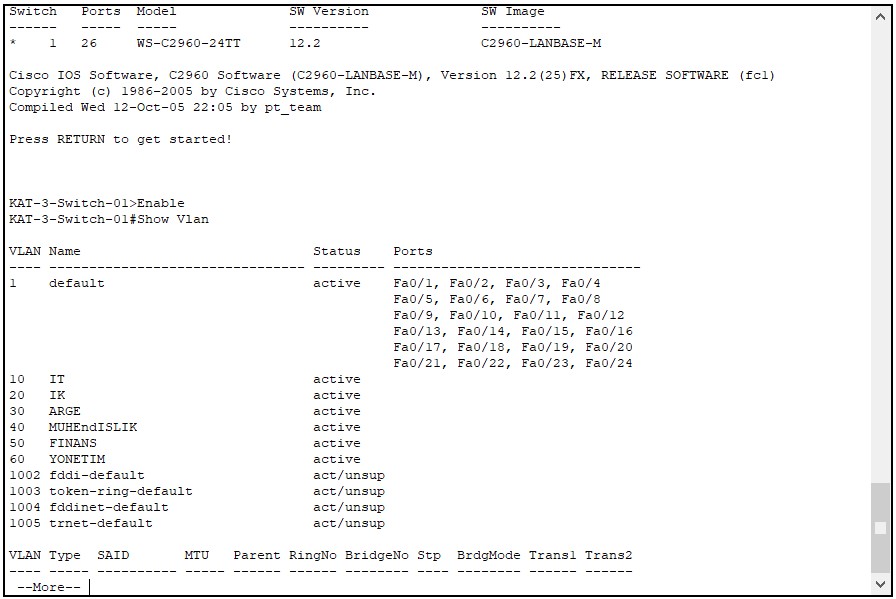
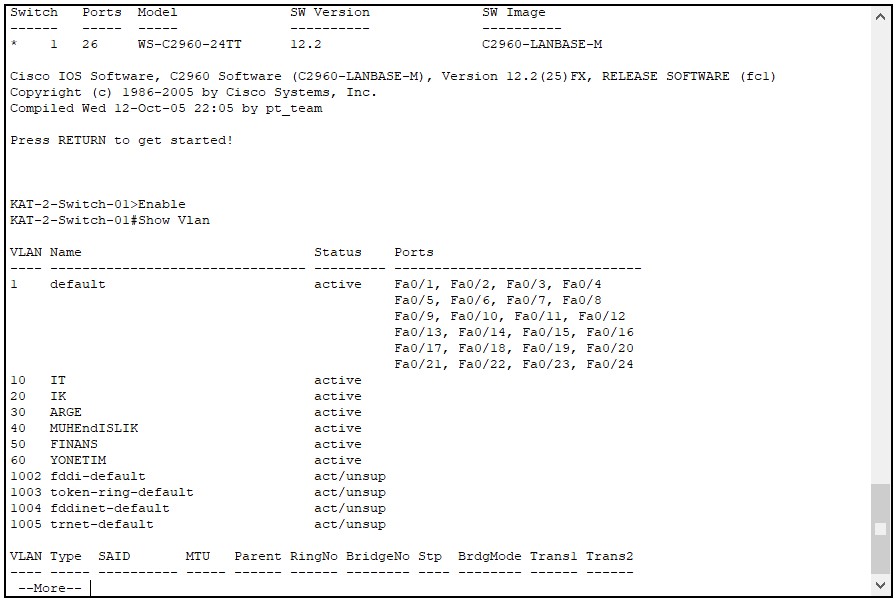
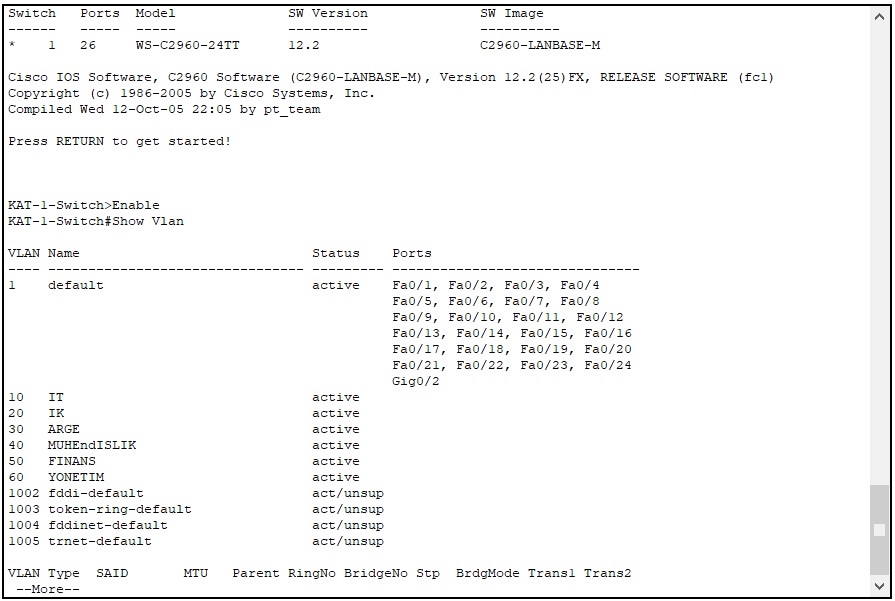
VTP yapılandırması tamamlandıktan sonra her kat Switch'inde show vlan komutunu çalıştırıyorum. L3 Switch'te oluşturduğum VLAN'ların kat Switch'lerine aktarıldığını burada görüyorum.
KAT-3-Switch-01 üzerinde VLAN durumu:
KAT-2-Switch-01 üzerinde VLAN durumu:
KAT-1-Switch-01 üzerinde VLAN durumu:
Kontrol Noktası
Üç kat Switch'inde de VLAN 10-60 adlarıyla listelenmelidir. Bir Switch'te VLAN'lar görünmüyorsa önce o Switch'in VTP parolasını ve Trunk durumunu kontrol edin.
10- Switch Port'lara VLAN Atama
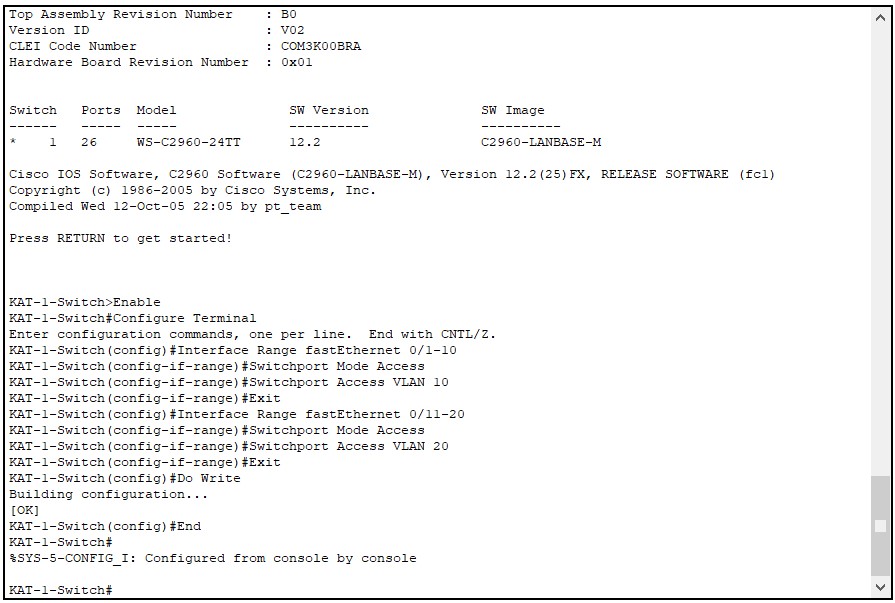
VTP ile dağıtılan VLAN'lar kat Switch'lerinde artık tanımlı, ancak henüz hiçbir Switch Port'a atanmış değiller. Her katta ilk on Port'u bir departmanın, sonraki on Port'u diğer departmanın VLAN'ına atıyorum. Bu işlemde kullandığım üç komutun görevi şöyle:
interface range fastEthernet 0/1-10 birden fazla Port'u tek seferde seçer. Sonraki komutlar seçilen tüm Port'lara aynı anda uygulanır.
switchport mode access Port'u kalıcı olarak Access Port yapar. Access Port tek bir Data VLAN'a aittir ve uç cihazla etiketsiz Frame alışverişi yapar. Bu komutla Port'un, karşısına bağlanan bir cihazın DTP (Dynamic Trunking Protocol) görüşmesiyle istenmeden Trunk'a dönüşmesinin de önüne geçilir. IP telefon bağlanan Port'larda Access VLAN'a ek olarak Voice VLAN da tanımlanır ve bu Port'lar telefonun ses trafiğini etiketli olarak taşır.
switchport access vlan 10 Port'un ait olduğu VLAN'ı belirler. Bu komut girilmezse Access Port varsayılan olarak VLAN 1'de kalır.
Adım 20 - KAT-3-Switch-01 Üzerinde Port Ataması
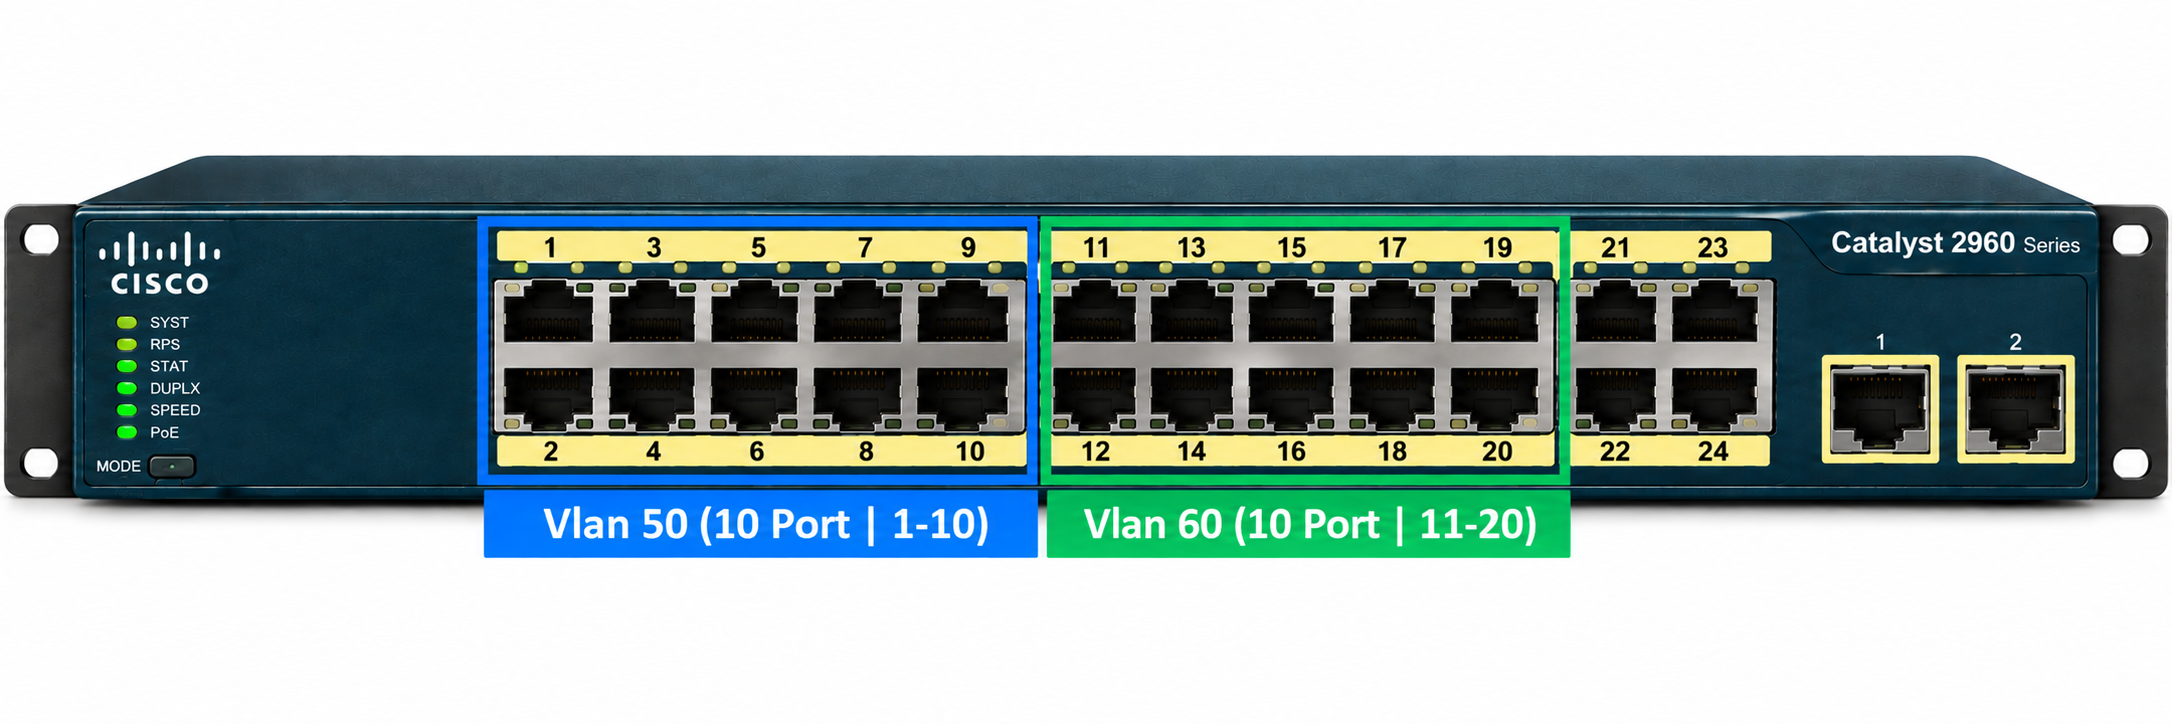
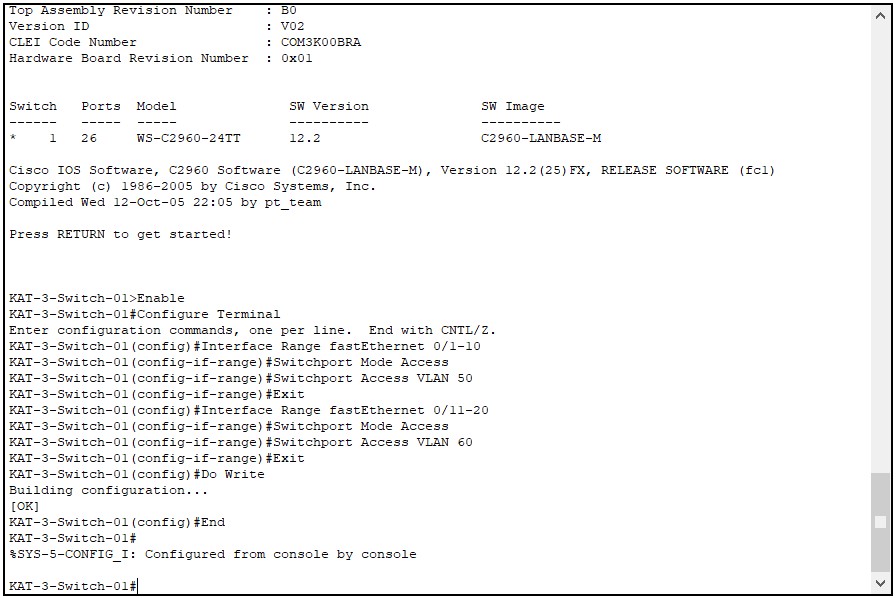
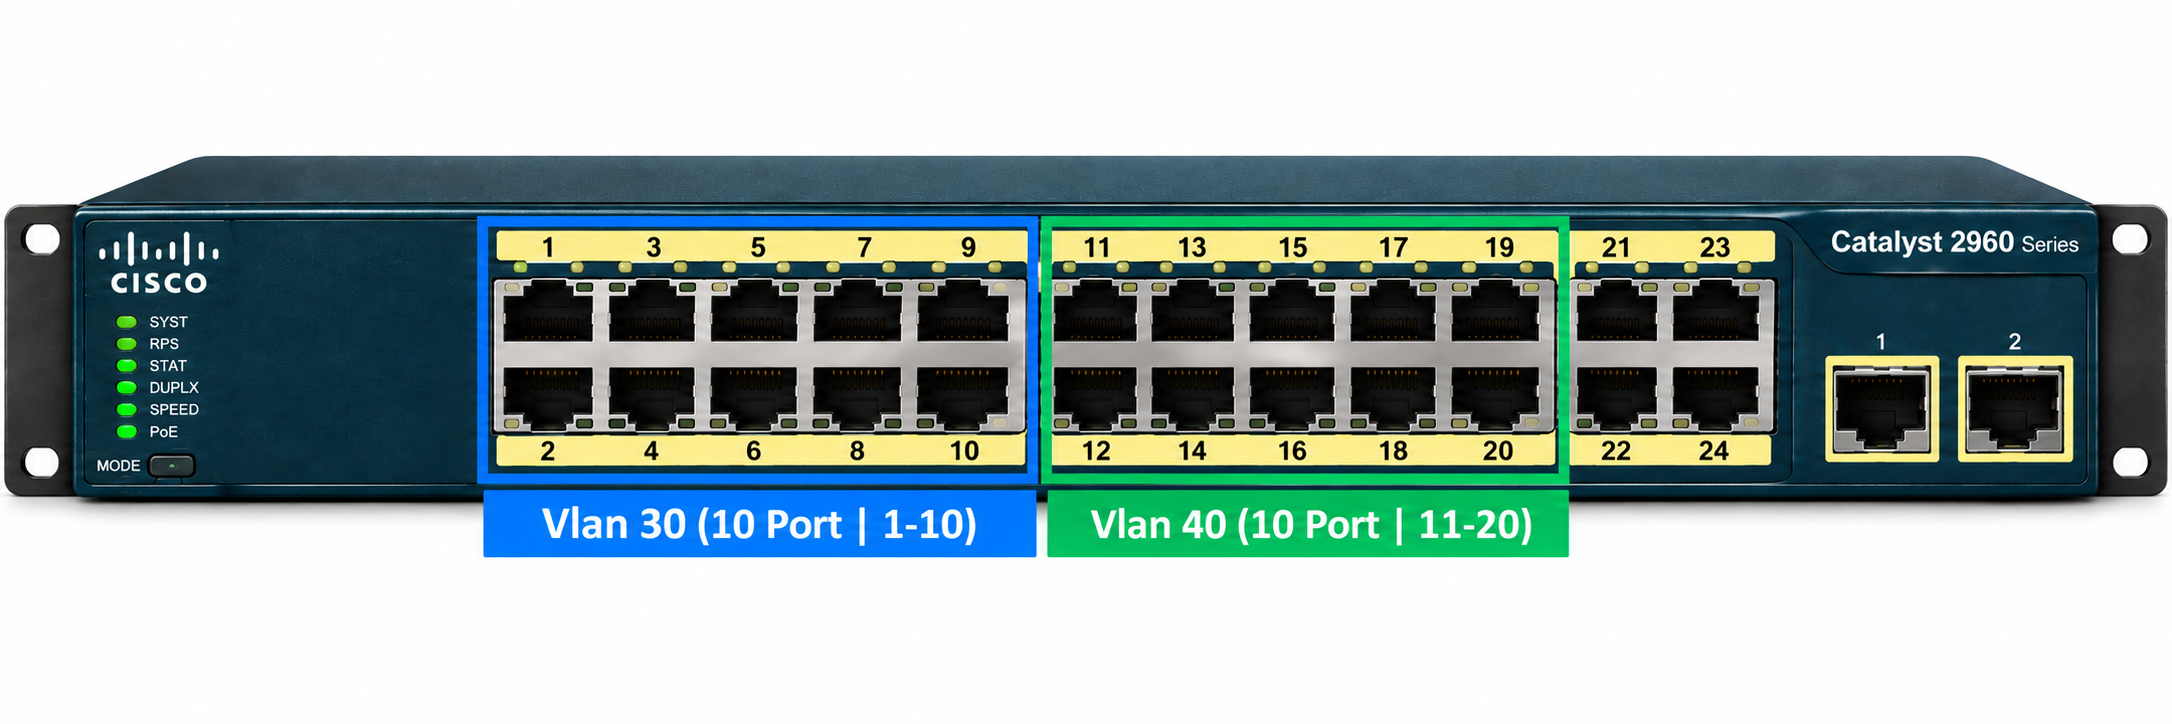
3. Katta FINANS ve YONETIM departmanları bulunuyor. fastEthernet 0/1-10 Port'larını FINANS için VLAN 50'ye, fastEthernet 0/11-20 Port'larını YONETIM için VLAN 60'a atıyorum.
enable
configure terminal
interface range fastEthernet 0/1-10
 switchport mode access
 switchport access vlan 50
 exit
interface range fastEthernet 0/11-20
 switchport mode access
 switchport access vlan 60
 end
Adım 21 - KAT-2-Switch-01 Üzerinde Port Ataması
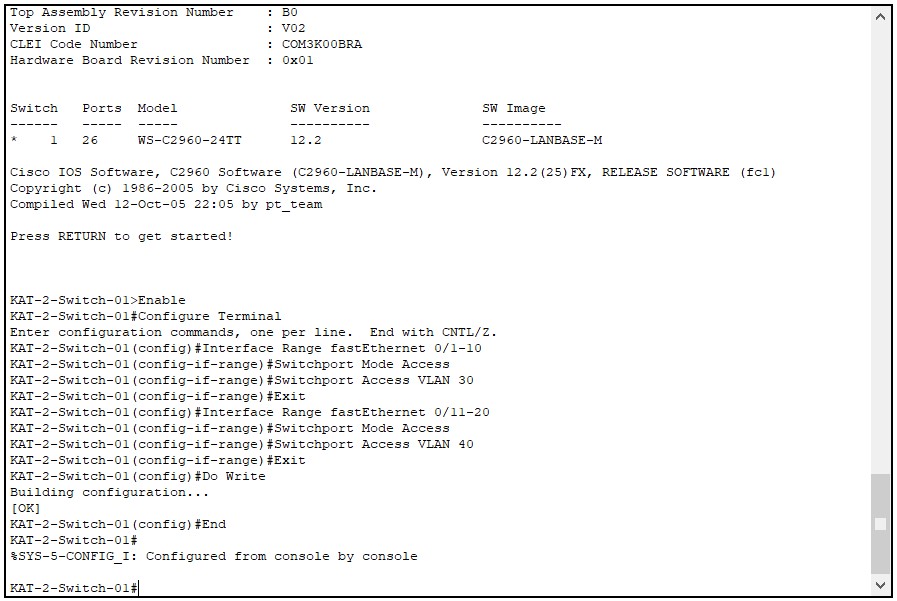
2. Katta ARGE ve MUHENDISLIK departmanları bulunuyor. fastEthernet 0/1-10 Port'larını ARGE için VLAN 30'a, fastEthernet 0/11-20 Port'larını MUHENDISLIK için VLAN 40'a atıyorum.
enable
configure terminal
interface range fastEthernet 0/1-10
 switchport mode access
 switchport access vlan 30
 exit
interface range fastEthernet 0/11-20
 switchport mode access
 switchport access vlan 40
 end
Adım 22 - KAT-1-Switch-01 Üzerinde Port Ataması
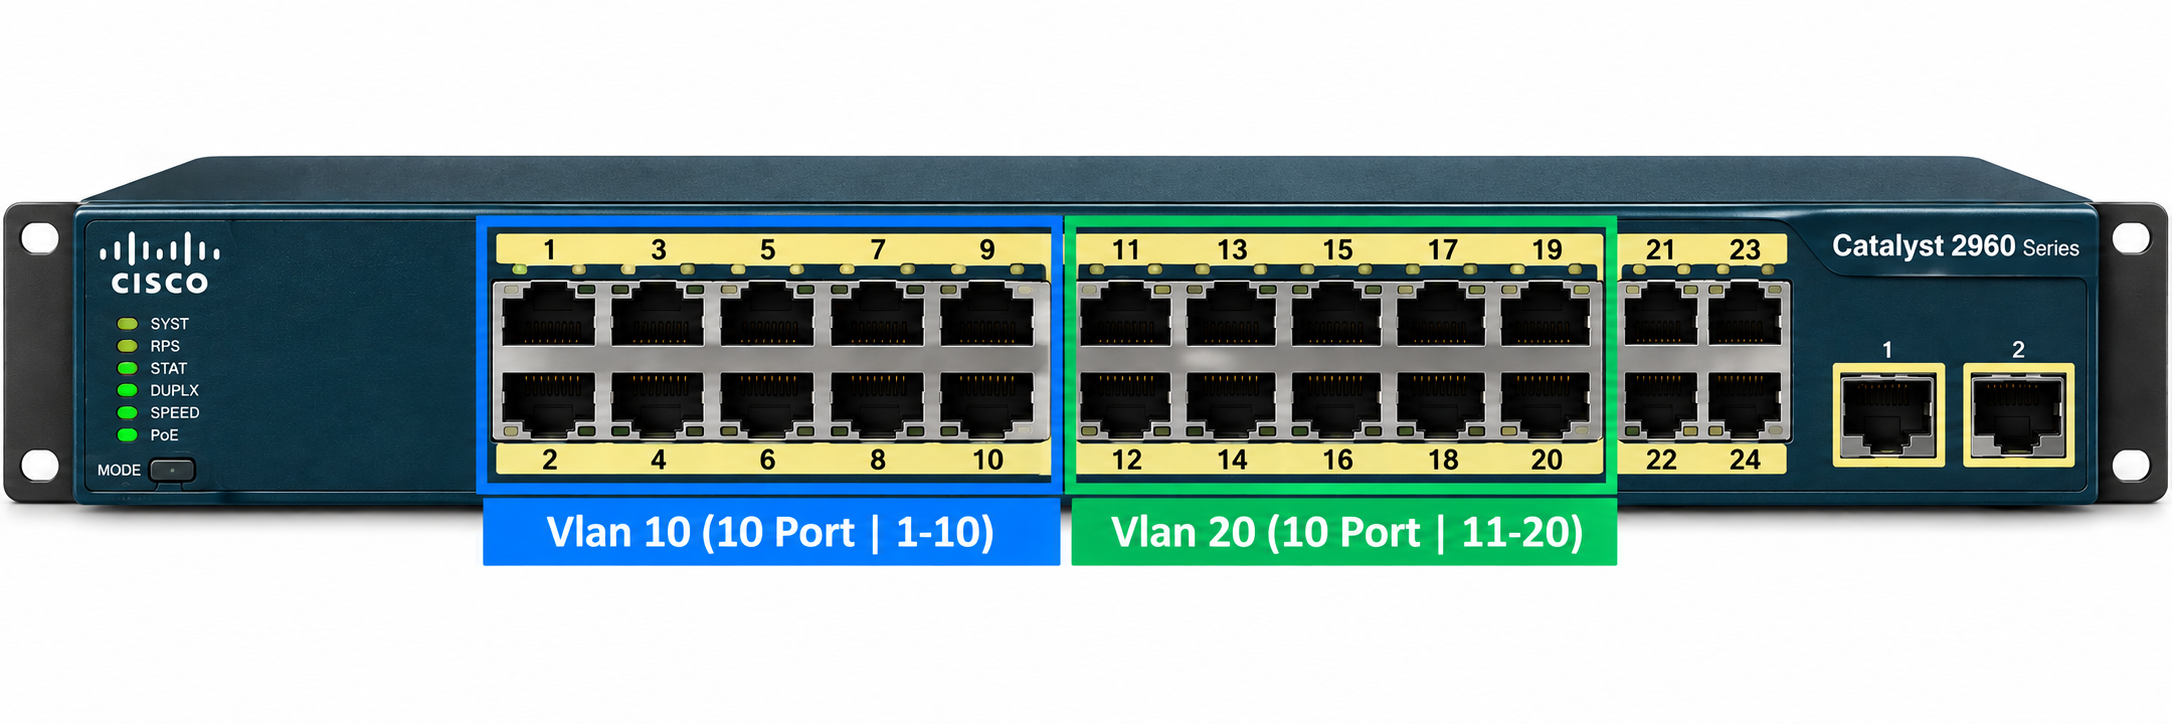
1. Katta IT ve IK departmanları bulunuyor. fastEthernet 0/1-10 Port'larını IT için VLAN 10'a, fastEthernet 0/11-20 Port'larını IK için VLAN 20'ye atıyorum.
enable
configure terminal
interface range fastEthernet 0/1-10
 switchport mode access
 switchport access vlan 10
 exit
interface range fastEthernet 0/11-20
 switchport mode access
 switchport access vlan 20
 end
Adım 23 - Port Atamalarının Kontrolü
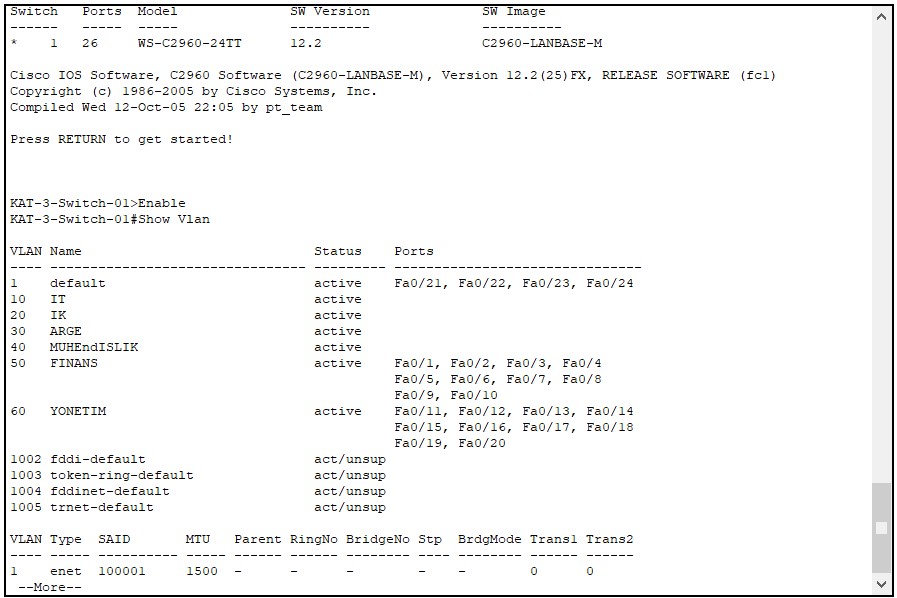
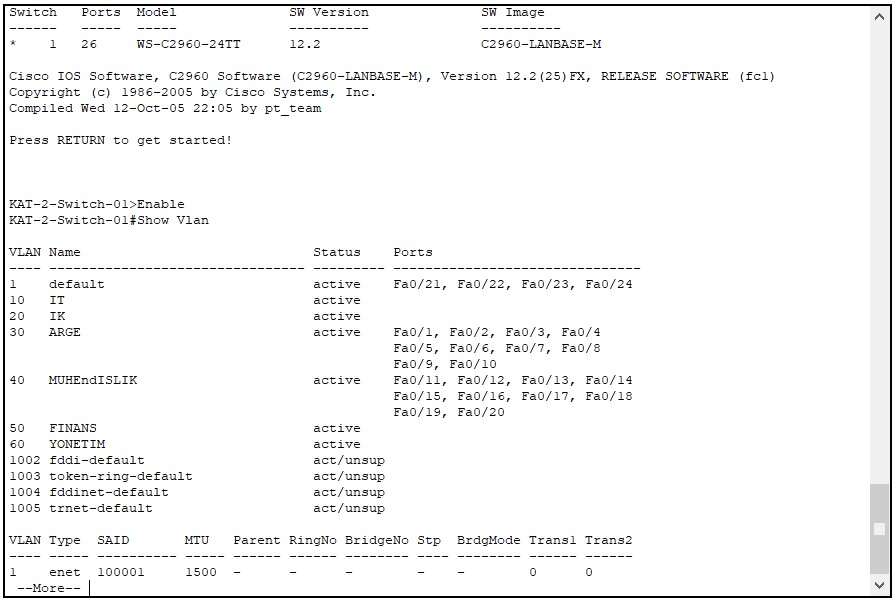
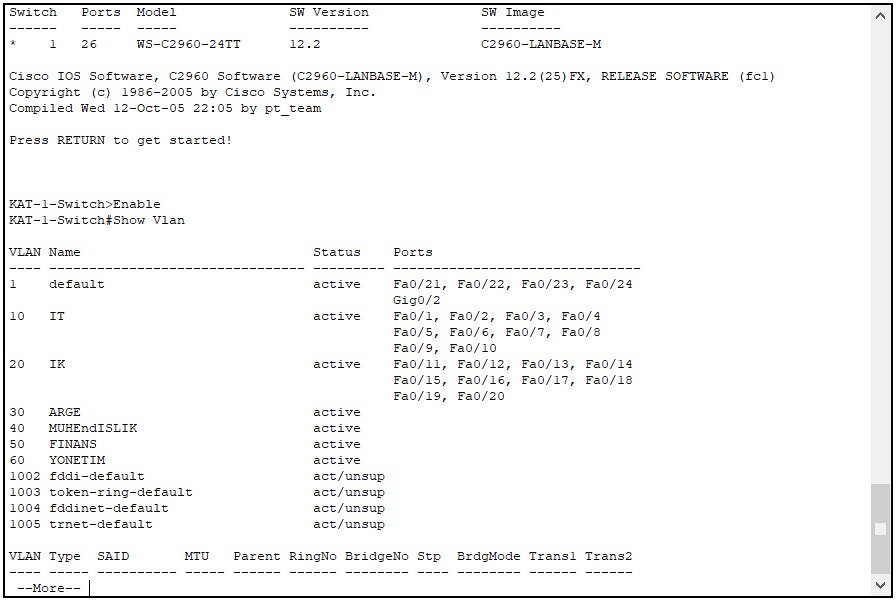
Port atamalarını tamamladıktan sonra her kat Switch'inde Show Vlan Brief komutunu çalıştırıp VLAN'ların ilgili Port'lara atandığını kontrol ediyorum.
KAT-3-Switch-01 üzerinde Switch Port'lara atanan VLAN'lar:
KAT-2-Switch-01 üzerinde Switch Port'lara atanan VLAN'lar:
KAT-1-Switch-01 üzerinde Switch Port'lara atanan VLAN'lar:
Kontrol Noktası
Her Switch'te Fa0/1-10 ilk departman VLAN'ının, Fa0/11-20 ikinci departman VLAN'ının Port listesinde görünmelidir. Trunk Port'lar show vlan listesinde yer almaz.
11- SVI, IP Routing ve DHCP Relay Yapılandırması
Her departman artık kendi VLAN'ında, ancak istemciler henüz IP adresi alamıyor ve VLAN'lar birbirine ulaşamıyor. Bu bölümde L3 Switch üzerinde her VLAN için bir Switch Virtual Interface (SVI) oluşturup IP adresi veriyorum, ip routing ile VLAN'lar arası yönlendirmeyi açıyorum ve ip helper-address ile DHCP isteklerini DHCP Server'a yönlendiriyorum. Önce DHCP Server tek bir VLAN'da olduğu halde diğer VLAN'lara nasıl IP dağıttığını açıklıyorum.
DHCP Server Tek Bir VLAN'da Olduğu Halde Diğer VLAN'lara Nasıl IP Dağıtır?
DHCP Server'ın bağlı olduğu Port'un Trunk olmasına gerek yoktur. DHCP Server, VLAN 10'daki bir Access Port'a bağlıdır ve IP adresi de VLAN 10'un IP bloğundandır. Trunk Port'lar Switch'ler arası bağlantılarda ya da Router-on-a-Stick gibi senaryolarda kullanılır. Server'ın Port'unu Trunk yapmak, Server'ın ağ kartında VLAN etiketleme desteği ve her VLAN için ayrı bir IP yapılandırması gerektirir ve bu senaryoda bir fayda sağlamaz.
Diğer VLAN'lardaki istemcilerin bu Server'dan IP alabilmesini L3 Switch üzerindeki DHCP Relay Agent sağlar. Bir SVI'a ip helper-address girildiğinde Cisco IOS, o arayüzde Relay Agent'ı devreye alır. Bu komut varsayılan olarak DHCP/BootP'nin yanı sıra TFTP, DNS, Time, NetBIOS, TACACS ve IEN-116 servislerine ait UDP Broadcast'lerini de belirtilen adrese iletir. Bu liste UDP port numarasına göre genişletilebilir. VLAN 30'daki bir istemcinin IP alma süreci şu sırayla ilerler:
1. İstemci IP adresi almak için bir DHCP Discover mesajı gönderir. Bu mesaj Layer 2 seviyesinde bir Broadcast'tir.
2. Broadcast yalnızca VLAN 30 içinde dolaşır, çünkü bir VLAN'ın Broadcast'i diğer VLAN'lara geçmez. DHCP Server VLAN 10'da olduğu için mesaj Server'a doğrudan ulaşamaz.
3. L3 Switch üzerindeki VLAN 30 SVI'ında ip helper-address 10.10.10.100 tanımlıdır. Bu adres VLAN 10'daki DHCP Server'a aittir.
4. L3 Switch, istemcinin Broadcast mesajını alır ve aynı paketi iletmek yerine yeni bir DHCP mesajı oluşturur. Bu mesajın giaddr (Gateway IP Address) alanına isteğin geldiği arayüzün IP adresini, yani VLAN 30 SVI'ının adresi olan 10.10.30.254'ü yazar ve mesajı DHCP Server'a IP Unicast olarak gönderir.
5. DHCP Server, giaddr alanındaki adrese bakarak isteğin 10.10.30.0/24 ağından geldiğini anlar, bu ağa ait Scope'tan bir adres seçer ve DHCP Offer mesajını L3 Switch'e gönderir.
6. L3 Switch, Offer mesajını VLAN 30'daki istemciye iletir. İstemci bu teklifi DHCP Request ile talep eder ve bu mesaj da aynı yoldan Server'a ulaşır.
7. DHCP Server, DHCP ACK ile adres atamasını onaylar ve L3 Switch bu mesajı istemciye iletir.
8. İstemci, kendi VLAN'ı dışındaki bir DHCP Server'dan IP adresi, Subnet Mask ve Default Gateway bilgisini almış olur.
Server'ın cevapları başka bir Subnet'e gittiği için bu akışın çalışması, DHCP Server'da Default Gateway olarak VLAN 10 SVI adresinin (10.10.10.254) tanımlı olmasına bağlıdır.
Adım 24 - SVI'ların, IP Routing'in ve DHCP Relay'in Yapılandırılması
Yapılandırmayı L3 Switch üzerinde üç parça halinde yapıyorum:
ip routing VLAN'lar arası yönlendirmeyi açar. Global configuration modunda bir kez yazılır. Bu komut olmadan L3 Switch SVI'lar arasında paket yönlendirmez ve farklı VLAN'lardaki cihazlar haberleşemez.
interface vlan ve ip address her VLAN için bir SVI oluşturup IP adresi verir. Bu adresler, ilgili VLAN'daki istemcilerin Default Gateway adresidir.
ip helper-address 10.10.10.100 DHCP Server ile aynı Subnet'te olmayan VLAN'ların SVI'larında DHCP Relay'i devreye alır. Bu yapıda bu satır yalnızca VLAN 20, 30, 40, 50 ve 60 SVI'larına girilir. DHCP Server zaten VLAN 10'da olduğu için interface vlan 10 altında Relay'e ihtiyaç yoktur.
enable
configure terminal
ip routing
interface vlan 10
 ip address 10.10.10.254 255.255.255.0
 exit
interface vlan 20
 ip address 10.10.20.254 255.255.255.0
 ip helper-address 10.10.10.100
 exit
interface vlan 30
 ip address 10.10.30.254 255.255.255.0
 ip helper-address 10.10.10.100
 exit
interface vlan 40
 ip address 10.10.40.254 255.255.255.0
 ip helper-address 10.10.10.100
 exit
interface vlan 50
 ip address 10.10.50.254 255.255.255.0
 ip helper-address 10.10.10.100
 exit
interface vlan 60
 ip address 10.10.60.254 255.255.255.0
 ip helper-address 10.10.10.100
 end
Aşağıdaki ekran görüntüsünde interface vlan 10 altında da ip helper-address satırı görünür. Bu satır Relay için gerekli değildir ve yukarıdaki yapılandırmaya alınmamıştır.
ip routing açıldıktan sonra tüm VLAN'lar birbirine erişebilir hale gelir. FINANS gibi VLAN'lara erişimin kısıtlanması gerekiyorsa SVI'lara ACL uygulanmalıdır.
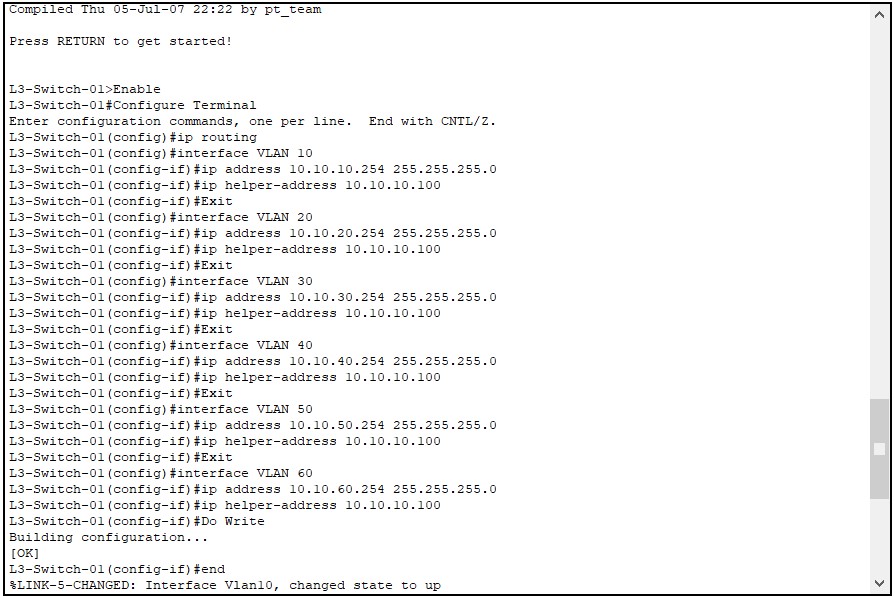
Bu yapılandırmanın ardından DHCP Server üzerinde her VLAN için ayrı bir Scope oluşturuyorum. Her Scope'un adres aralığı kendi VLAN'ının Subnet'inden seçilir ve Router (Default Gateway) seçeneği olarak o VLAN'ın SVI adresi verilir. Server, Relay üzerinden gelen isteklerde giaddr alanındaki SVI adresine bakarak hangi Scope'tan adres vereceğine karar verir. Böylece istemciler, kendi VLAN ID'lerine ait Scope'lardan IP adresi alır.
Bu makalede, VLAN yapısının tek bir Switch altyapısını mantıksal segmentlere nasıl ayırdığı, her segmentin kendi Broadcast Domain'ini oluşturarak Flood edilen trafiği nasıl sınırladığı ve Data, Default, Native, Management ve Voice rollerinin birbirinden farkı ele alındı. Ardından Cisco Packet Tracer üzerinde bir Layer 3 Switch ve üç kat Switch'iyle kurulan Network topolojisinde yapılandırma adım adım uygulandı.
Kat Switch'leri ile Backbone Switch arasında farklı segmentlerin trafiğini tek fiziksel hat üzerinden taşıyan 802.1Q Trunk bağlantıları kuruldu. Segment tanımları VTP ile Server'dan Client'lara dağıtıldı. Domain adının, parolanın ve Configuration Revision Number'ın bu dağıtımdaki rolü de açıklandı.
Layer 3 Switch üzerinde her segment için oluşturulan SVI'larla Inter-VLAN Routing sağlandı. DHCP Relay Agent yapılandırmasıyla, tek bir segmentte duran DHCP Server'ın diğer departmanlara da IP adresi dağıtması mümkün hale geldi.
Yapının doğru kurgulanması, Broadcast trafiğini kaynaklandığı segmentte tutar ve departmanları Layer 2 seviyesinde birbirinden ayırır. Revision Number'ı yüksek bir Switch'in Domain'e eklenmesi tüm VLAN bilgisini silebilir. Routing açıldığında da segmentler arası erişim serbest kalır. Bu iki nedenle VTP planı ile ACL politikası tasarım aşamasında birlikte ele alınmalıdır.
Faydalı olması dileğiyle...
Makale ile ilgili düşüncelerinizi ve sorularınızı aşağıdaki yorum kısmında paylaşmaktan çekinmeyin. Her katkı, içeriğin daha fazla kişiye ulaşmasını ve daha faydalı bir tartışma ortamı oluşmasını sağlar.