IPv6, IETF tarafından IPv4'ün yerini alacak şekilde tasarlanan ve 128 bit uzunluğunda adres alanı kullanan Network katmanı protokolüdür. Bir cihazın Network üzerindeki kimliğini tanımlama görevi IPv4 ile aynıdır, ancak adresin uzunluğu, yazım biçimi, adres türleri ve adresin cihaza atanma yöntemi baştan ele alınmıştır. Bu nedenle IPv6'yı IPv4'ün daha uzun bir versiyonu olarak görmek, konunun büyük bölümünü gözden kaçırmak anlamına gelir.
IPv4'ün 32 bit adres alanı yaklaşık 4.3 milyar adres sunar. Internet'e bağlanan cihaz sayısı bu rakamı çok önce geride bıraktı ve IANA'nın serbest IPv4 havuzu 2011 yılında tükendi. NAT, Private adres blokları ve CGNAT gibi çözümler IPv4'ün ömrünü uzattı, ancak uçtan uca bağlantıyı bozan, yönetimi zorlaştıran ve sorun gidermeyi karmaşıklaştıran bir katman da ekledi. IPv6 adresleme yapısı bu sıkışıklığı adres alanını büyüterek çözer ve NAT'ı zorunlu bir bileşen olmaktan çıkarır.
Adres alanının büyümesi, adresleme mantığında da köklü değişiklikler getirdi. Adresler Decimal yerine Hexadecimal yazılır, Subnet Mask yerine Prefix Length kullanılır, Broadcast kavramı tamamen kaldırılmıştır ve bir Interface aynı anda birden fazla IPv6 adresine sahip olabilir. Bu farkları rahat yorumlayabilmek için IPv4 tarafındaki Network ID, Host ID ve Subnet Mask mantığının oturmuş olması büyük kolaylık sağlar. Bu temel için IPv4 Adresleme, IP Sınıfları ve Subnetting Mantığı başlıklı makaleme göz atabilirsin.
İlerleyen bölümlerde IPv6 adresinin bit yapısı, kısaltma kuralları, Prefix notasyonu, Global Unicast adresinin bölümleri ve IPv6'da Subnetting mantığı ele alınıyor. Ardından Unicast, Multicast ve Anycast adres türleri, Interface ID'nin nasıl üretildiği, adres atama yöntemleri ve bu adreslerin Windows üzerinde nasıl göründüğü inceleniyor.
IPv6 Adresinin Yapısı
Bir IPv6 adresini doğru yorumlayabilmek için önce adresin nasıl inşa edildiğini görmek gerekir. IPv4'te 32 bit'lik adres 4 Octet'e bölünür ve her Octet, Decimal olarak yazılır. IPv6'da ise 128 bit'lik adres sekiz Hextet'e bölünür ve her Hextet Hexadecimal olarak yazılır. Bit uzunluğu dört katına çıktığı için yazım biçimi, kısaltma kuralları ve Network ile Interface ayrımının gösterilme şekli de buna göre değişmiştir.
Adresin yapısı üç katman üzerinden okunur. İlk katman, 128 bit'in Hextet'lere nasıl bölündüğü ve her karakterin kaç bit'i temsil ettiğidir. İkinci katman, uzun adreslerin RFC 5952 standardına göre nasıl kısaltıldığı ve kısaltılmış bir adresin tekrar nasıl açıldığıdır. Üçüncü katman ise Subnet Mask'ın yerini alan Prefix Length değeriyle adresin hangi bit'lerinin Network'ü, hangilerinin Interface'i tanımladığıdır. Bu üç katman oturduğunda, sonraki bölümlerde ele alınan adres türleri ve Subnetting mantığı çok daha kolay takip edilir.
128 Bit Adres Alanı ve Hextet Yapısı
Bir IPv6 adresi 128 bit'ten oluşur. Bu da 2128, yani 340.282.366.920.938.463.463.374.607.431.768.211.456 adet adres anlamına gelir. Bu kadar uzun bir değeri Binary ya da Decimal olarak yazmak pratik olmadığı için IPv6 adresleri Hexadecimal sayı sistemiyle yazılır.
128 bit, her biri 16 bit'ten oluşan sekiz gruba bölünür ve gruplar birbirinden iki nokta üst üste ile ayrılır. Her gruba teknik literatürde Hextet denir. Bir Hexadecimal karakter 4 bit'i temsil ettiği için her Hextet dört karakterden oluşur. IPv4'teki Octet'in IPv6'daki karşılığı Hextet'tir.
Hexadecimal karakterlerin Binary ve Decimal karşılıkları aşağıdaki tabloda yer alıyor. IPv6 adreslerinde bit seviyesinde işlem yaparken, örneğin bir Prefix'in nerede bittiğini tespit ederken, bu tablo doğrudan referans olarak kullanılır.
|
Hex |
Binary |
Decimal |
Hex |
Binary |
Decimal |
|
0 |
0000 |
0 |
8 |
1000 |
8 |
|
1 |
0001 |
1 |
9 |
1001 |
9 |
|
2 |
0010 |
2 |
a |
1010 |
10 |
|
3 |
0011 |
3 |
b |
1011 |
11 |
|
4 |
0100 |
4 |
c |
1100 |
12 |
|
5 |
0101 |
5 |
d |
1101 |
13 |
|
6 |
0110 |
6 |
e |
1110 |
14 |
|
7 |
0111 |
7 |
f |
1111 |
15 |
Aşağıdaki diyagram, örnek bir IPv6 adresinin sekiz Hextet'e nasıl bölündüğünü ve ilk Hextet'in Binary karşılığını gösteriyor. Makale boyunca aynı adres üzerinden ilerleyeceğim, böylece her bölümde anlatılan kavramın adresin hangi kısmına denk geldiği takip edilebilir.
 2001 : 0db8 : abcd : 0010 : 0215 : 5dff : fe0a : 1b2c
 ---- : ---- : ---- : ---- : ---- : ---- : ---- : ----
  H1     H2     H3     H4     H5     H6     H7     H8
 16bit  16bit  16bit  16bit  16bit  16bit  16bit  16bit

 8 Hextet x 16 bit = 128 bit

 H1 = 2001  ->  0010 0000 0000 0001
                 2    0    0    1
IPv6 Adres Kısaltma Kuralları
Tam yazımla bir IPv6 adresi 32 Hexadecimal karakter ve 7 ayraçtan oluşur. Adreslerin büyük kısmı ardışık sıfırlar içerdiği için RFC 4291 iki kısaltma kuralı tanımlar, RFC 5952 ise bu kuralların tek ve tutarlı bir biçimde uygulanması için standart gösterimi belirler. Aynı adresin farklı kişiler tarafından farklı şekillerde yazılmasının önüne geçen şey bu standarttır.
Kısaltma kurallarının ne söylediği ve nasıl uygulandığı aşağıdaki tabloda özetleniyor.
|
Kural |
Açıklama |
Örnek |
|
Baştaki sıfırların atılması |
Her Hextet'in başındaki sıfırlar yazılmaz. Hextet'in tamamı sıfırsa tek bir 0 bırakılır. |
0db8 → db8
0010 → 10
0000 → 0 |
|
Ardışık sıfır grupları için :: |
Tamamı sıfır olan ardışık Hextet'ler :: ile tek seferde gösterilir. |
2001:db8:0:0:0:0:0:1 → 2001:db8::1 |
|
:: yalnızca bir kez kullanılır |
Adreste iki kez :: kullanılırsa kaç sıfır grubunun hangi tarafta olduğu belirlenemez ve adres geçersiz olur. |
2001:db8::1::1 geçersizdir |
|
En uzun sıfır dizisi kısaltılır |
Birden fazla sıfır dizisi varsa :: en uzun diziye uygulanır. Diziler eşit uzunluktaysa ilk dizi kısaltılır. |
2001:db8:0:0:1:0:0:1 → 2001:db8::1:0:0:1 |
|
Tek sıfır Hextet'i için :: kullanılmaz |
RFC 5952'ye göre :: en az iki ardışık sıfır Hextet'ini temsil etmelidir. |
2001:db8:0:1:1:1:1:1 olarak kalır |
|
Küçük harf kullanımı |
Hexadecimal karakterler küçük harfle yazılır. Büyük harf geçerli kabul edilir, ancak standart gösterim küçük harftir. |
2001:DB8::1 → 2001:db8::1 |
Kuralların birlikte nasıl çalıştığını görmek için birkaç adresin tam ve kısaltılmış gösterimini yan yana koymak faydalı olur.
|
Tam Gösterim |
Standart Kısaltılmış Gösterim |
|
2001:0db8:0000:0000:0000:ff00:0042:8329 |
2001:db8::ff00:42:8329 |
|
2001:0db8:abcd:0010:0215:5dff:fe0a:1b2c |
2001:db8:abcd:10:215:5dff:fe0a:1b2c |
|
2001:0db8:0000:0001:0000:0000:0000:0001 |
2001:db8:0:1::1 |
|
fe80:0000:0000:0000:0215:5dff:fe0a:1b2c |
fe80::215:5dff:fe0a:1b2c |
|
0000:0000:0000:0000:0000:0000:0000:0001 |
::1 |
|
0000:0000:0000:0000:0000:0000:0000:0000 |
:: |
Kısaltılmış bir adresi tekrar tam haline getirmek için görünen Hextet'ler sayılır ve 8'den çıkarılır. Örneğin 2001:db8::ff00:42:8329 adresinde 5 adet Hextet görünür, dolayısıyla :: işareti 3 adet 0000 Hextet'ini temsil eder. Firewall kuralı yazarken, Log analizi yaparken veya iki adresi karşılaştırırken bu açma işlemi sıkça gerekir.
Farklı yazılmış iki IPv6 adresi aynı adres olabilir. Log ve kural karşılaştırmalarında adresleri önce RFC 5952 standart gösterimine çevirmek hatalı eşleşmeleri önler.
Prefix Length ve Prefix Notasyonu
IPv6'da Subnet Mask kullanılmaz. Adresin hangi bit'lerinin Network'ü, hangilerinin Interface'i tanımladığı, IPv4'teki CIDR gösterimine benzer şekilde adresin sonuna eklenen Prefix Length ile belirtilir. 2001:db8:abcd:10::/64 ifadesi, ilk 64 bit'in Prefix olduğunu ve geri kalan 64 bit'in Interface ID için ayrıldığını gösterir.
Prefix yazılırken Prefix dışındaki bit'ler sıfır kabul edilir. Bir Interface'e atanmış adres ise Prefix Length ile birlikte yazılır. 2001:db8:abcd:10::25/64 gösterimi, bu adresin 2001:db8:abcd:10::/64 Prefix'ine ait olduğunu anlatır.
Aşağıdaki tablo, sahada en sık karşılaşılan Prefix uzunluklarını ve tipik kullanım alanlarını gösteriyor.
|
Prefix Length |
Tipik Kullanım |
İçerdiği /64 Subnet Sayısı |
|
/32 |
Regional Internet Registry tarafından ISP veya LIR'a atanan tipik blok |
4.294.967.296 |
|
/48 |
Kurumsal bir lokasyona veya Site'a atanan blok |
65.536 |
|
/56 |
Küçük ofis veya ev kullanıcısına atanan blok |
256 |
|
/64 |
Tek bir Subnet, yani bir VLAN veya Network segmenti |
1 |
|
/127 |
İki Router arasındaki Point-to-Point bağlantı |
- |
|
/128 |
Tek bir adres, Loopback veya Host Route |
- |
Son kullanıcı ve sunucu Subnet'lerinde standart Prefix Length /64'tür. Stateless Address Autoconfiguration (SLAAC) mekanizması 64 bit'lik bir Interface ID üzerine kurulu olduğu için /64'ten küçük bir Subnet'te SLAAC çalışmaz. Router'lar arasındaki Point-to-Point bağlantılarda ise RFC 6164 ile /127 kullanımı tanımlanmıştır.
Global Unicast Adresinin Bölümleri
Global Unicast adresler, IANA'nın Internet genelinde benzersiz adresleme için kullandığı 2000::/3 bloğundan dağıtılır. IPv4'teki Public IP adresinin karşılığıdır, ancak iç yapısı çok daha düzenlidir. Tipik bir Global Unicast adresi, bir /48 Site Prefix'i ve /64 Subnet'ler üzerinden üç bölüme ayrılır.
|<---------- 48 bit ---------->|<- 16 bit ->|<--------------- 64 bit --------------->|
+------------------------------+------------+-----------------------------------------+
|    Global Routing Prefix     | Subnet ID  |              Interface ID               |
+------------------------------+------------+-----------------------------------------+
       2001 : 0db8 : abcd      :    0010    :     0215 : 5dff : fe0a : 1b2c

|<------------------ Prefix /64 ------------------>|
Her bölümün görevi ve örnek adresteki karşılığı aşağıdaki tabloda yer alıyor.
|
Bölüm |
Uzunluk |
Örnek Değer |
Görevi |
|
Global Routing Prefix |
48 bit |
2001:db8:abcd |
ISP veya Regional Internet Registry tarafından kuruma atanan ve Internet üzerinde yönlendirilen bölüm |
|
Subnet ID |
16 bit |
0010 |
Kurumun kendi içinde Subnet'leri birbirinden ayırmak için kullandığı bölüm |
|
Interface ID |
64 bit |
0215:5dff:fe0a:1b2c |
Subnet içindeki Interface'i tanımlayan bölüm, IPv4'teki Host ID'nin karşılığı |
Bu dağılım bir zorunluluk değil, en yaygın tasarım modelidir. ISP kuruma /56 atadıysa Subnet ID 8 bit'e iner ve kurum 256 Subnet ile sınırlı kalır. Interface ID ise /64 standardı nedeniyle neredeyse her senaryoda 64 bit olarak kalır.
IPv6'da Subnetting Mantığı
IPv6'da Subnetting, Subnet ID alanındaki bit'lerin Prefix'e dahil edilmesiyle yapılır. Mantık IPv4'teki ile aynıdır, ödünç alınan her bit Subnet sayısını iki katına çıkarır. Fark, hesaplamanın Host sayısına göre değil Subnet sayısına göre yapılmasıdır. Her /64 Subnet 264, yani 18.446.744.073.709.551.616 adres barındırdığı için Host sayısı pratikte bir tasarım kısıtı olmaktan çıkar.
IPv6'da Subnetting yapılırken Prefix sınırlarının 4 bit'in katlarına denk getirilmesi tercih edilir. Buna Nibble Boundary denir. /48, /52, /56, /60 ve /64 gibi sınırlar tek bir Hexadecimal karakterin sınırına denk geldiği için Prefix'ler adresin kendisinden kolayca okunabilir ve dokümantasyon sadeleşir.
IPv4 Subnetting makalemdeki 16 Network örneğinin aynısını IPv6 üzerinde yapalım. Elimizde 2001:db8:abcd::/48 bloğu var ve bu bloğu 16 eşit parçaya bölmek istiyoruz. 24 = 16 olduğu için Prefix'e 4 bit eklenir ve yeni Prefix Length /52 olur. Eklenen 4 bit, Subnet ID'nin ilk Hexadecimal karakterine denk gelir. Bu nedenle Network'ler 4. Hextet'in ilk karakteri üzerinden 1000 Hex adımlarla ilerler.
|
Network |
Prefix |
Subnet ID Aralığı |
İçerdiği /64 Subnet Sayısı |
|
1 |
2001:db8:abcd::/52 |
0000 - 0fff |
4.096 |
|
2 |
2001:db8:abcd:1000::/52 |
1000 - 1fff |
4.096 |
|
3 |
2001:db8:abcd:2000::/52 |
2000 - 2fff |
4.096 |
|
4 |
2001:db8:abcd:3000::/52 |
3000 - 3fff |
4.096 |
|
5 |
2001:db8:abcd:4000::/52 |
4000 - 4fff |
4.096 |
|
6 |
2001:db8:abcd:5000::/52 |
5000 - 5fff |
4.096 |
|
7 |
2001:db8:abcd:6000::/52 |
6000 - 6fff |
4.096 |
|
8 |
2001:db8:abcd:7000::/52 |
7000 - 7fff |
4.096 |
|
9 |
2001:db8:abcd:8000::/52 |
8000 - 8fff |
4.096 |
|
10 |
2001:db8:abcd:9000::/52 |
9000 - 9fff |
4.096 |
|
11 |
2001:db8:abcd:a000::/52 |
a000 - afff |
4.096 |
|
12 |
2001:db8:abcd:b000::/52 |
b000 - bfff |
4.096 |
|
13 |
2001:db8:abcd:c000::/52 |
c000 - cfff |
4.096 |
|
14 |
2001:db8:abcd:d000::/52 |
d000 - dfff |
4.096 |
|
15 |
2001:db8:abcd:e000::/52 |
e000 - efff |
4.096 |
|
16 |
2001:db8:abcd:f000::/52 |
f000 - ffff |
4.096 |
Her /52 bloğunda 52 bit Prefix'e ayrıldığı için Subnet ID için 12 bit kalır. Bu da 212 = 4.096 adet /64 Subnet anlamına gelir.
Bir lokasyona 2001:db8:abcd:1000::/52 bloğu atandığını düşünelim. Bu lokasyondaki her VLAN'a bu blok içinden sıradaki /64 Prefix verilir.
|
VLAN |
Subnet ID |
Prefix |
|
1. VLAN |
1000 |
2001:db8:abcd:1000::/64 |
|
2. VLAN |
1001 |
2001:db8:abcd:1001::/64 |
|
3. VLAN |
1002 |
2001:db8:abcd:1002::/64 |
|
... |
... |
... |
|
4.096. VLAN |
1fff |
2001:db8:abcd:1fff::/64 |
IPv4'te kullanılabilir Host sayısı 2h-2 formülüyle hesaplanır. Çıkarılan iki adres Network ID ve Broadcast adresidir. IPv6'da bu hesap yoktur.
Broadcast adresi bulunmadığı için Subnet'in son adresi IPv4'teki anlamıyla rezerve edilmez. Bunun yerine belirli Interface ID değerleri Anycast kullanımı için ayrılmıştır. Bir /64 Subnet'te Host'lara atanmaması gereken bu değerler aşağıdaki tabloda yer alıyor.
|
Interface ID |
Kullanım |
Tanımlayan RFC |
|
0000:0000:0000:0000 |
Subnet-Router Anycast |
RFC 4291 |
|
fdff:ffff:ffff:ff80 - fdff:ffff:ffff:ffff |
Reserved Subnet Anycast, toplam 128 değer |
RFC 2526 |
Interface ID'si tamamen sıfır olan Subnet-Router Anycast adresi, o Subnet'e bağlı Router'lar tarafından kullanılır. Rezerve Interface ID değerleri RFC 5453 ile IANA kaydı altında toplanmıştır ve bir Interface ID üretilirken bu değerlerin dışında kalınması gerekir.
/127 Prefix kullanılan Point-to-Point bağlantılar ise RFC 6164 kapsamında ayrı kurallara tabidir. Bu bağlantılarda Subnet-Router Anycast adresi kullanılmaz, böylece /127 içindeki iki adresin her ikisi de Router Interface'lerine atanabilir.
IPv6 Adres Türleri
IPv6, RFC 4291 ile üç adres türü tanımlar. IPv4'te bulunan Broadcast adres türü IPv6'da yer almaz. Bir Subnet'teki tüm cihazlara ulaşma ihtiyacı, ff02::1 All-Nodes Multicast adresiyle karşılanır. Bu tasarım, IPv4'te her cihazın işlemek zorunda kaldığı Broadcast trafiğini ortadan kaldırır, çünkü cihazlar yalnızca katıldıkları Multicast gruplarına ait paketleri işler.
|
Adres Türü |
İletim Modeli |
Prefix |
Açıklama |
|
Unicast |
Bire bir |
Türüne göre değişir |
Tek bir Interface'i tanımlar. Paket yalnızca o Interface'e iletilir. |
|
Multicast |
Bire çok |
ff00::/8 |
Bir grup Interface'i tanımlar. Paket gruba katılmış tüm Interface'lere iletilir. |
|
Anycast |
Bire en yakın |
Unicast adres alanından |
Birden fazla Interface'e atanır. Paket Routing açısından en yakın Interface'e iletilir. |
Unicast Adresler
Unicast adresler kendi içinde kapsamlarına ve kullanım amaçlarına göre ayrılır. Bir IPv6 adresinin hangi türe ait olduğu Prefix'inden anlaşılabilir. Aşağıdaki tablo Unicast adres türlerini, Prefix'lerini ve Routing davranışlarını özetliyor.
|
Unicast Türü |
Prefix |
Kapsam |
Internet'te Yönlendirilir mi |
IPv4 Karşılığı |
|
Global Unicast |
2000::/3 |
Global |
Evet, Special-Purpose bloklar hariç |
Public IP |
|
Link-Local |
fe80::/10 |
Tek bir Link |
Hayır, Router'dan geçmez |
169.254.0.0/16 APIPA |
|
Unique Local |
fc00::/7 |
Kurum içi |
Hayır |
RFC 1918 Private IP |
|
Loopback |
::1/128 |
Cihazın kendisi |
Hayır |
127.0.0.1 |
|
Unspecified |
::/128 |
Adres yok |
Hayır |
0.0.0.0 |
Global Unicast Adresler
IANA, Global Unicast adresleri şu anda 2000::/3 bloğundan dağıtır. Bu bloğun ilk 3 bit'i 001 olduğu için Global Unicast adresler pratikte 2 veya 3 ile başlar. IANA bu bloktan Regional Internet Registry'lere, onlar da ISP'lere ve kurumlara alt bloklar atar.
2000::/3 bloğunun içindeki her adres Internet üzerinde yönlendirilmez. 2001:db8::/32 Documentation bloğu gibi IANA Special-Purpose kaydında yer alan bazı bloklar bu alanın içindedir, ancak Global olarak yönlendirilmez.
Global Unicast adresler Internet üzerinde benzersizdir ve NAT gerekmeden uçtan uca iletişim sağlar. Bu durum, iç Network'teki bir cihazın Internet'ten doğrudan erişilebilir olduğu anlamına gelmez. Erişimi belirleyen şey Firewall politikasıdır. IPv4'te NAT'ın yan etki olarak sağladığı gizleme IPv6'da bulunmadığı için Inbound trafik kurallarının bilinçli olarak tanımlanması gerekir.
##Link-Local Adresler
IPv6 etkin olan her Interface, başka hiçbir yapılandırma olmasa da otomatik olarak bir Link-Local adres alır. Bu adres fe80::/10 bloğundandır, ancak pratikte ilk 64 bit fe80:0000:0000:0000 olarak kullanılır ve adres fe80::/64 şeklinde görünür. Link-Local adresler yalnızca aynı Link üzerindeki cihazlar arasında geçerlidir ve Router tarafından başka bir Network'e iletilmez.
IPv4'teki APIPA adresi, DHCP başarısız olduğunda devreye giren bir yedek mekanizmadır. IPv6'daki Link-Local adres ise her zaman vardır ve protokolün çalışması için gereklidir. Router keşfi Neighbor Discovery Protocol (NDP) üzerinden Link-Local adreslerle yürür. Router Advertisement mesajının kaynak adresi Link-Local olmak zorunda olduğu için Client'ların Default Gateway olarak gördüğü adres de çoğu zaman Router'ın Link-Local adresidir.
Bu kuralın bir istisnası vardır. Cihaz henüz geçerli bir adrese sahip olmadığında, örneğin Duplicate Address Detection sırasında gönderdiği Neighbor Solicitation mesajında kaynak adres olarak Unspecified adres olan :: kullanılır.
Bir cihazda birden fazla Interface aktif olduğunda her Interface'in kendi Link-Local adresi bulunur. Bu adreslerin tamamı aynı fe80::/64 Prefix'ini kullandığı için, Link-Local bir adrese gidecek paketin hangi Interface'ten çıkacağı adresin kendisinden anlaşılmaz. Bu bilgi adresin sonuna % işaretiyle eklenen Zone ID ile belirtilir.
|
İşletim Sistemi |
Zone ID Biçimi |
Örnek Gösterim |
|
Windows |
Interface Index numarası |
fe80::f64d:5cff:fe47:c080%11 |
|
Linux |
Interface adı |
fe80::f64d:5cff:fe47:c080%eth0 |
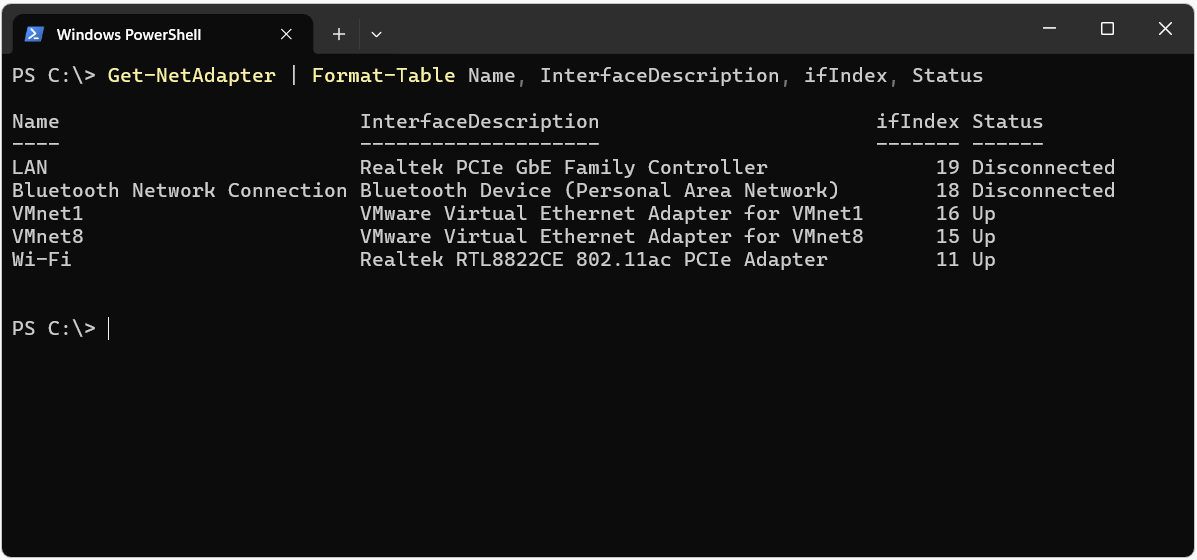
Windows'ta Zone ID olarak kullanılan Interface Index değeri Get-NetAdapter çıktısındaki ifIndex sütunundan öğrenilir.
Get-NetAdapter | Format-Table Name, InterfaceDescription, ifIndex, Status
Aşağıdaki çıktıda aktif bağlantı olan Wi-Fi Interface'inin ifIndex değeri 11'dir. Bu Interface üzerinden erişilen her Link-Local adres %11 Zone ID'si ile birlikte kullanılır.
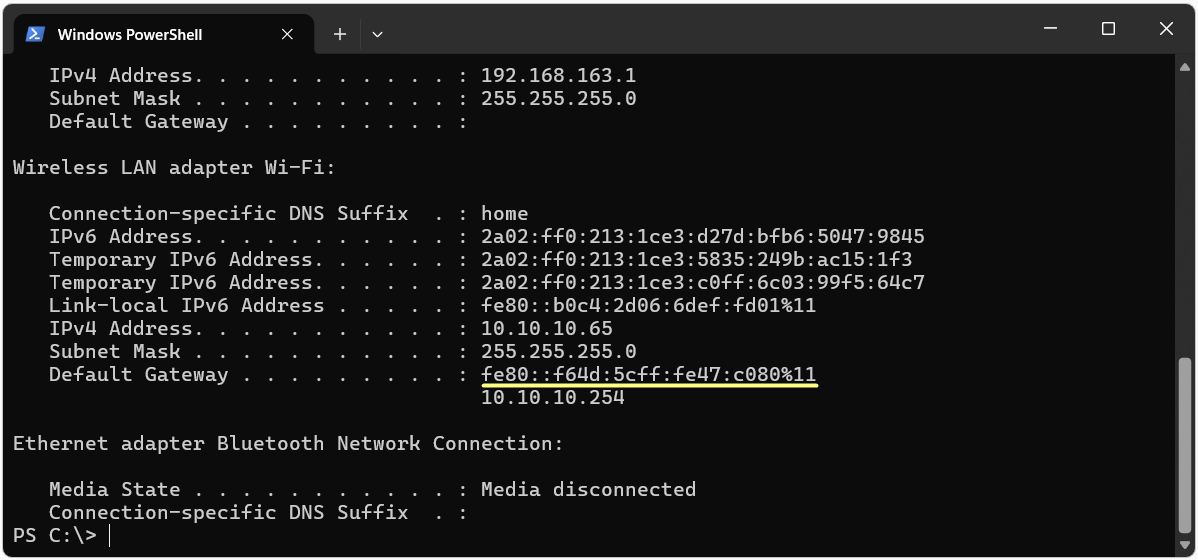
Aynı bilgi ipconfig çıktısında da görülür. Windows, Link-Local adresleri bu çıktıda Zone ID ile birlikte gösterir.
Aşağıdaki çıktıda Wi-Fi Interface'inin kendi Link-Local adresi ve Default Gateway olarak görünen Router'ın Link-Local adresi birlikte yer alıyor. Her iki adresin sonundaki %11 değeri, Get-NetAdapter çıktısındaki ifIndex numarasıyla aynıdır.
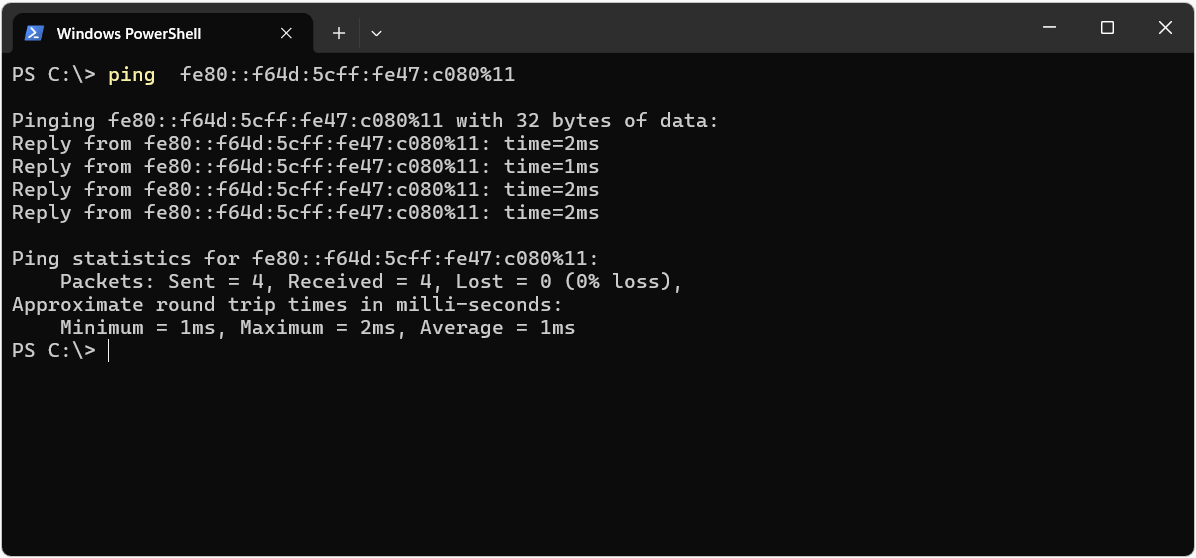
Default Gateway satırındaki adres, Zone ID'si ile birlikte olduğu gibi Ping komutunda kullanılabilir.
 ping  fe80::f64d:5cff:fe47:c080%11
       |                        |
       |                        +-- Zone ID, Wi-Fi Interface'inin ifIndex değeri
       +--------------------------- Router'ın Link-Local adresi, Default Gateway değeri
Zone ID doğru verildiğinde paket Wi-Fi Interface'i üzerinden gönderilir ve Router'dan yanıt alınır.
##Unique Local Adresler
Unique Local Address (ULA), RFC 4193 ile tanımlanan ve kurum içinde kullanılan, Internet'e yönlendirilmeyen adreslerdir. Prefix'i fc00::/7 olarak tanımlanmıştır. Bu bloğun 8. bit'i L Flag'idir ve L Flag'i 1 olan fd00::/8 bloğu yerel olarak üretilen adresler için kullanılır. L Flag'i 0 olan fc00::/8 bloğu için bir atama mekanizması tanımlanmadığından sahada ULA adresleri fd ile başlar.
|<- 8 bit ->|<------ 40 bit ------>|<- 16 bit ->|<------- 64 bit ------->|
+-----------+----------------------+------------+------------------------+
|    fd     |      Global ID       | Subnet ID  |      Interface ID      |
+-----------+----------------------+------------+------------------------+
     fd       12 : 3456 : 789a     :    0001    :  Interface ID

 Site Prefix  = fd12:3456:789a::/48
 Subnet       = fd12:3456:789a:1::/64
ULA'yı RFC 1918 adreslerinden ayıran nokta 40 bit'lik Global ID alanıdır. Bu alan rastgele üretilmelidir. IPv4'te iki kurum birleştiğinde her ikisinin de 10.0.0.0/8 veya 192.168.1.0/24 kullanıyor olması yeniden adreslemeyi zorunlu kılar. ULA'da Global ID rastgele üretildiği için iki kurumun aynı Prefix'i kullanma olasılığı çok düşüktür ve Network'ler çakışma olmadan birleştirilebilir. fd00::/48 gibi akılda kalıcı ama rastgele olmayan Prefix'ler bu avantajı ortadan kaldırır.
ULA adresleri Global Unicast adreslerle birlikte aynı Interface üzerinde kullanılabilir. Bu durumda Windows hangi kaynak ve hedef adresin seçileceğine Prefix Policy tablosuna göre karar verir.
Loopback ve Unspecified Adresler
Loopback adresi ::1/128 olup, IPv4'teki 127.0.0.1 ile aynı görevi görür. Bu adrese gönderilen paket cihazdan dışarı çıkmaz ve cihazın kendi IPv6 Stack'ine geri döner. IPv4'te 127.0.0.0/8 bloğunun tamamı Loopback'e ayrılmışken IPv6'da Loopback için tek bir adres tanımlanmıştır.
Unspecified adres ::/128'dir ve bir Interface'in henüz adresi olmadığını ifade eder. Bir Interface'e atanmaz ve hedef adres olarak kullanılmaz. Duplicate Address Detection sürecinde cihaz henüz geçerli bir adrese sahip olmadığı için gönderdiği mesajlarda kaynak adres olarak :: kullanılır. Bir servis :: üzerinde dinliyorsa, IPv4'teki 0.0.0.0 gibi tüm IPv6 adreslerinde dinlediği anlamına gelir.
Özel Amaçlı Adres Blokları
Yukarıdaki türlerin dışında belirli amaçlar için ayrılmış veya zamanla kullanımdan kaldırılmış bloklar da vardır. Log'larda, Routing tablolarında veya geçiş teknolojilerinde bu Prefix'lerle karşılaşıldığında neyi ifade ettiklerini bilmek sorun gidermeyi hızlandırır.
|
Prefix |
Adı |
Durum |
Kullanım Amacı |
|
2001:db8::/32 |
Documentation |
Aktif |
Dokümantasyon ve örnekler için ayrılmıştır, gerçek Network'lerde kullanılmaz. |
|
::ffff:0:0/96 |
IPv4-Mapped |
Aktif |
Dual Stack bir uygulamanın IPv4 bağlantılarını IPv6 Socket üzerinden temsil etmesi için kullanılır. Örnek gösterim ::ffff:192.168.1.10 şeklindedir. |
|
64:ff9b::/96 |
NAT64 Well-Known Prefix |
Aktif |
NAT64 ve DNS64 senaryolarında IPv4 adreslerinin IPv6 adresi içinde temsil edilmesi için kullanılır. |
|
2002::/16 |
6to4 |
Kullanımı önerilmez |
IPv6 trafiğinin IPv4 üzerinden tünellenmesi için kullanılan geçiş teknolojisidir. |
|
2001::/32 |
Teredo |
Kullanımı önerilmez |
NAT arkasındaki cihazlar için UDP üzerinden IPv6 tünelleme sağlayan geçiş teknolojisidir. |
|
fec0::/10 |
Site-Local |
Deprecated |
RFC 3879 ile kaldırılmış, yerini Unique Local adreslere bırakmıştır. |
|
::/96 |
IPv4-Compatible |
Deprecated |
Eski geçiş mekanizmaları için tanımlanmış, RFC 4291 ile kaldırılmıştır. |
Multicast Adresler
Multicast adresler ff00::/8 bloğundandır, dolayısıyla ff ile başlayan her adres Multicast adrestir. IPv6'da Multicast'in rolü IPv4'tekinden çok daha geniştir. IPv4'te Broadcast ile yapılan adres çözümleme, Router keşfi ve tüm cihazlara ulaşma işlemleri IPv6'da Multicast ile yapılır. Bir Interface'in hangi Multicast gruplarına katılacağı Multicast Listener Discovery (MLD) protokolü ile yönetilir. MLD, IPv4'teki IGMP'nin IPv6 karşılığıdır.
Bir Multicast adresinin ilk 16 bit'i, adresin türünü ve geçerli olduğu alanı tanımlar.
|<- 8 bit ->|<- 4 bit ->|<- 4 bit ->|<------------- 112 bit ------------->|
+-----------+-----------+-----------+-------------------------------------+
| 1111 1111 |   Flags   |   Scope   |              Group ID               |
+-----------+-----------+-----------+-------------------------------------+
     ff           0           2       :: 1

 ff02::1  ->  Flags = 0 (Well-Known), Scope = 2 (Link-Local), Group ID = 1
Flags alanındaki T bit'i 0 ise adres, IANA tarafından atanmış kalıcı bir Well-Known adrestir, 1 ise geçici olarak oluşturulmuş bir Multicast grubunu ifade eder. Scope alanı ise paketin ne kadar uzağa iletilebileceğini belirler. Router'lar bu alana bakarak Multicast paketin kendi sınırlarını aşıp aşmayacağına karar verir.
|
Scope Değeri |
Kapsam |
Açıklama |
|
1 |
Interface-Local |
Paket Interface'in dışına çıkmaz, Loopback amaçlı kullanılır. |
|
2 |
Link-Local |
Paket aynı Link üzerinde kalır, Router'dan geçmez. |
|
4 |
Admin-Local |
Yönetici tarafından tanımlanan en küçük yönetsel kapsamdır. |
|
5 |
Site-Local |
Paket tek bir Site sınırı içinde kalır. |
|
8 |
Organization-Local |
Paket kurumun birden fazla Site'ını kapsayan sınır içinde kalır. |
|
e |
Global |
Paket Internet genelinde yönlendirilebilir. |
Sahada en sık karşılaşılan Well-Known Multicast adresleri ve görevleri aşağıdaki tabloda yer alıyor. Paket yakalama çıktılarında veya Router üzerindeki Multicast grup listelerinde bu adresleri tanımak, trafiğin hangi protokole ait olduğunu hızla anlamayı sağlar.
|
Multicast Adresi |
Grup |
Kullanım Alanı |
|
ff02::1 |
All-Nodes |
Link üzerindeki tüm IPv6 cihazları. Broadcast'in yerini alan adrestir. |
|
ff02::2 |
All-Routers |
Link üzerindeki tüm Router'lar. Router Solicitation mesajları bu adrese gönderilir. |
|
ff02::5 |
OSPFv3 Routers |
Tüm OSPFv3 Router'ları |
|
ff02::6 |
OSPFv3 DR |
OSPFv3 Designated Router'ları |
|
ff02::9 |
RIPng Routers |
RIPng çalıştıran Router'lar |
|
ff02::fb |
mDNS |
Multicast DNS |
|
ff02::1:2 |
All DHCP Agents |
Link üzerindeki DHCPv6 Server ve Relay Agent'lar. Client'lar DHCPv6 isteklerini bu adrese gönderir. |
|
ff02::1:3 |
LLMNR |
Link-Local Multicast Name Resolution |
|
ff05::1:3 |
All DHCP Servers |
Site içindeki tüm DHCPv6 Server'lar |
|
ff02::1:ff00:0/104 |
Solicited-Node |
Neighbor Discovery ile adres çözümleme ve Duplicate Address Detection |
Solicited-Node Multicast Adresi
IPv4'te bir cihaz, aynı Subnet'teki bir IP adresinin MAC adresini öğrenmek için ARP Request'i Broadcast olarak gönderir ve bu paketi Subnet'teki tüm cihazlar işlemek zorunda kalır. IPv6'da bu işlemi Neighbor Discovery Protocol üstlenir ve Neighbor Solicitation mesajı Broadcast yerine hedef adrese ait Solicited-Node Multicast adresine gönderilir.
Solicited-Node adresi, ff02::1:ff00:0/104 Prefix'inin sonuna Unicast adresin son 24 bit'i eklenerek oluşturulur. Her Unicast ve Anycast adres için cihaz otomatik olarak ilgili Solicited-Node grubuna katılır.
 Unicast Adres     : 2001:db8:abcd:10:215:5dff:fe0a:1b2c
 Son 24 bit        :                             0a:1b2c

 Sabit Prefix /104 : ff02:0000:0000:0000:0000:0001:ff
 Solicited-Node    : ff02:0000:0000:0000:0000:0001:ff0a:1b2c
 Kısaltılmış       : ff02::1:ff0a:1b2c
Son 24 bit'i aynı olan adres sayısı bir Subnet içinde çok az olduğu için Neighbor Solicitation paketi pratikte yalnızca hedef cihaz tarafından işlenir. Switch'ler MLD Snooping destekliyorsa bu paketler yalnızca ilgili gruba katılmış Port'lara iletilir. Cihaz yeni bir adres aldığında, adresi kullanmaya başlamadan önce aynı mekanizma ile Duplicate Address Detection yapar ve bu adresi Network'te başka bir cihazın kullanıp kullanmadığını kontrol eder.
Anycast Adresler
Anycast adres, aynı anda birden fazla Interface'e atanan bir Unicast adrestir. Bu adrese gönderilen paket, Routing protokolünün metriğine göre en yakın Interface'e iletilir. Anycast için ayrı bir adres bloğu yoktur. Adresler Unicast adres alanından alınır ve yazım açısından Unicast adresten ayırt edilemez. Bir adresin Anycast olarak davranması, birden fazla noktada yapılandırılıp Routing'e dahil edilmesiyle mümkün olur.
RFC 4291, her Subnet için bir Subnet-Router Anycast adresi tanımlar. Bu adres, Subnet Prefix'i ile Interface ID'si tamamen sıfır olan adresin birleşimidir. 2001:db8:abcd:10::/64 Subnet'i için bu adres 2001:db8:abcd:10:: olur ve o Subnet'e bağlı tüm Router'lar bu adresi dinler. DNS Root Server'ları ve büyük CDN altyapıları da aynı adresi dünyanın farklı noktalarından yayınlayarak Anycast mantığından yararlanır.
Interface ID Oluşturma Yöntemleri
Bir IPv6 adresinin son 64 bit'i olan Interface ID, statik olarak elle girilebilir, DHCPv6 tarafından atanabilir veya cihaz tarafından otomatik üretilebilir. Otomatik üretimde kullanılan yöntem, adresin zaman içinde sabit kalıp kalmayacağını ve cihazın farklı Network'lerde izlenebilir olup olmadığını doğrudan belirler.
|
Yöntem |
Kaynak |
Davranış |
Gizlilik Etkisi |
|
Modified EUI-64 |
Interface'in MAC adresi |
Her Network'te aynı Interface ID üretilir. |
MAC adresi adresten okunabilir, cihaz farklı Network'lerde izlenebilir. |
|
Rastgele Interface ID |
Rastgele üretilen değer |
MAC adresinden bağımsızdır. |
MAC adresi açığa çıkmaz. |
|
Stable Privacy |
Prefix ve gizli bir anahtardan üretilen değer |
Aynı Network'te sabit kalır, farklı Network'te değişir. |
Network'ler arası adres korelasyonunu ve cihazın izlenmesini zorlaştırır. |
|
Temporary Address |
Periyodik olarak yeniden üretilen değer |
Belirli süre sonra yenilenir. |
Giden bağlantılarda kalıcı bir kimlik bırakmaz. |
Modified EUI-64
Modified EUI-64 yöntemi, 48 bit'lik MAC adresinden 64 bit'lik Interface ID üretir. MAC adresi ortadan ikiye ayrılır, araya fffe eklenir ve ilk Byte'taki 7. bit, yani Universal/Local bit'i ters çevrilir. Hyper-V sanal makinelerinde kullanılan 00-15-5D OUI'sine sahip bir MAC adresi üzerinden adımlar şöyle ilerler.
|
Adım |
İşlem |
Sonuç |
|
1 |
MAC adresi alınır |
00-15-5D-0A-1B-2C |
|
2 |
MAC adresi 24 bit'lik iki parçaya ayrılır |
00155D | 0A1B2C |
|
3 |
İki parçanın arasına fffe eklenir |
00155D FFFE 0A1B2C |
|
4 |
İlk Byte Binary'ye çevrilir |
00 = 0000 0000 |
|
5 |
7. bit ters çevrilir |
0000 0010 = 02 |
|
6 |
Interface ID oluşur |
0215:5dff:fe0a:1b2c |
|
7 |
/64 Prefix ile birleştirilir |
2001:db8:abcd:10:215:5dff:fe0a:1b2c |
Interface ID'nin ortasında ff:fe görülüyorsa adresin Modified EUI-64 ile üretildiği büyük olasılıkla anlaşılır ve MAC adresi geriye doğru hesaplanabilir. Cisco IOS gibi bazı Network işletim sistemleri, Link-Local adresleri varsayılan olarak bu yöntemle üretir.
Rastgele Interface ID ve Temporary Adresler
MAC adresinin adres içinden okunabilmesi, cihazın farklı Network'ler arasında izlenebilmesine yol açar. Bu nedenle Windows, varsayılan olarak Modified EUI-64 yerine rastgele üretilen Interface ID kullanır. Bu davranış Get-NetIPv6Protocol çıktısındaki RandomizeIdentifiers değeri ile kontrol edilir.
Temporary adresler ise RFC 8981 ile tanımlanan ve belirli aralıklarla yenilenen adreslerdir. Cihaz, Router Advertisement ile aldığı Prefix için Stable adresinin yanında bir de Temporary adres üretir. Client tarafından başlatılan bağlantılarda kaynak adres gizliliği için Temporary adres tercih edilir. Sunucu olarak çalışan bir Host ise gelen bağlantıları kabul etmek için DNS adıyla ilişkilendirilmiş Stable bir adres kullanabilir.
Windows Client ve Windows Server sürümlerinde Temporary adres kullanımı UseTemporaryAddresses değeri ile belirlenir. Sistemdeki mevcut durum Get-NetIPv6Protocol çıktısından doğrulanabilir.
IPv6 Adres Atama Yöntemleri
IPv4'te bir Client adresini ya statik olarak ya da DHCP üzerinden alır. IPv6'da adres atama süreci Router'ın gönderdiği Router Advertisement (RA) mesajıyla başlar. Router, RA mesajındaki Flag'ler aracılığıyla Client'a adresini nereden alacağını ve DNS gibi ek bilgileri nereden öğreneceğini bildirir. Prefix Information Option içindeki A Flag'i SLAAC kullanımını, RA başlığındaki M Flag'i Stateful DHCPv6 kullanımını, O Flag'i ise ek bilgiler için DHCPv6 kullanımını belirtir.
|
Yöntem |
RA Flag'leri |
Adres Kaynağı |
DNS Bilgisi |
Default Gateway |
|
Manual |
- |
Yönetici |
Yönetici |
Yönetici veya RA |
|
SLAAC |
A=1, M=0, O=0 |
Client, RA'daki Prefix'ten kendisi üretir |
RA içindeki RDNSS seçeneği |
RA |
|
SLAAC ve Stateless DHCPv6 |
A=1, M=0, O=1 |
Client, RA'daki Prefix'ten kendisi üretir |
DHCPv6 |
RA |
|
Stateful DHCPv6 |
M=1, genellikle A=0 |
DHCPv6 Server |
DHCPv6 |
RA |
Tablodaki son sütun, IPv4 alışkanlığıyla gelen yöneticilerin en sık takıldığı noktayı gösteriyor. DHCPv6, Client'a Default Gateway bilgisi vermez. Dinamik IPv6 yapılandırmasında Default Router, Router Advertisement ile öğrenilir ve genellikle Router'ın Link-Local adresi olarak görünür. Default Route yönetici tarafından statik olarak da yapılandırılabilir. Network'te RA mesajları engellenmişse veya Router RA göndermiyorsa ve statik bir Default Route da tanımlı değilse, DHCPv6 adres dağıtsa bile Client Subnet dışına çıkamaz.
Stateful DHCPv6 ile adres dağıtılan bir Network'te de Router'ın RA göndermesi gerekir. DHCPv6 Default Gateway bilgisi taşımaz, dinamik yapılandırmada bu bilgi Router Advertisement ile gelir.
Adres Yaşam Döngüsü
IPv6'da otomatik yapılandırılan adreslerin bir yaşam süresi vardır. Router Advertisement içindeki Preferred Lifetime ve Valid Lifetime değerleri, adresin hangi durumdan hangisine ne zaman geçeceğini belirler. Windows, bu durumları Get-NetIPAddress çıktısındaki AddressState alanında gösterir.
|
Durum |
Açıklama |
|
Tentative |
Adres Duplicate Address Detection sürecindedir ve henüz kullanılamaz. |
|
Preferred |
Adres geçerlidir ve yeni bağlantılar için kullanılabilir. |
|
Deprecated |
Preferred Lifetime dolmuştur. Mevcut bağlantılar sürer, ancak yeni bağlantılar için kullanılmaz. |
|
Invalid |
Valid Lifetime dolmuştur ve adres Interface'ten kaldırılır. |
|
Duplicate |
Duplicate Address Detection sırasında adresin başka bir cihaz tarafından kullanıldığı tespit edilmiştir. |
Deprecated durumu, ISP tarafından Prefix'in değiştirildiği senaryolarda önem kazanır. Eski Prefix'e ait adres Deprecated duruma geçer ve açık bağlantılar kesilmeden yeni Prefix'e ait adres devreye alınır. Bu sayede yeniden adresleme kesintisiz yapılabilir.
Windows Üzerinde IPv6 Adreslerinin İncelenmesi
IPv6 etkin bir Windows Interface'inde tek bir adres yerine genellikle birden fazla adres görülür. Bu bir hata değil, IPv6'nın tasarımının doğal bir sonucudur. Bir Client'ta aynı anda Link-Local adres, Router Advertisement ile üretilmiş Stable Global Unicast adres ve Temporary adres bulunabilir. ipconfig /all çıktısındaki alanların neyi ifade ettiği aşağıdaki tabloda yer alıyor.
|
ipconfig Alanı |
Adres Türü |
Açıklama |
|
IPv6 Address |
Global Unicast veya Unique Local |
SLAAC, DHCPv6 veya statik yapılandırma ile alınan Stable adres |
|
Temporary IPv6 Address |
Global Unicast |
Client tarafından başlatılan bağlantılarda kaynak adres olarak tercih edilen ve periyodik olarak yenilenen adres |
|
Link-local IPv6 Address |
Link-Local |
fe80:: ile başlayan ve Zone ID ile birlikte gösterilen adres |
|
Default Gateway |
Link-Local |
Router Advertisement ile öğrenilen Router adresi, genellikle fe80:: ile başlar |
|
DHCPv6 Client DUID |
- |
Cihazın DHCPv6 Server'a kendini tanıttığı benzersiz kimlik |
PowerShell tarafında Get-NetIPAddress cmdlet'i, her adresin nereden geldiğini ve hangi durumda olduğunu ipconfig'ten daha net gösterir. Aşağıdaki komutlar adresleri, Interface ID üretim ayarlarını, Interface'in katıldığı Multicast gruplarını ve Prefix Policy tablosunu listeler.
Get-NetIPAddress -AddressFamily IPv6 | Format-Table IPAddress, InterfaceAlias, PrefixLength, PrefixOrigin, SuffixOrigin, AddressState -AutoSize

Get-NetIPv6Protocol | Format-List RandomizeIdentifiers, UseTemporaryAddresses

netsh interface ipv6 show joins

Get-NetPrefixPolicy
Get-NetIPAddress çıktısındaki PrefixOrigin alanı adresin Prefix kısmının, SuffixOrigin alanı ise Interface ID kısmının nereden geldiğini gösterir. Bir Interface ID'nin rastgele mi yoksa Link-Layer adresinden mi üretildiği çoğu zaman adresin kendisinden anlaşılmaz. Bu ayrım için SuffixOrigin alanı en güvenilir kaynaktır.
|
Alan |
Değer |
Anlamı |
|
PrefixOrigin |
WellKnown |
Prefix protokol tarafından tanımlıdır, fe80::/64 veya ::1 gibi |
|
PrefixOrigin |
RouterAdvertisement |
Prefix, Router Advertisement ile öğrenilmiştir |
|
PrefixOrigin |
Dhcp |
Prefix, DHCPv6 Server'dan gelmiştir |
|
PrefixOrigin |
Manual |
Prefix statik olarak yapılandırılmıştır |
|
SuffixOrigin |
Link |
Interface ID, Link-Layer adresinden türetilmiştir |
|
SuffixOrigin |
Random |
Interface ID rastgele üretilmiştir |
|
SuffixOrigin |
Dhcp |
Adresin tamamı DHCPv6 tarafından atanmıştır |
|
SuffixOrigin |
Manual |
Interface ID statik olarak yapılandırılmıştır |
Windows, kaynak ve hedef adres seçimini RFC 6724 tabanlı Prefix Policy tablosuna göre yapar ve varsayılan olarak IPv6'yı IPv4'e tercih eder. IPv6 kaynaklı bir bağlantı sorunu yaşandığında yapılan en yaygın hata IPv6'yı Network Adapter üzerinden kapatmaktır. Microsoft bu yaklaşımı önermez, çünkü Windows bileşenleri IPv6 etkin varsayılarak test edilir ve Loopback üzerinden IPv6 kullanan servisler bu durumdan etkilenebilir.
Windows'ta IPv6'nın devre dışı bırakılması Microsoft tarafından önerilmez. IPv4 önceliği gerekiyorsa Tcpip6 altındaki DisabledComponents değeri 0x20 olarak ayarlanarak Prefix Policy üzerinden IPv4 tercih edilmelidir.
IPv4 ve IPv6 Adreslemenin Karşılaştırılması
Buraya kadar anlatılan kavramların IPv4'teki karşılıklarını tek bir tabloda görmek, iki protokol arasındaki geçişi zihinde netleştirmeye yardımcı olur. Özellikle Broadcast, ARP ve APIPA gibi IPv4 kavramlarının IPv6'da neye dönüştüğü, sorun giderme sırasında doğru noktaya bakmayı sağlar.
|
Özellik |
IPv4 |
IPv6 |
|
Adres uzunluğu |
32 bit |
128 bit |
|
Yazım biçimi |
Decimal, noktayla ayrılmış 4 Octet |
Hexadecimal, iki nokta üst üste ile ayrılmış 8 Hextet |
|
Network tanımı |
Subnet Mask veya CIDR |
Prefix Length |
|
Standart Subnet boyutu |
İhtiyaca göre değişir |
/64 |
|
Host'a atanmayan adresler |
Network ID ve Broadcast |
Subnet-Router Anycast ve Reserved Subnet Anycast aralığı |
|
Tüm cihazlara ulaşma |
Broadcast |
ff02::1 All-Nodes Multicast |
|
Adres çözümleme |
ARP Broadcast |
NDP ve Solicited-Node Multicast |
|
Multicast grup yönetimi |
IGMP |
MLD |
|
Otomatik yerel adres |
169.254.0.0/16 APIPA, yalnızca DHCP başarısız olduğunda |
fe80::/10 Link-Local, her Interface'te her zaman |
|
Kurum içi adres |
RFC 1918 Private IP |
fd00::/8 Unique Local |
|
Loopback |
127.0.0.1 |
::1 |
|
Unspecified |
0.0.0.0 |
:: |
|
Otomatik adres atama |
DHCP |
SLAAC, Stateless DHCPv6, Stateful DHCPv6 |
|
Default Gateway kaynağı |
DHCP veya statik |
Router Advertisement veya statik |
|
Interface başına adres |
Genellikle bir |
Genellikle birden fazla |
|
NAT ihtiyacı |
Adres yetersizliği nedeniyle yaygın |
Adresleme için gerekmez |
IPv6 adreslemeyi rahat okuyabilmek için ezberlenmesi gereken çok fazla şey yok. Adresin Prefix'inden türünü, Prefix Length'ten de hangi Subnet'e ait olduğunu okuyabiliyorsan, Routing tablolarında, Firewall kurallarında ve paket yakalama çıktılarında karşına çıkan adreslerin büyük kısmını yorumlayabilirsin. Interface ID'nin nasıl üretildiği ise her zaman adresin kendisinden anlaşılmaz. Modified EUI-64 ile üretilmiş bir değer ortasındaki ff:fe ile ayırt edilebilir, ancak rastgele veya Stable Privacy ile üretilmiş bir değerin kaynağı için Get-NetIPAddress çıktısındaki SuffixOrigin alanına bakmak gerekir. Adres planlamasına geçerken /48 veya /56 bloğunu Nibble Boundary üzerinden bölmek ve her VLAN'a bir /64 ayırmak, ileride büyüyen bir yapıda yeniden adreslemeye gerek bırakmayan sağlam bir başlangıç noktasıdır.
Bu makalede, IPv6 adresleme yapısının 128 bit'lik adres alanından başlayarak Hextet yapısı, kısaltma kuralları ve Prefix notasyonu üzerinden nasıl kurulduğu teknik bir zeminde ele alındı. IPv6'nın IPv4'teki adres yetersizliğine nasıl cevap verdiği ve bu çözümün adresleme mantığını neden köklü biçimde değiştirdiği açıklandı.
Global Unicast adresin Global Routing Prefix, Subnet ID ve Interface ID bölümleri, /48 ve /64 üzerinden şekillenen adres planlaması ve Nibble Boundary yaklaşımıyla IPv6 Subnetting mantığı incelendi. IPv6'da Subnetting'in Host sayısına göre değil Subnet sayısına göre planlandığı, IPv4 tarafındaki Subnetting hesaplarıyla karşılaştırılarak gösterildi.
Unicast, Multicast ve Anycast adres türleri, Link-Local ve Unique Local adreslerin kapsamı, Scope alanına göre çalışan Multicast yapısı ve Broadcast'in yerini alan Solicited-Node mekanizması ayrıntılı olarak ele alındı. Interface ID'nin Modified EUI-64, rastgele üretim ve Temporary adresler ile nasıl oluştuğu da gizlilik etkileriyle birlikte değerlendirildi.
Son olarak SLAAC, Stateless DHCPv6 ve Stateful DHCPv6 yöntemlerinin Router Advertisement Flag'leri ile ilişkisi, Default Gateway bilgisinin kaynağı, adres yaşam döngüsü ve Windows üzerinde IPv6 adreslerinin doğrulanması incelendi. Bu bilgiler, Dual Stack ortamlarda IPv6 adres planlaması yaparken ve IPv6 kaynaklı bağlantı sorunlarını giderirken sağlam bir referans oluşturur.
Faydalı olması dileğiyle...
Makale ile ilgili düşüncelerinizi ve sorularınızı aşağıdaki yorum kısmında paylaşmaktan çekinmeyin. Her katkı, içeriğin daha fazla kişiye ulaşmasını ve daha faydalı bir tartışma ortamı oluşmasını sağlar.