Access-Based Enumeration (ABE), Windows Server üzerindeki SMB paylaşımlarında kullanıcının yalnızca erişim izni olan dosya ve klasörleri görmesini sağlayan bir özelliktir. ABE etkin bir paylaşımda içerik listelenirken her dosya ve klasör için isteği yapan kullanıcının NTFS izinleri değerlendirilir. Kullanıcının Read veya eşdeğer izni olmayan öğeler listeleme yanıtına eklenmez ve Explorer'da hiç görünmez.
ABE varsayılan olarak kapalıdır ve paylaşım bazında etkinleştirilir. Özellik Windows Server 2003 SP1 için ayrı bir paket olarak yayınlanmış, Windows Server 2008 ile birlikte işletim sistemine yerleşik hale gelmiştir. Burada doğru beklentiyi baştan kurmak gerekir. ABE bir erişim kontrolü mekanizması değil, bir görünürlük katmanıdır. Bir klasöre kimin erişebileceğine NTFS izinleri karar verir, ABE ise bu izinlere bakarak kullanıcının neyi göreceğini belirler.
ABE kapalı olduğunda paylaşımdaki tüm klasörler, izinden bağımsız olarak herkese listelenir. Departman klasörlerinin tek bir paylaşım altında toplandığı bir yapıda her kullanıcı tüm departmanların klasörlerini görür, kendi departmanı dışındaki bir klasörü açmaya çalıştığında ise Access Denied uyarısıyla karşılaşır. Bu durum hem gereksiz destek taleplerine yol açar hem de kullanıcıyı kendi işiyle ilgisi olmayan klasörler arasında kendi çalışma alanını aramak zorunda bırakır.
Makale boyunca departman klasörlerini tek bir paylaşım altında barındıran bir File Server senaryosu kullanılır. Hedef yapıda her departman yalnızca kendi klasörünü ve ortak kullanım alanını görür, yönetim departmanı ise tüm departman klasörlerini görür. Önce ABE kapalıyken Client tarafındaki görünüm incelenir, ardından bu hedefe uygun NTFS izin tasarımı kurulur, özellik Server Manager ve PowerShell ile etkinleştirilir ve sonuç farklı departmanlardan kullanıcılarla Client tarafında doğrulanır.
Bu makale belirli bir Windows sürümüne bağlı değildir. Access-Based Enumeration, NTFS izin modeli ve SMB PowerShell cmdlet'leri Windows Server 2012 ile Windows Server 2025 arasında aynı prensiplerle çalışır. Filtreleme sunucu tarafında yapıldığı için Windows 8 ile 11 arasındaki Client'larda görünüm aynıdır.
ABE Kapalıyken Paylaşım Görünümü
Senaryoda abc.local Domain'indeki ABCISTSRVFS01 sunucusu üzerinde, D:\CORPORATE DATA klasörünü kaynak alan CORPORATE DATA paylaşımı kullanılır. Paylaşımın yolu ve altındaki klasör yapısı aşağıdaki gibidir.
\\ABCISTSRVFS01\CORPORATE DATA
(D:\CORPORATE DATA)
├── GENERAL
├── HR
├── IT
├── MGMT
├── OPS
└── R&D
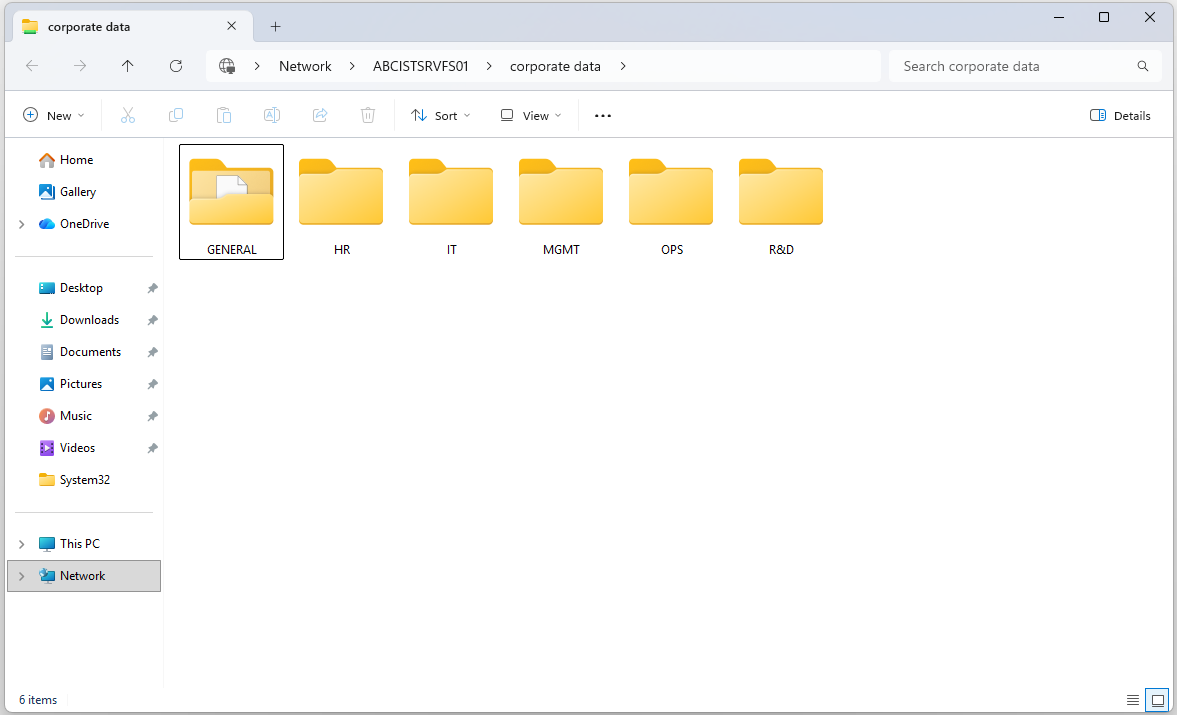
Başlangıç durumunda paylaşımda ABE kapalıdır. IT departmanında çalışan firat.boyan kullanıcısı ABCISTWKS01 üzerinde oturum açıp paylaşımı açtığında, altı klasörün tamamını listede görür. Kullanıcının bu klasörlerin çoğunda izni yoktur, ancak listeleme işlemi izin kontrolü yapılmadan gerçekleştiği için hepsi görünür.
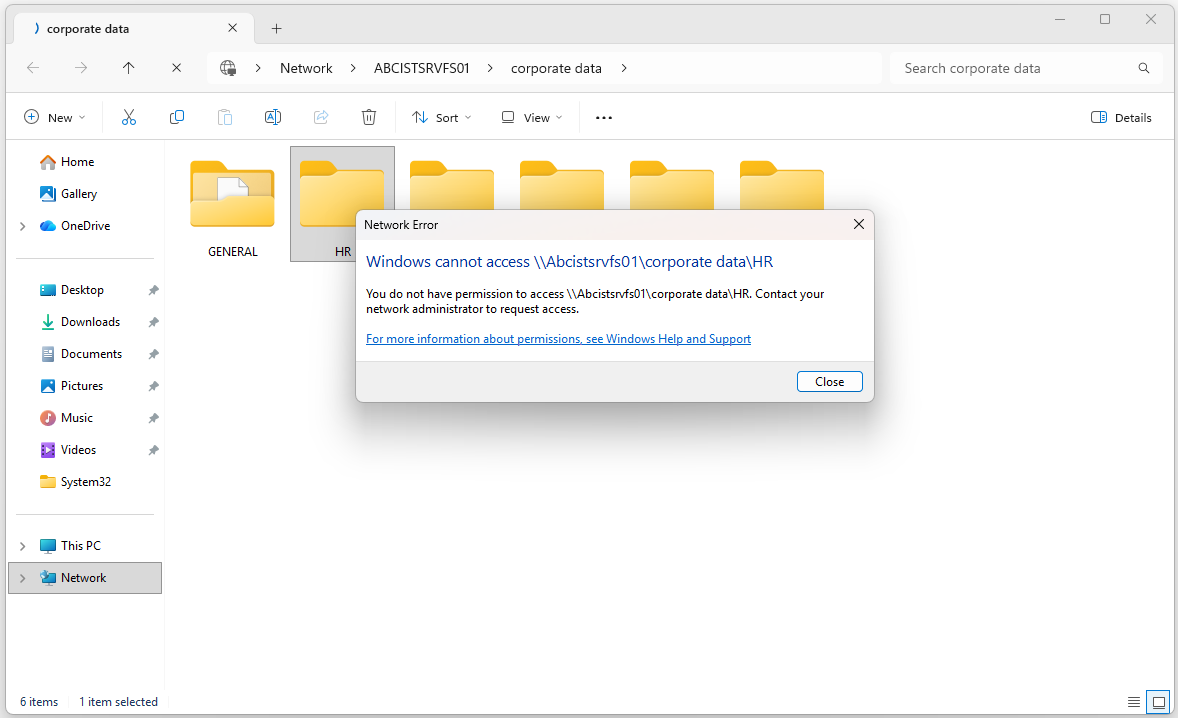
Kullanıcı HR klasörünü açmaya çalıştığında NTFS izinleri devreye girer ve Windows, klasöre erişim izni olmadığını bildiren hata penceresini gösterir. Buradaki durum, ABE'nin neyi değiştirdiğini anlamak açısından önemlidir. Erişim kontrolü zaten çalışmaktadır, eksik olan şey görünürlük kontrolüdür.
ABE İçin NTFS İzin Tasarımı
ABE kendi başına bir izin modeli getirmez. Listeleme sırasında baktığı tek kaynak, dosya ve klasörler üzerindeki NTFS izinleridir. Bu yüzden hangi kullanıcının hangi departman klasörünü göreceği, tamamen izin tasarımıyla belirlenir. En sık yapılan hata, kök klasöre Domain Users için verilen Read izninin miras yoluyla departman klasörlerine de inmesidir. Bu durumda her kullanıcı her klasörde Read iznine sahip olur ve ABE etkinleştirilse bile hiçbir klasör gizlenmez.
İzin tasarımı kök klasörden başlar. D:\CORPORATE DATA klasörü varsayılan olarak D:\ sürücüsünün izinlerini devralır ve bu izinler Users ile Authenticated Users gibi geniş kapsamlı girdiler içerir. Bu yüzden kök klasörde kalıtım kaldırılır ve mevcut girdiler temizlenir.
Kök klasörde tanımlanan izinler aşağıdaki tabloda yer alır. Domain Users girdisinin This folder only kapsamında olması, kullanıcıların paylaşımın kökünü listeleyebilmesini sağlarken bu iznin departman klasörlerine inmesini engeller.
|
Grup |
NTFS İzni |
Applies to |
|
Administrators |
Full Control |
This folder, subfolders and files |
|
SYSTEM |
Full Control |
This folder, subfolders and files |
|
Domain Users |
Read & Execute |
This folder only |
Aşağıdaki ekranda Inherited from sütununun tüm girdilerde None olması ve altta Enable inheritance butonunun görünmesi, kök klasörde kalıtımın kaldırıldığını gösterir.
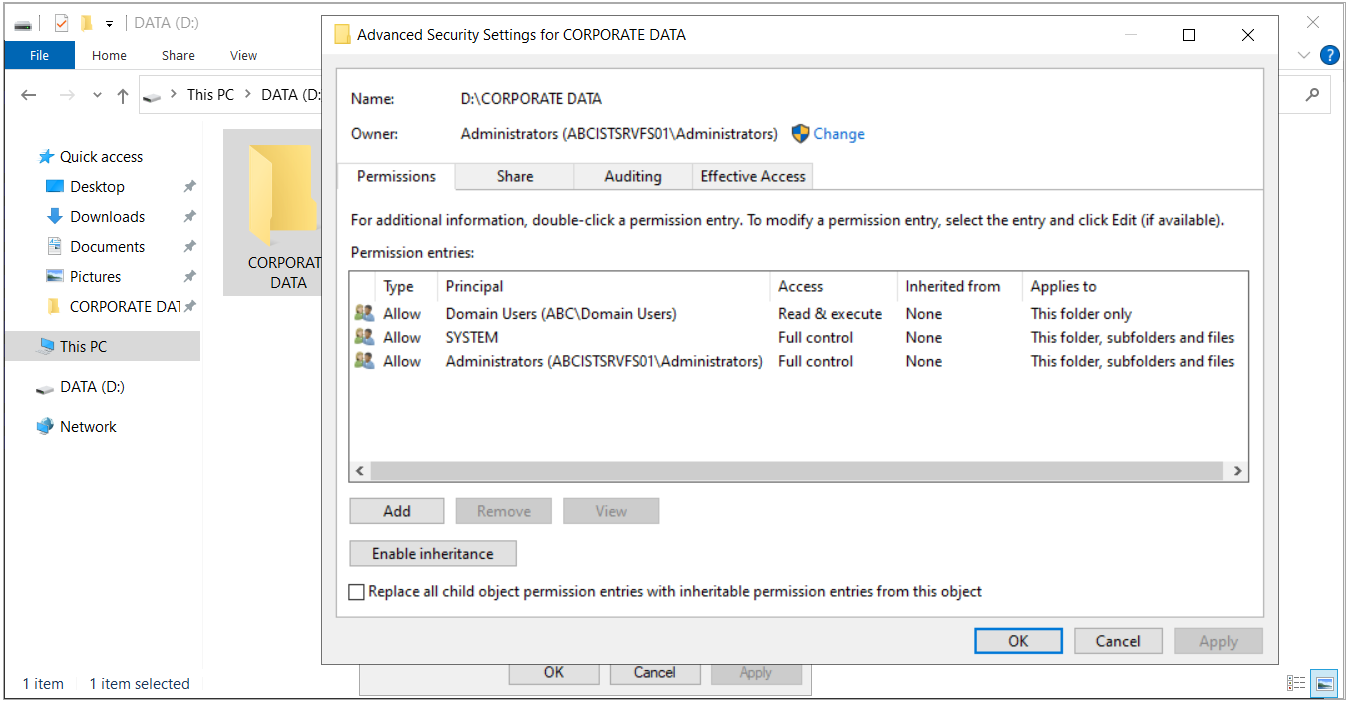
Departman klasörlerinde kalıtım açık kalır. Kök klasördeki Domain Users izni This folder only kapsamında olduğu için departman klasörlerine inmez, bu klasörlere kökten yalnızca Administrators ve SYSTEM izinleri gelir.
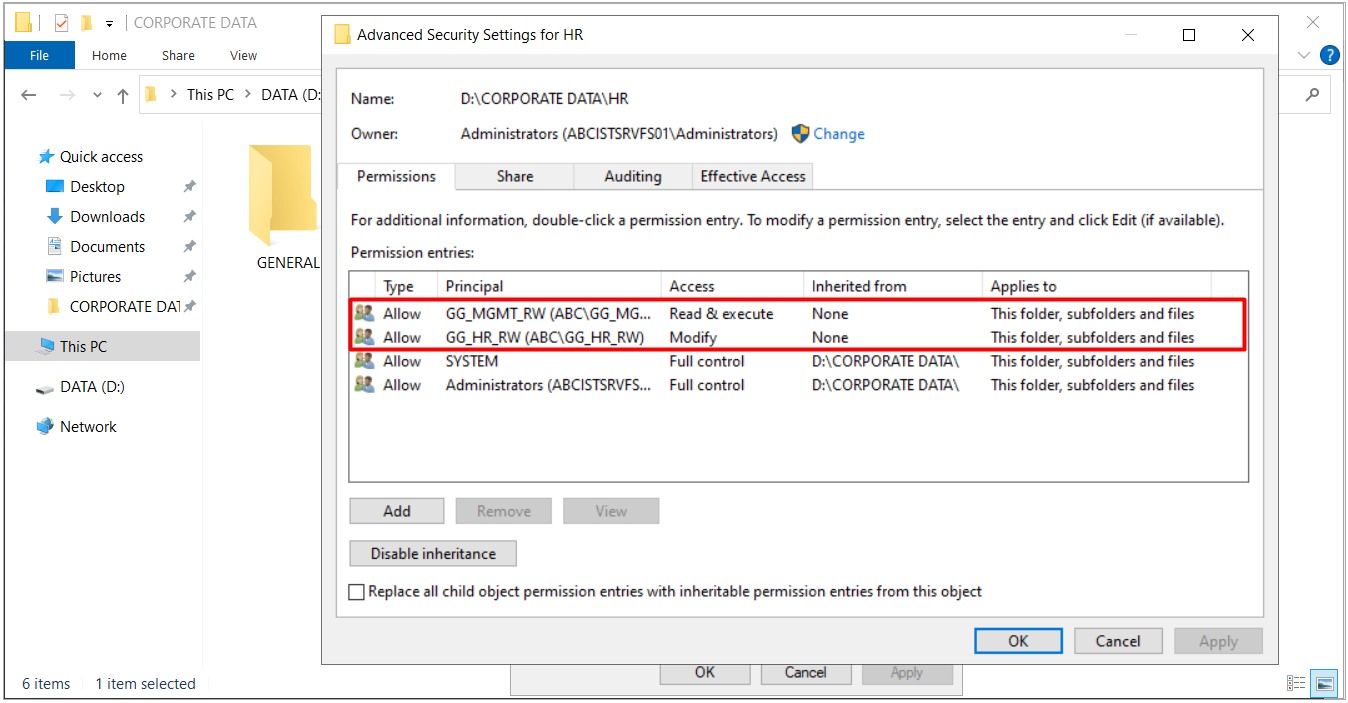
Her departman klasörüne iki grup eklenir.
-
GG_HR_RW grubu. Modify izni alır ve klasörün ait olduğu departman grubudur.
-
GG_MGMT_RW grubu. Read & Execute izni alır ve yönetim departmanının grubudur.
Böylece MGMT kullanıcıları tüm departman klasörlerini görür ve içeriği okuyabilir, ancak değişiklik yapamaz. Aynı yapı IT, OPS ve R&D klasörlerinde de uygulanır. MGMT klasöründe ise yalnızca GG_MGMT_RW grubu Modify iznine sahiptir.
HR klasörünün izinlerinde iki departman grubu açık girdi olarak, Administrators ve SYSTEM ise D:\CORPORATE DATA üzerinden devralınmış olarak görünür. Altta Disable inheritance butonunun bulunması, kalıtımın açık olduğunu gösterir.
GENERAL klasörü bu yapının ortak alanıdır. Tüm çalışanların dosya paylaşabilmesi için bu klasörde Domain Users grubuna Modify izni verilir. Bu izin sayesinde GENERAL klasörü ABE etkinleştirildikten sonra da her kullanıcının listesinde görünmeye devam eder.
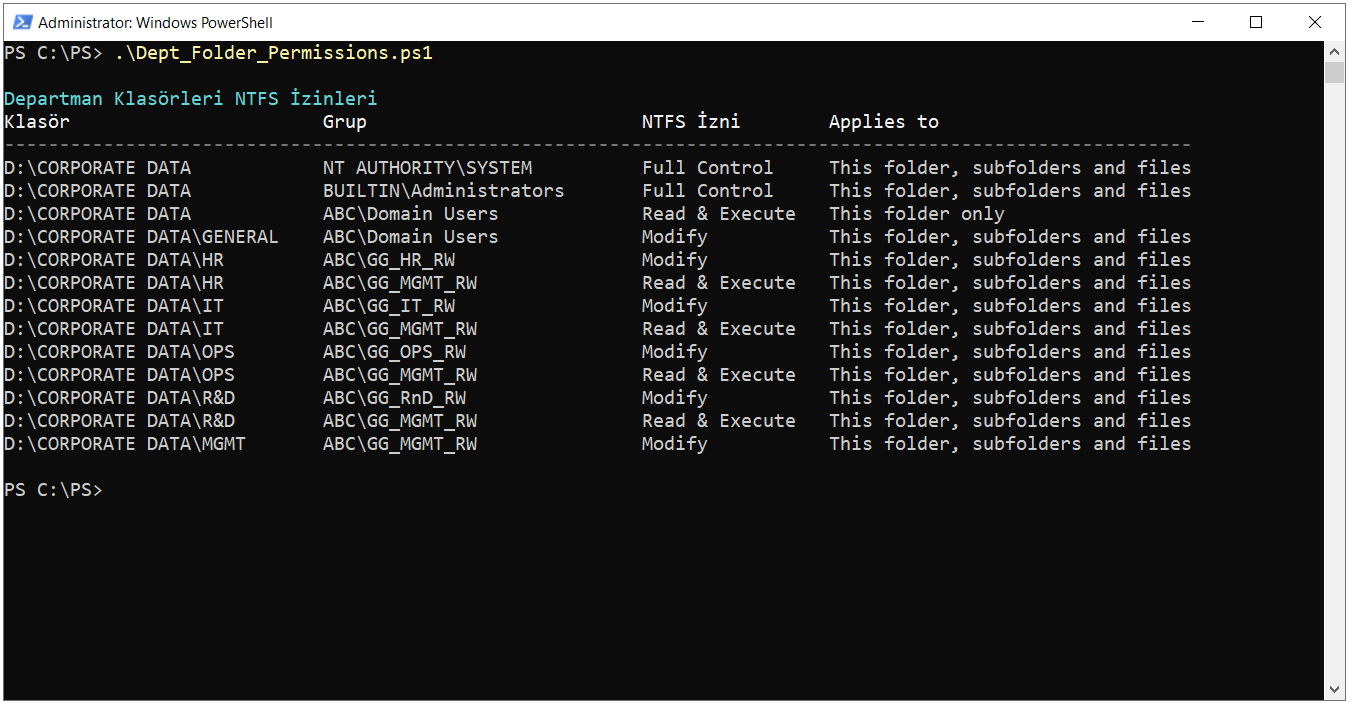
Bu ortamda kullanılan izin yapısı aşağıdaki tabloda yer alır. Tablo, her klasörde hangi grubun hangi kapsamda yetkilendirildiğini ve ABE'nin listeleme kararını hangi girdiye göre verdiğini gösterir.
|
Klasör |
Grup |
NTFS İzni |
Applies to |
|
D:\CORPORATE DATA |
Domain Users |
Read & Execute |
This folder only |
|
D:\CORPORATE DATA |
Administrators, SYSTEM |
Full Control |
This folder, subfolders and files |
|
D:\CORPORATE DATA\GENERAL |
Domain Users |
Modify |
This folder, subfolders and files |
|
D:\CORPORATE DATA\HR |
GG_HR_RW
GG_MGMT_RW |
Modify
Read & Execute |
This folder, subfolders and files |
|
D:\CORPORATE DATA\IT |
GG_IT_RW
GG_MGMT_RW |
Modify
Read & Execute |
This folder, subfolders and files |
|
D:\CORPORATE DATA\OPS |
GG_OPS_RW
GG_MGMT_RW |
Modify
Read & Execute |
This folder, subfolders and files |
|
D:\CORPORATE DATA\R&D |
GG_RnD_RW
GG_MGMT_RW |
Modify
Read & Execute |
This folder, subfolders and files |
|
D:\CORPORATE DATA\MGMT |
GG_MGMT_RW |
Modify |
This folder, subfolders and files |
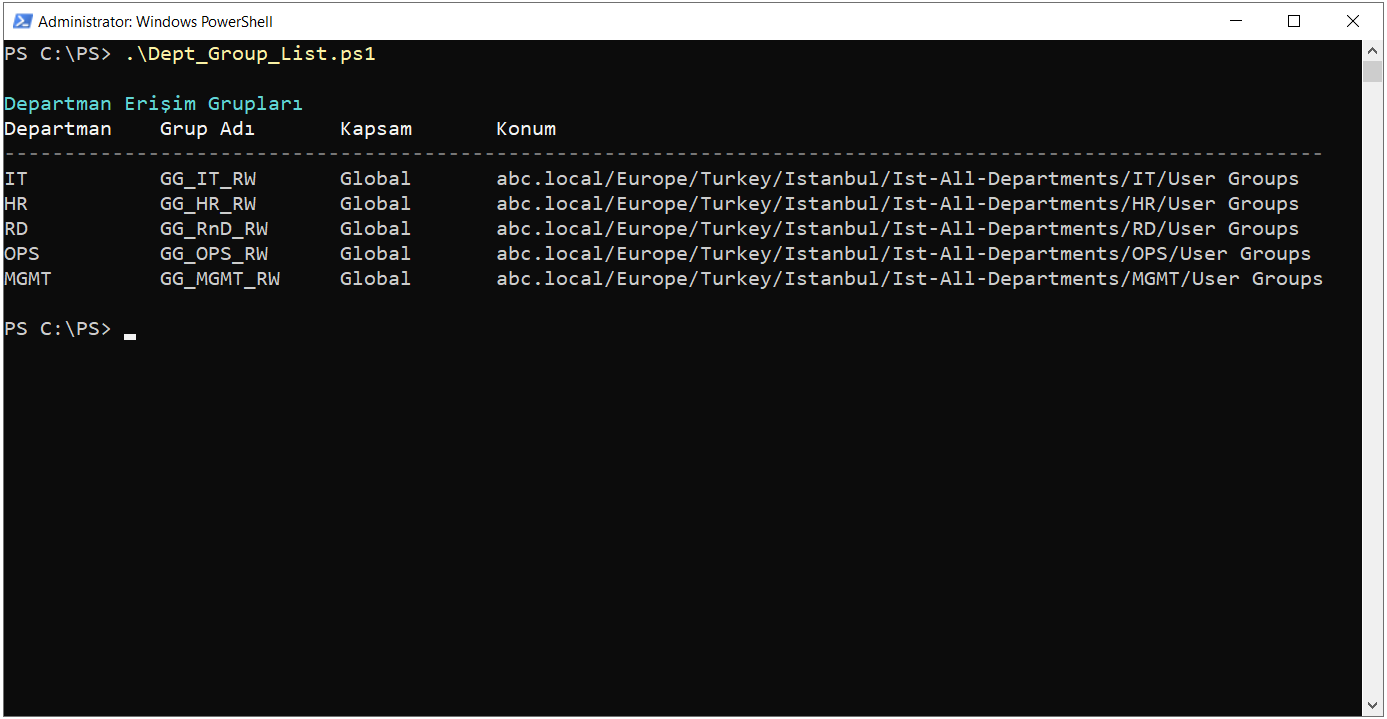
Tabloda yer alan grupların Active Directory tarafındaki karşılığı PowerShell ile listelendiğinde, beş grubun her birinin kendi departmanının User Groups OU'sunda Global kapsamlı olarak bulunduğu görülür. Active Directory tarafında R&D departmanının OU adı RD olarak tanımlıdır, bu yüzden R&D klasörünü yetkilendiren grup GG_RnD_RW adıyla RD OU'su altında yer alır.
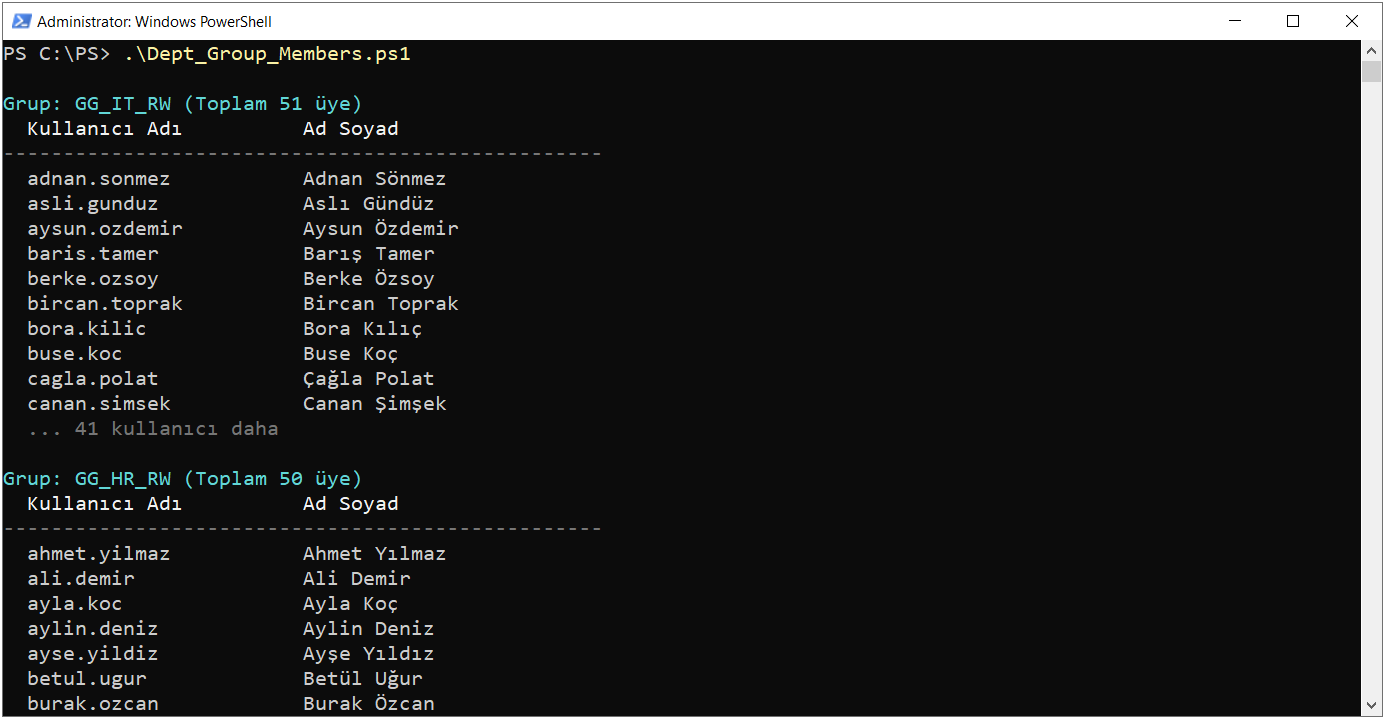
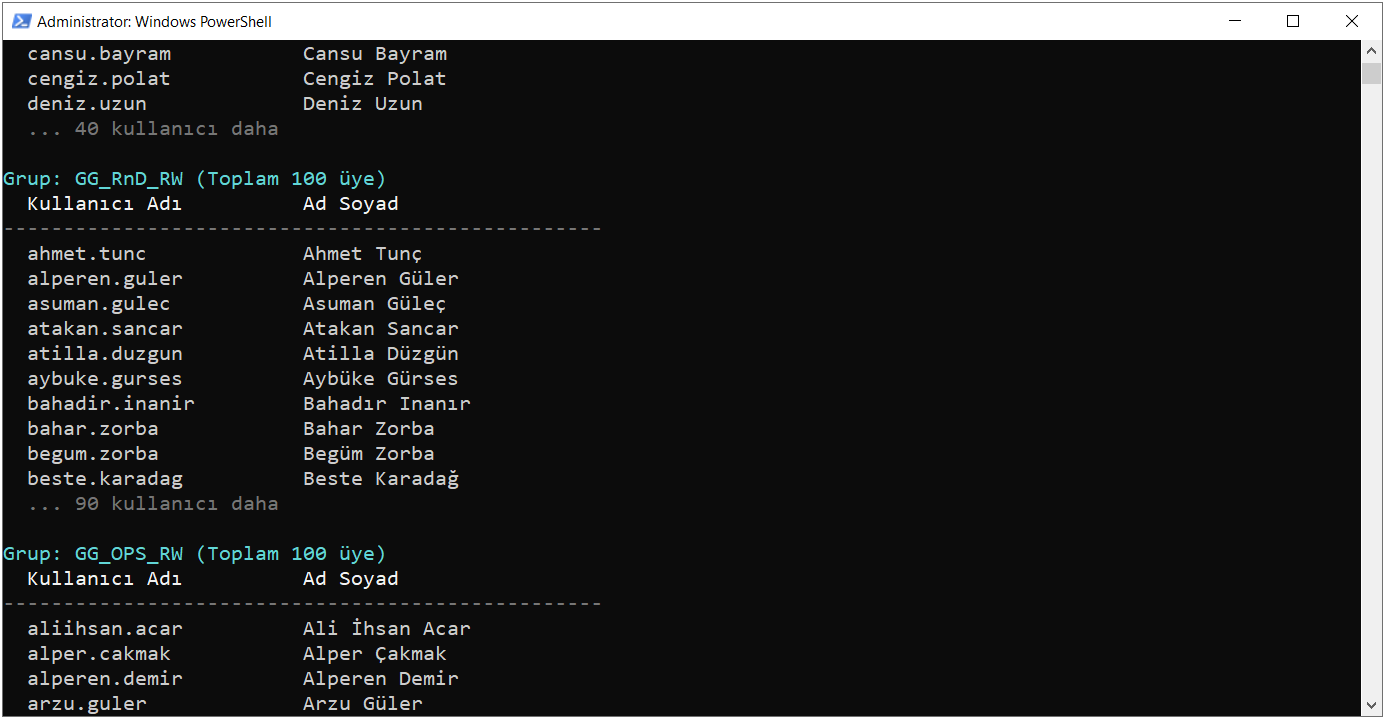
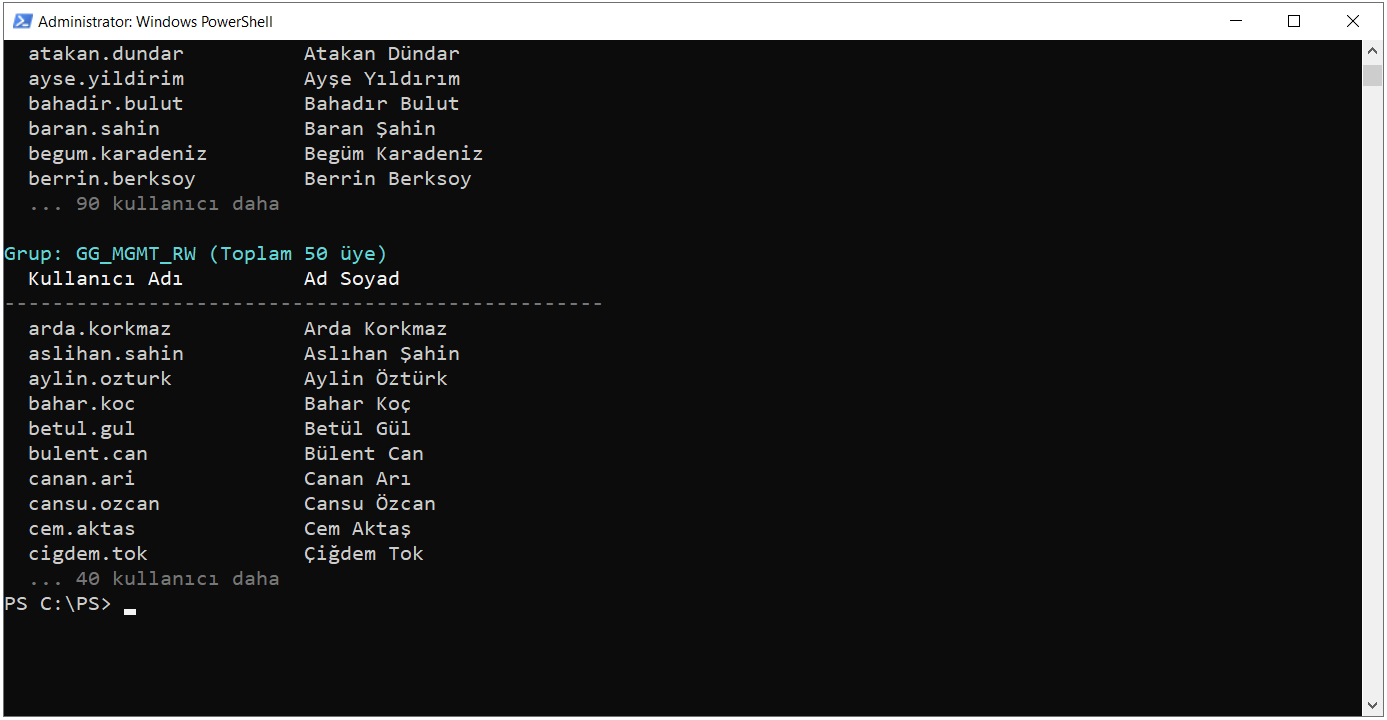
Grup üyelikleri listelendiğinde her grubun toplam üye sayısı ve kullanıcı adına göre sıralanmış ilk 10 üyesi görülür. Her grubun üyeleri, ilgili departmanın Users OU'sundaki kullanıcılardır.
|
Grup |
Departman |
Üye Sayısı |
|
GG_IT_RW |
IT |
51 |
|
GG_HR_RW |
HR |
50 |
|
GG_RnD_RW |
R&D |
100 |
|
GG_OPS_RW |
OPS |
100 |
|
GG_MGMT_RW |
MGMT |
50 |
ABE, listeleme sırasında bu grupların klasörler üzerindeki NTFS izinlerine bakar. Kullanıcının paylaşımda hangi klasörü göreceğini bu üyelikler belirler.
Son olarak klasörler üzerindeki açık NTFS girdileri PowerShell ile listelendiğinde, çıktının tablodaki satırlarla birebir eşleştiği görülür. Kök klasörde Administrators, SYSTEM ve This folder only kapsamında Domain Users bulunur. Departman klasörlerinde ise açık girdi olarak yalnızca ilgili departman grubu ve GG_MGMT_RW yer alır, Administrators ve SYSTEM kökten devralındığı için listede ayrıca görünmez.
Paylaşım izinlerinde ise Authenticated Users için Full Control verilip asıl kısıtlamanın NTFS tarafında yapılması yaygın bir yaklaşımdır. Paylaşım izni bütün paylaşıma erişimi belirler, ABE ise listeleme sırasında paylaşım izinlerine değil, her öğenin NTFS izinlerine bakar.
Üretim ortamında kök klasörde kalıtımı kaldırıp mevcut girdileri temizlemek, tanımlı olmayan kullanıcı ve grupların erişimini anında keser. Değişiklikten önce mevcut izinler icacls /save ile yedeklenmelidir.
Server Manager ile ABE'nin Etkinleştirilmesi
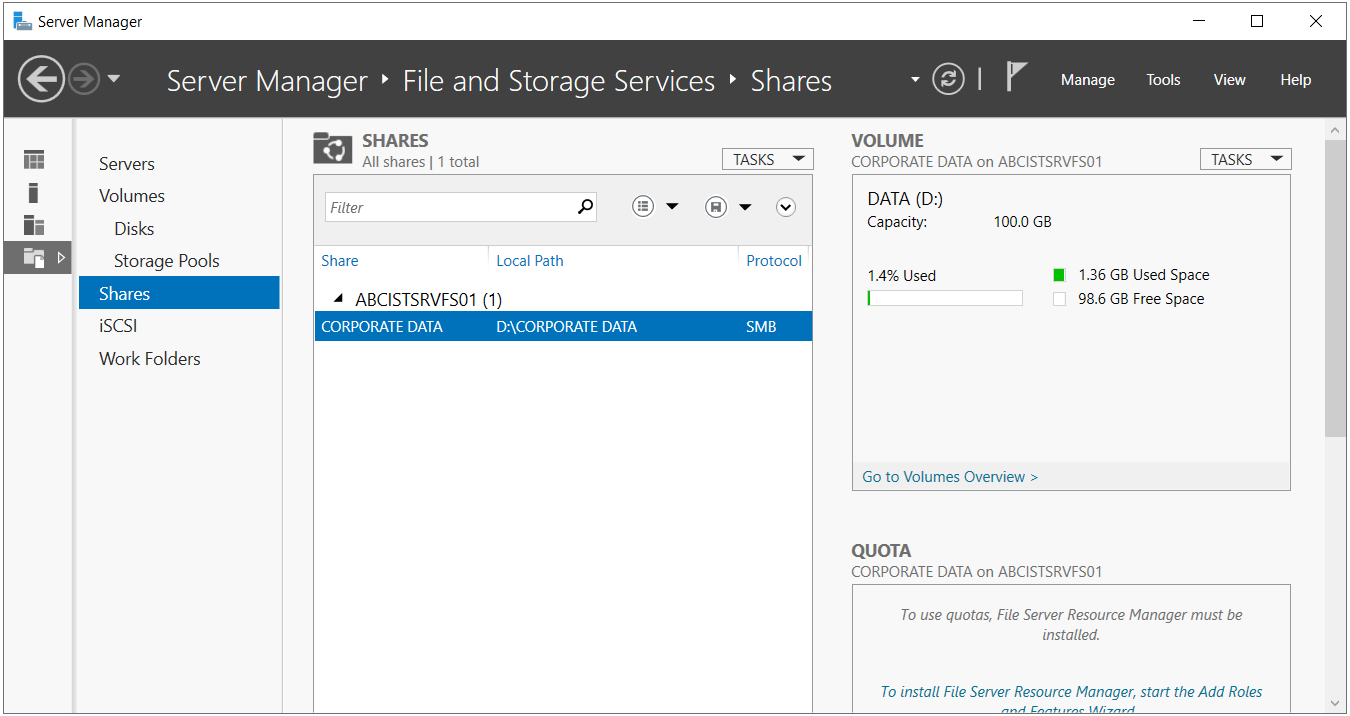
ABE, sunucu veya Volume bazında değil, paylaşım bazında etkinleştirilir. Aynı sunucudaki diğer paylaşımlar bu ayardan etkilenmez. Server Manager'da File and Storage Services altındaki Shares bölümü açıldığında sunucudaki SMB paylaşımları listelenir. Bu ortamda sunucuda tek paylaşım bulunur ve CORPORATE DATA paylaşımı D:\CORPORATE DATA yolu ile listede görünür.
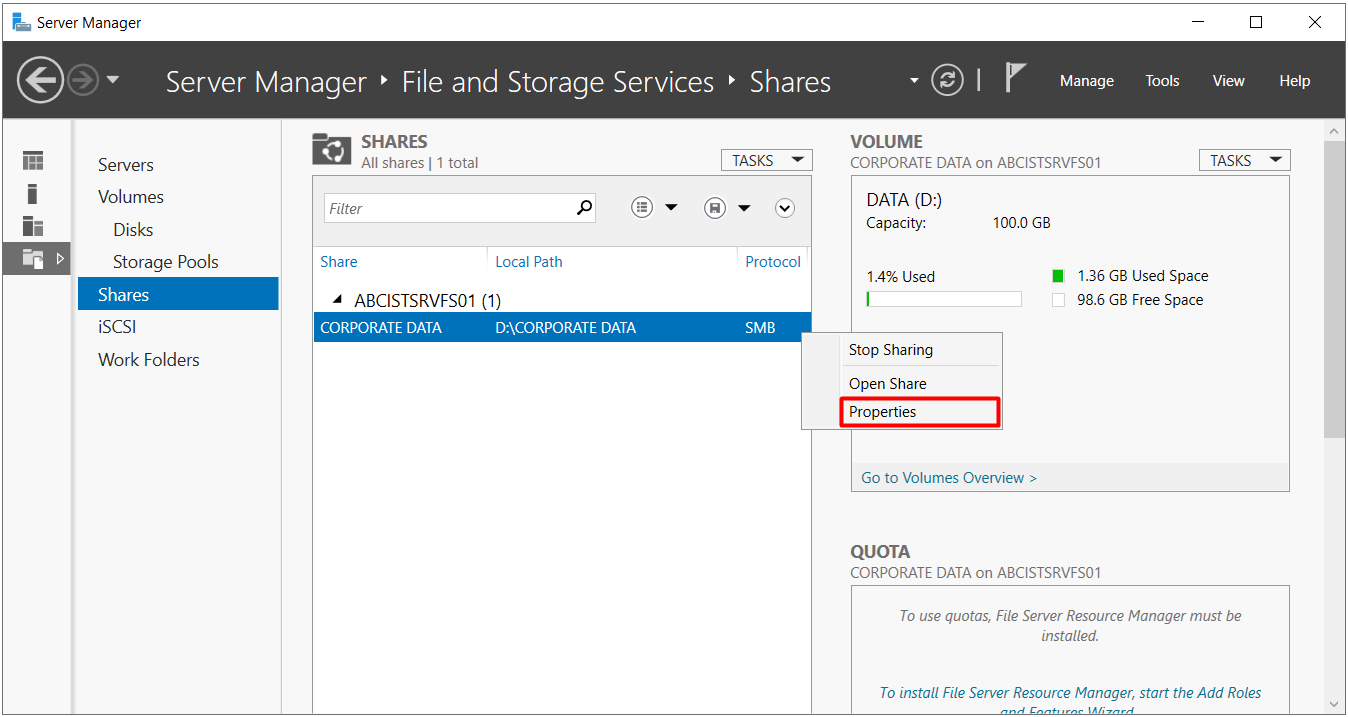
Paylaşıma sağ tıklandığında açılan menüden Properties seçilir.
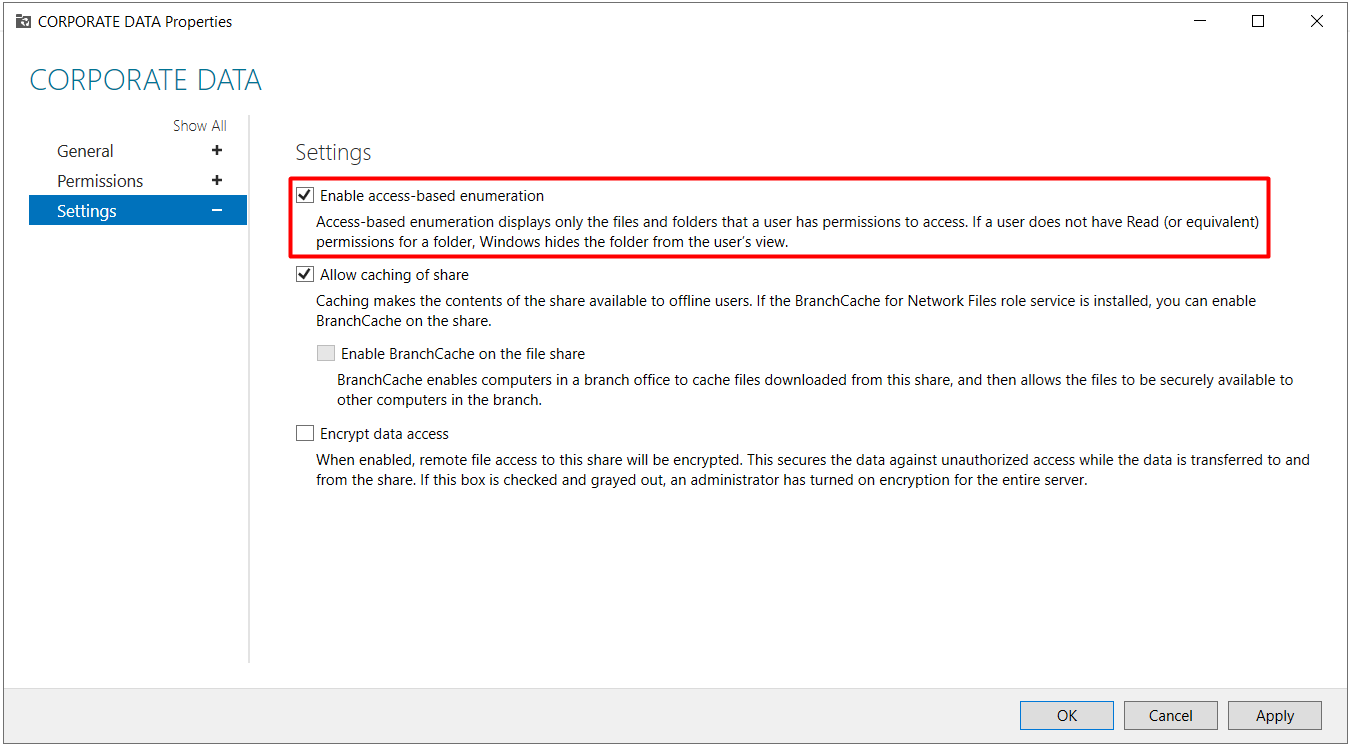
Açılan pencerede Settings bölümünde Enable access-based enumeration seçeneği yer alır. Seçeneğin altındaki açıklama da ABE'nin davranışını özetler. Kullanıcının Read veya eşdeğer izni olmayan klasörler, kullanıcının görünümünden gizlenir. Seçenek işaretlenip OK butonuna basıldığında ayar paylaşıma uygulanır. Herhangi bir servis yeniden başlatması gerekmez, ayar sonraki listeleme isteklerinden itibaren geçerli olur. Client tarafında açık duran bir Explorer penceresi varsa görünümün güncellenmesi için pencerenin yenilenmesi gerekir.
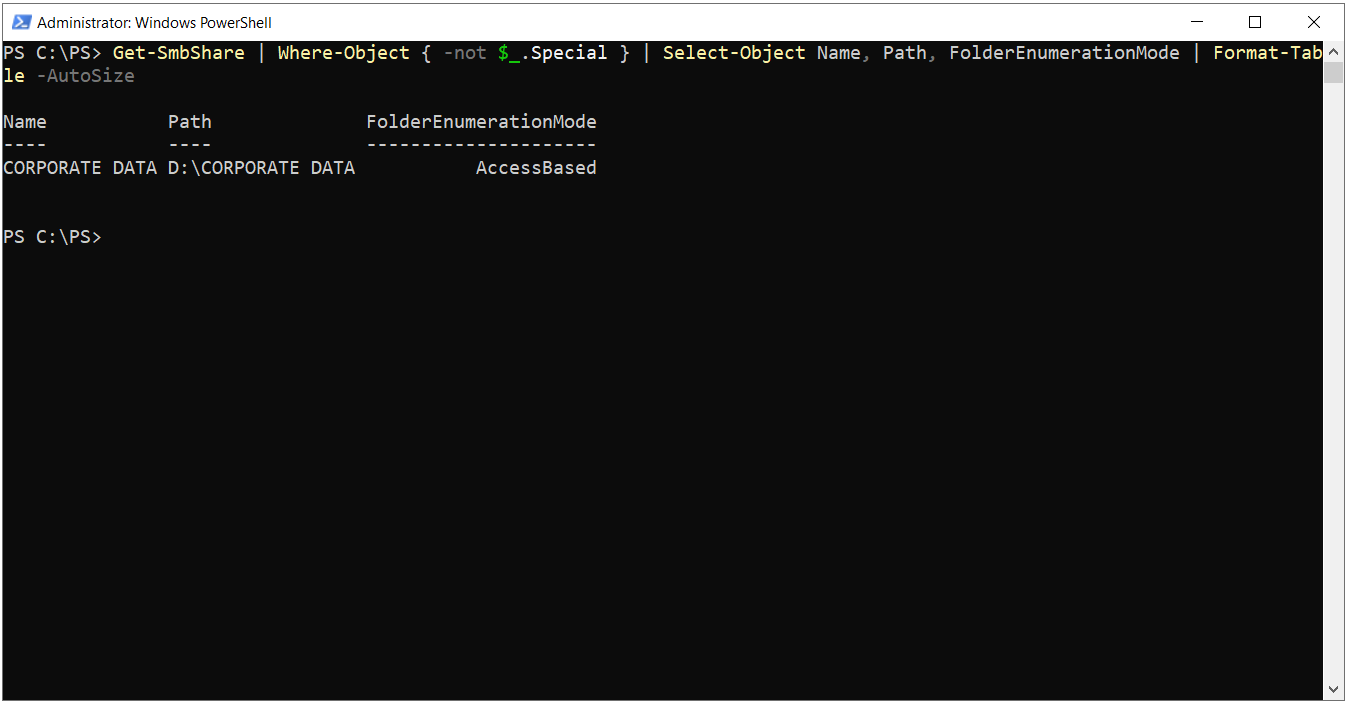
Server Manager üzerinden yapılan değişiklik, PowerShell ile sunucudaki paylaşımların genel listesi alınarak doğrulanabilir. C$, ADMIN$ ve IPC$ gibi yönetim paylaşımları hariç tutulduğunda listede yalnızca CORPORATE DATA paylaşımı kalır ve FolderEnumerationMode değerinin AccessBased olduğu görülür.
Yeni bir paylaşım New Share Wizard ile oluşturulurken de aynı seçenek Configure share settings adımında sunulur. Bu sayede paylaşım ilk oluşturulduğu anda ABE etkin olarak yayına alınabilir.
PowerShell ile ABE Yapılandırması
Aynı ayar PowerShell tarafında SmbShare modülündeki FolderEnumerationMode parametresiyle yönetilir. Parametre iki değer alır. AccessBased değeri ABE'yi etkinleştirir, Unrestricted değeri ise varsayılan davranışa döner ve tüm içeriği izinden bağımsız olarak listeler. Komutlar ABCISTSRVFS01 üzerinde yükseltilmiş bir PowerShell oturumunda ve yerel Administrator yetkisiyle çalıştırılmalıdır. Paylaşım adı boşluk içerdiği için komutlarda tırnak içinde yazılır.
# Paylaşımın mevcut ABE durumunu görüntüleme
Get-SmbShare -Name "CORPORATE DATA" | Select-Object Name, Path, FolderEnumerationMode

# Mevcut paylaşımda ABE'yi etkinleştirme
Set-SmbShare -Name "CORPORATE DATA" -FolderEnumerationMode AccessBased -Force

# Sunucudaki yönetim paylaşımları dışındaki tüm paylaşımların ABE durumu
Get-SmbShare | Where-Object { -not $_.Special } | Select-Object Name, Path, FolderEnumerationMode | Format-Table -AutoSize

# Yeni paylaşımı ABE etkin olarak oluşturma
New-SmbShare -Name "PROJECTS" -Path "D:\PROJECTS" -FullAccess "NT AUTHORITY\Authenticated Users" -FolderEnumerationMode AccessBased
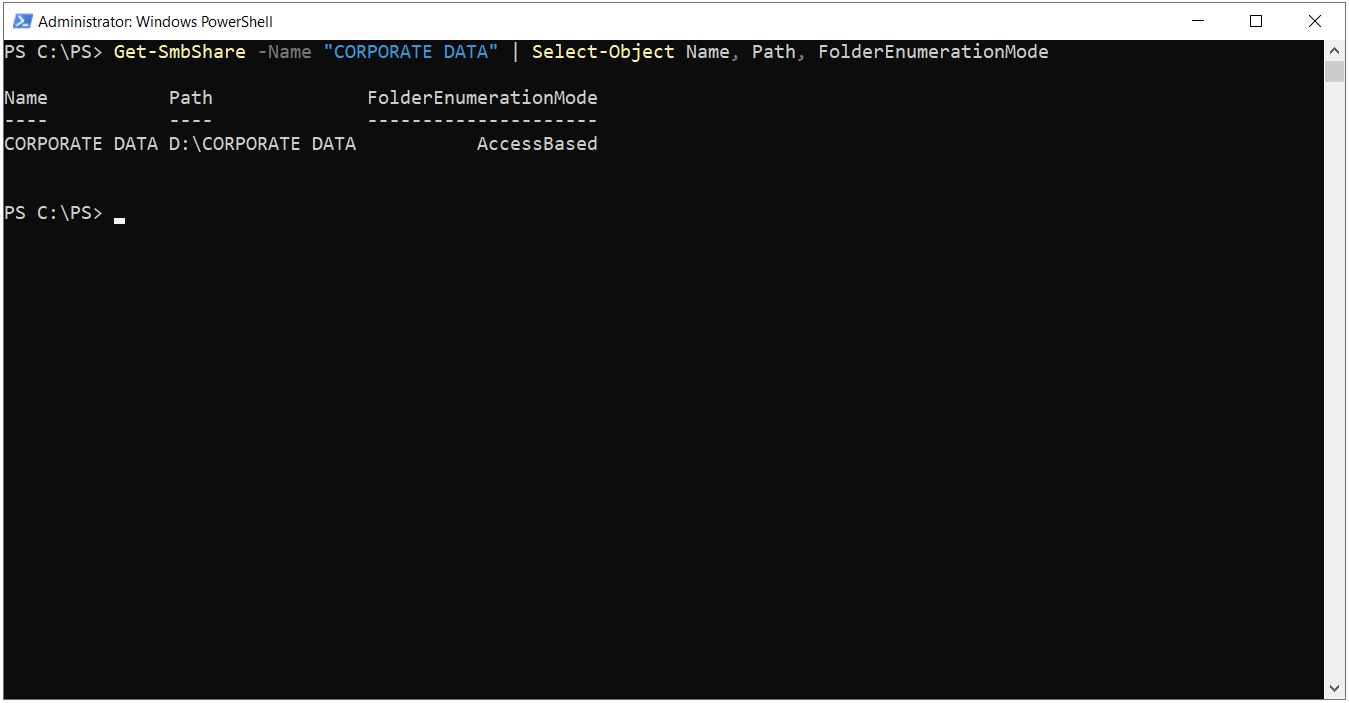
Set-SmbShare komutu varsayılan olarak onay ister, Force parametresi bu onayı atlar. Komutlar başka bir yönetim sunucusundan çalıştırılacaksa CimSession parametresiyle hedef sunucu belirtilebilir. Get-SmbShare komutu doğrudan CORPORATE DATA paylaşımı için çalıştırıldığında FolderEnumerationMode sütununun AccessBased değerini göstermesi, ayarın paylaşıma uygulandığını doğrular.
Client Tarafında Doğrulama
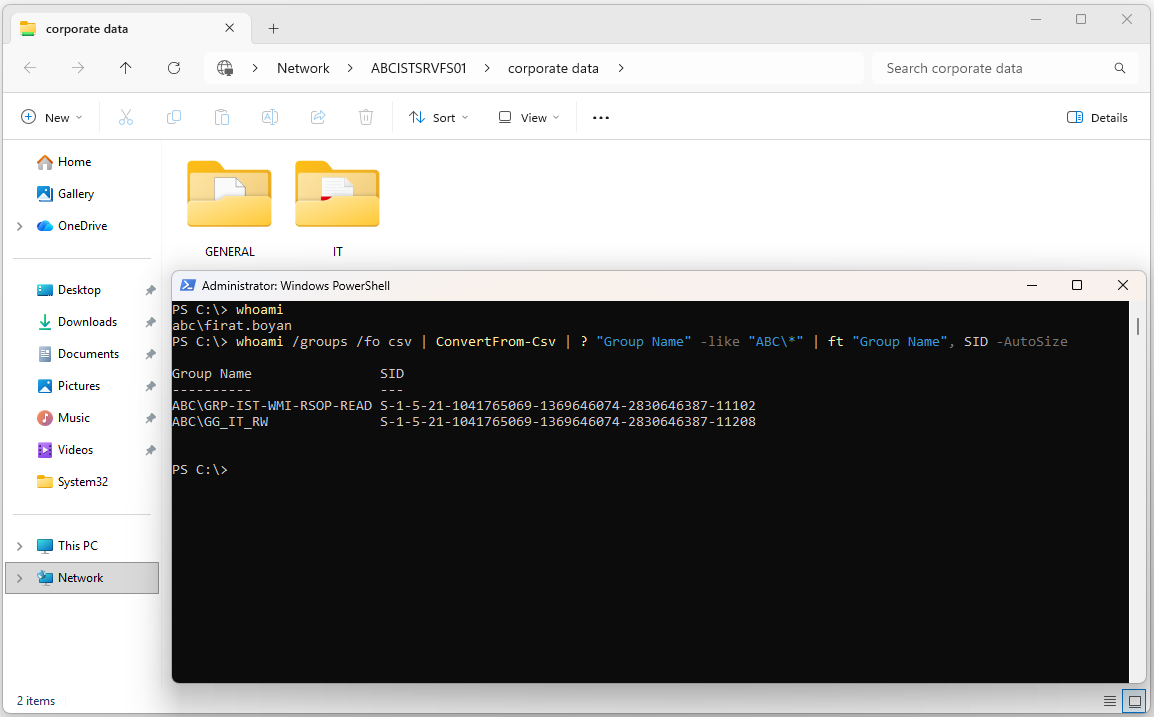
ABE etkinleştirildikten sonra IT departmanından firat.boyan kullanıcısı ABCISTWKS01 üzerinde paylaşımı yeniden açtığında listede yalnızca GENERAL ve IT klasörleri yer alır. HR, MGMT, OPS ve R&D klasörleri sunucu üzerinde aynen durmaktadır, ancak kullanıcının bu klasörlerde Read izni olmadığı için listeleme yanıtına eklenmez. Aynı ekrandaki whoami çıktısı, kullanıcının Access Token'ında GG_IT_RW grubunun bulunduğunu ve IT klasörünün bu üyelik sayesinde göründüğünü gösterir.
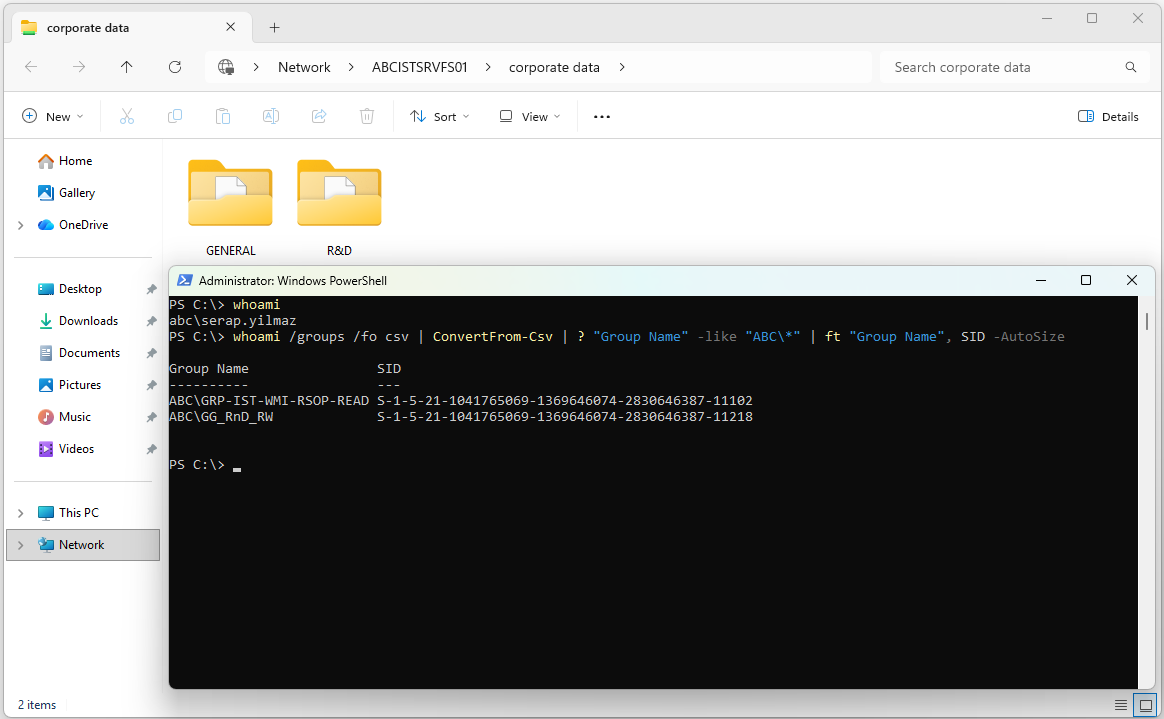
Aynı paylaşım RD departmanından serap.yilmaz kullanıcısıyla açıldığında bu kez GENERAL ve R&D klasörleri görünür. whoami çıktısında Token'daki grup GG_RnD_RW'dur. İki kullanıcı aynı UNC yoluna bağlanmasına rağmen farklı içerik görür, çünkü listeleme sonucu isteği yapan kullanıcının Access Token'ındaki grup üyeliklerine göre her istekte ayrı hesaplanır.
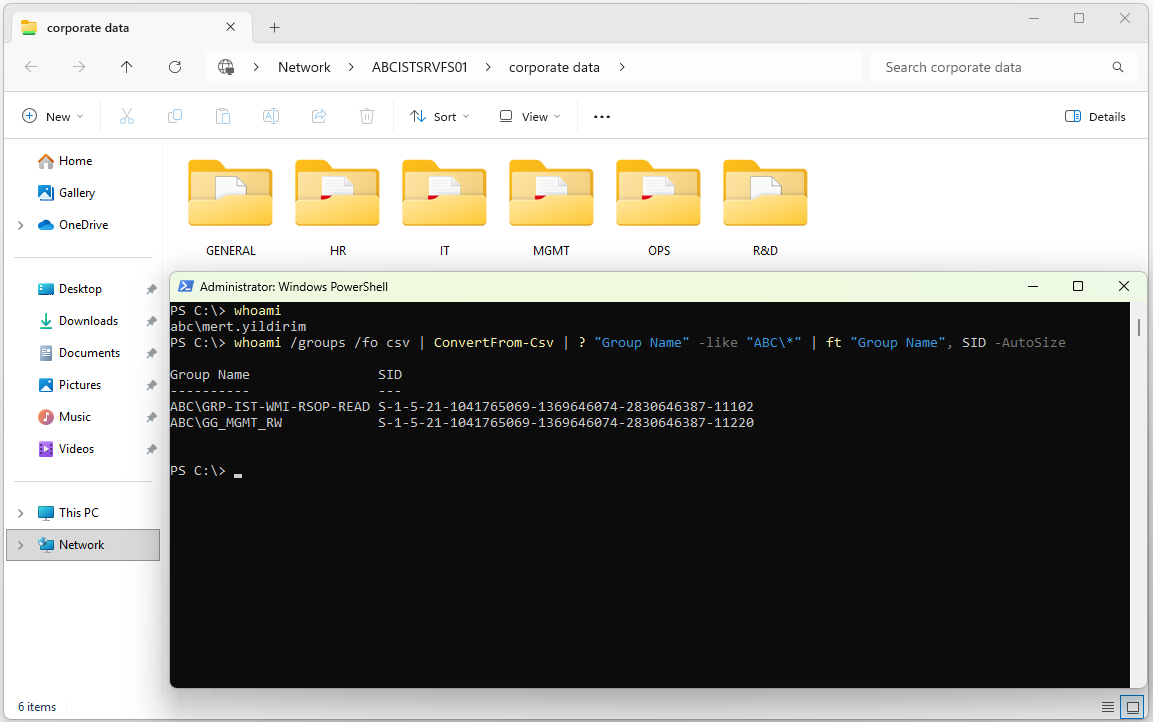
MGMT departmanından mert.yildirim kullanıcısıyla açıldığında ise altı klasörün tamamı listede yer alır. Kullanıcı GG_MGMT_RW grubunun üyesi olduğu için her departman klasöründe Read & Execute iznine sahiptir ve ABE bu klasörlerin hiçbirini gizlemez. Kullanıcı HR veya OPS klasörünü açıp içeriği okuyabilir, ancak bu klasörlerde dosya oluşturamaz veya değiştiremez.
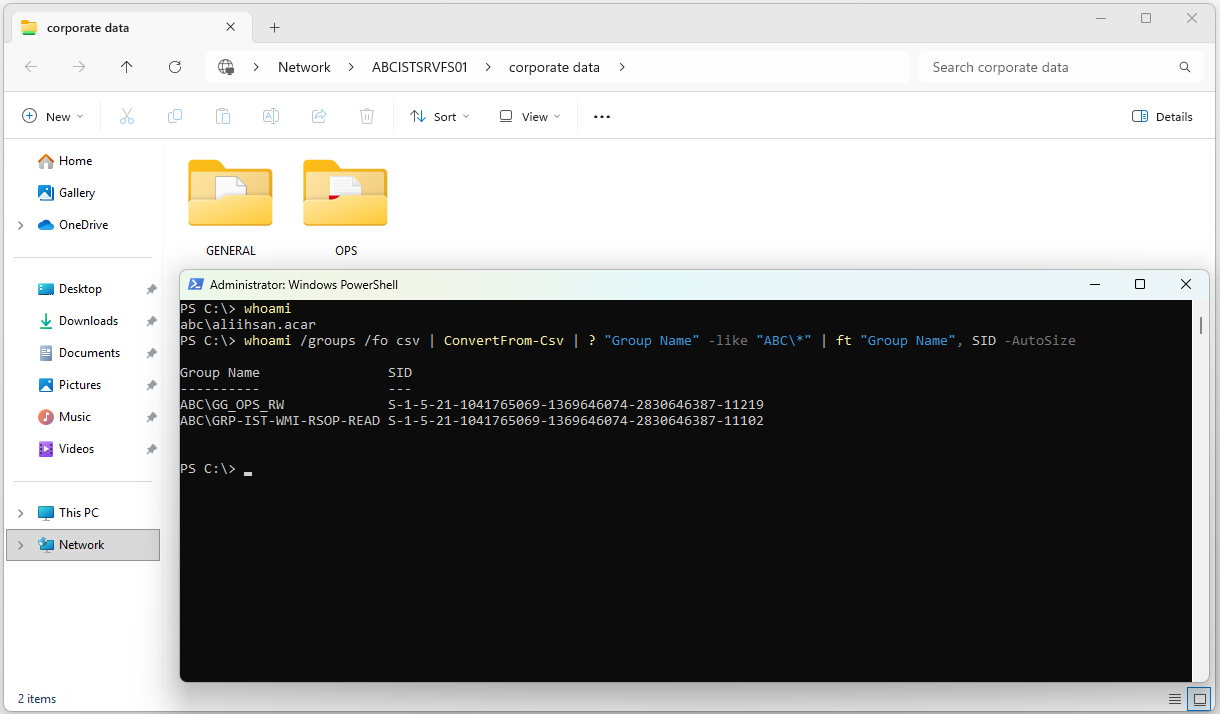
OPS departmanından aliihsan.acar kullanıcısıyla yapılan kontrolde de aynı tablo görülür. Kullanıcı paylaşımı açtığında yalnızca GENERAL ve OPS klasörlerini görür, whoami çıktısında da Token'daki grubun GG_OPS_RW olduğu görülür. Dört farklı departmandan dört kullanıcı aynı paylaşıma bağlandığında her biri, tablodaki izin yapısının öngördüğü klasörleri görür.
Kullanıcı bir departman grubuna yeni eklendiğinde bu üyelik mevcut oturumun Access Token'ına yansımaz. Klasörün listede görünmesi için kullanıcının oturumu kapatıp yeniden açması gerekir.
Planlama ve Operasyonel Dikkat Noktaları
ABE, SMB Server tarafında çalışan bir özelliktir. Sunucu üzerinde yerel oturum açılıp D:\CORPORATE DATA klasörüne doğrudan erişildiğinde listeleme dosya sistemi üzerinden yapılır ve ABE filtresi uygulanmaz. Domain Admins gibi gruplar ise Full Control izinleri nedeniyle paylaşım üzerinden de tüm klasörleri görmeye devam eder.
ABE paylaşımın içeriğini filtreler, paylaşımın kendisini gizlemez. Sunucu adıyla açılan listede CORPORATE DATA paylaşımı tüm kullanıcılara görünür. Bir paylaşımın sunucu listesinde görünmemesi isteniyorsa paylaşım adının sonuna $ eklenmesi gerekir.
Yeni bir departman klasörü açıldığında aynı izin modeli o klasöre de uygulanmalıdır. Kök klasördeki Domain Users izni This folder only kapsamında olduğu için yeni klasöre aktarılmaz, klasör kökten yalnızca Administrators ve SYSTEM izinlerini devralır ve ilgili departman grubu eklenene kadar yalnızca yöneticilerin listesinde görünür. MGMT departmanının bu klasörü de görebilmesi için GG_MGMT_RW grubunun yeni klasöre eklenmesi unutulmamalıdır.
Her listeleme isteğinde öğe bazında izin kontrolü yapıldığı için, çok sayıda öğe barındıran klasörlerde ve yoğun eş zamanlı erişimin olduğu paylaşımlarda listeleme süresi ve sunucu CPU kullanımı artabilir. Bu etki, klasör yapısının çok sayıda öğeyi tek düzeyde toplayan düz bir yapı yerine departman veya proje bazlı hiyerarşiyle kurulmasıyla sınırlandırılabilir.
DFS Namespace kullanılan yapılarda ABE, Namespace üzerinde ayrıca etkinleştirilir ve Namespace klasörleri için ayrı izin tanımı yapılır. Hedef paylaşımdaki ABE ayarı, Namespace görünümünü kendiliğinden filtrelemez.
ABE'nin sağladığı fayda, arkasındaki izin tasarımının düzgünlüğüyle doğru orantılıdır. Kök klasörde kalıtımı kaldırılmış ve This folder only kapsamıyla verilmiş erişim, ortak alan için ayrı bir GENERAL klasörü, departman klasörlerinde grup bazlı izinler ve yönetim için tanımlanan okuma yetkisi bir arada kurulduğunda, her kullanıcı paylaşımı açtığında kendi rolüne uygun klasörleri görür.
Bu makalede, Windows Server üzerinde Access-Based Enumeration özelliği kullanılarak paylaşılan klasör altındaki departman klasörlerinin görünürlüğünün nasıl yönetildiği, NTFS izinleriyle ilişkisi ve File Server mimarisi içindeki yeri teknik bir zeminde ele alındı.
ABE, SMB paylaşımı seviyesinde çalışan ve kullanıcının Read izni olmayan dosya ve klasörleri listeden gizleyen bir görünürlük katmanıdır. Erişim kararını her zaman NTFS izinleri verir. ABE bu izinleri listeleme sırasında okuyarak her departmana kendi klasörünü, yönetim grubuna ise tüm departman klasörlerini gösteren bir paylaşım görünümü sunar.
Özelliğin beklenen sonucu vermesi, kök klasörde kalıtımın kaldırılıp Domain Users izninin This folder only kapsamıyla sınırlandırılmasına, departman klasörlerinde Active Directory grupları üzerinden açık izinler tanımlanmasına ve yönetim grubu için ayrı okuma yetkisi verilmesine bağlıdır. ABE, Server Manager üzerinden paylaşım özelliklerinde veya PowerShell tarafında FolderEnumerationMode parametresiyle paylaşım bazında etkinleştirilir.
Planlama aşamasında ABE'nin paylaşım adlarını gizlemediği, sunucu üzerindeki yerel erişimde uygulanmadığı, grup üyeliği değişikliklerinin yeni oturumla yansıdığı, yeni departman klasörlerinde aynı izin modelinin tekrarlanması gerektiği ve DFS Namespace yapılarında ayrıca yapılandırma yapılması gerektiği göz önünde bulundurulmalıdır. Doğru kurgulanmış bir File Server izin yapısıyla birlikte ABE, paylaşılan klasörlerde destek yükünü azaltır ve her kullanıcıya rolüne uygun bir çalışma alanı sunar.
Faydalı olması dileğiyle...
Makale ile ilgili düşüncelerinizi ve sorularınızı aşağıdaki yorum kısmında paylaşmaktan çekinmeyin. Her katkı, içeriğin daha fazla kişiye ulaşmasını ve daha faydalı bir tartışma ortamı oluşmasını sağlar.