Site-to-Site IPsec VPN, coğrafi olarak birbirinden ayrı iki lokasyonun Local Network'lerini Internet gibi güvenilmeyen bir ortam üzerinden şifreli bir Tunnel ile birbirine bağlayan yapıdır. Merkez ofis ile şube arasında kiralık hat ya da MPLS gibi özel bir bağlantı kurmak yerine iki tarafın Internet çıkışları kullanılır ve iki Router arasında kurulan Tunnel sayesinde lokasyonlar arası trafik dışarıdan okunamaz ve değiştirilemez hale gelir.
Bu yapıda Client'lar herhangi bir VPN yazılımı kullanmaz. Şifreleme ve şifre çözme işini Network'ün kenarında duran Router'lar üstlenir. Bir Client karşı lokasyondaki bir adrese paket gönderdiğinde paket önce kendi Default Gateway'ine ulaşır. Router bu paketin Tunnel'dan geçmesi gereken trafik olduğunu tanır, paketi ESP ile şifreleyip yeni bir dış IP başlığı içine yerleştirir ve karşı Router'ın Public IP adresine gönderir. Karşı taraf paketi çözer ve kendi Local Network'üne teslim eder.
Tunnel'ın kurulması iki aşamalı bir pazarlıkla gerçekleşir. IKE Phase 1'de iki Router birbirinin kimliğini doğrular ve kendi aralarındaki pazarlığı koruyacak güvenli bir kanal oluşturur. IKE Phase 2'de ise bu kanal üzerinden gerçek kullanıcı trafiğini taşıyacak IPsec Security Association'lar anlaşılır. Hangi trafiğin şifreleneceğini bir Access List, kimin ile ve hangi parametrelerle şifreleneceğini ise Crypto Map belirler.
Bu makalede Cisco Packet Tracer üzerinde iki lokasyonun Router'larına IP yapılandırması yapılacak, ardından iki Router arasında Site-to-Site IPsec VPN kurulacak. Tunnel'ın çalıştığı önce Simulation Mode'da paketin izlediği yol üzerinden, ardından ping testi ve doğrulama komutlarının çıktılarıyla gösterilecek.
Lab Topolojisi ve Adresleme Planı
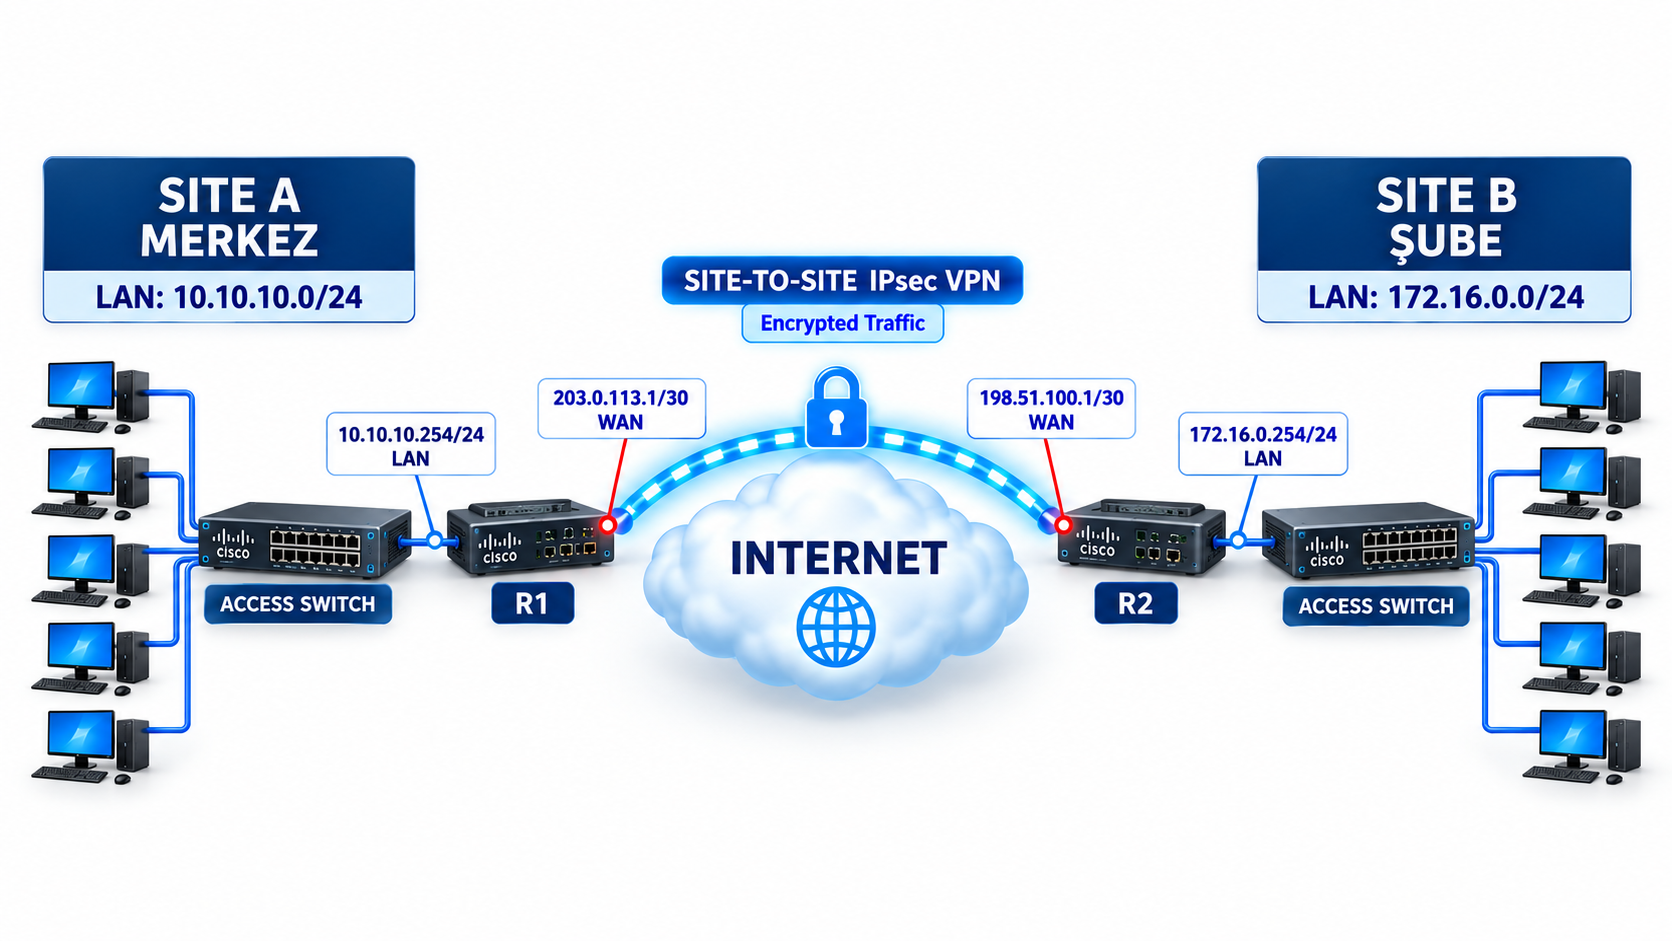
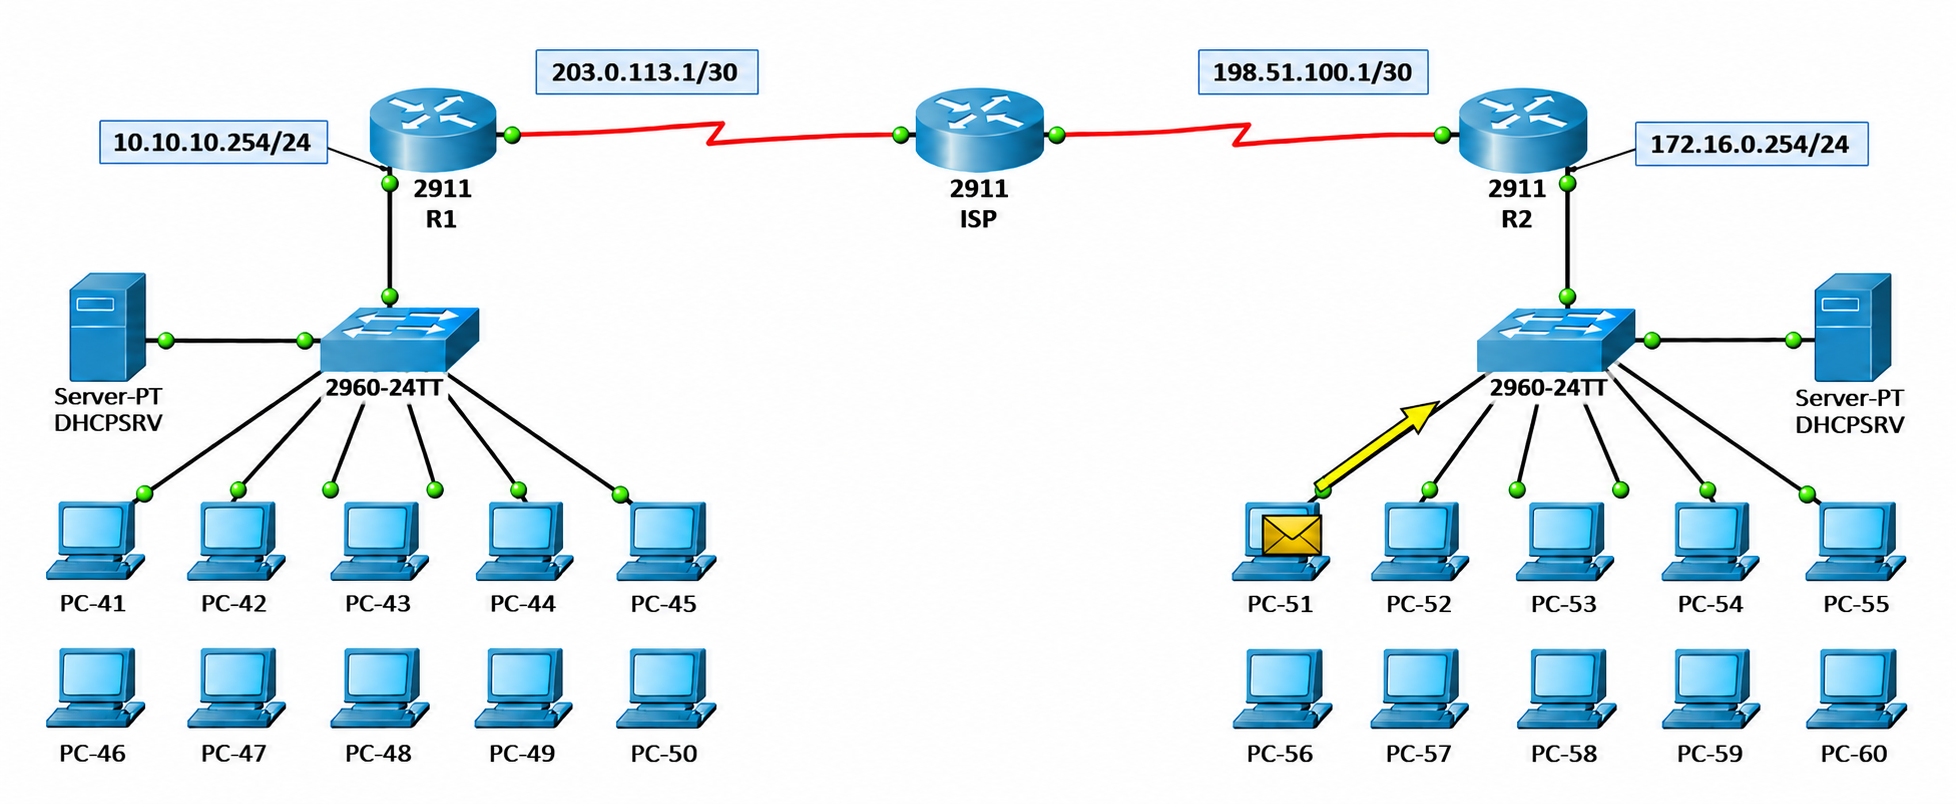
Senaryoda bir merkez ofis ve bir şube bulunuyor. Site A olarak adlandırılan merkez ofiste 10.10.10.0/24, Site B olarak adlandırılan şubede ise 172.16.0.0/24 Network'ü kullanılıyor. Her iki lokasyonda Client'lar bir Access Switch üzerinden Router'a bağlanıyor. R1'in LAN tarafında 10.10.10.254, WAN tarafında 203.0.113.1 adresi, R2'nin LAN tarafında 172.16.0.254, WAN tarafında 198.51.100.1 adresi yer alıyor. İki lokasyon arasındaki trafik, Internet üzerinden R1 ve R2 arasında kurulan şifreli Tunnel ile taşınıyor.
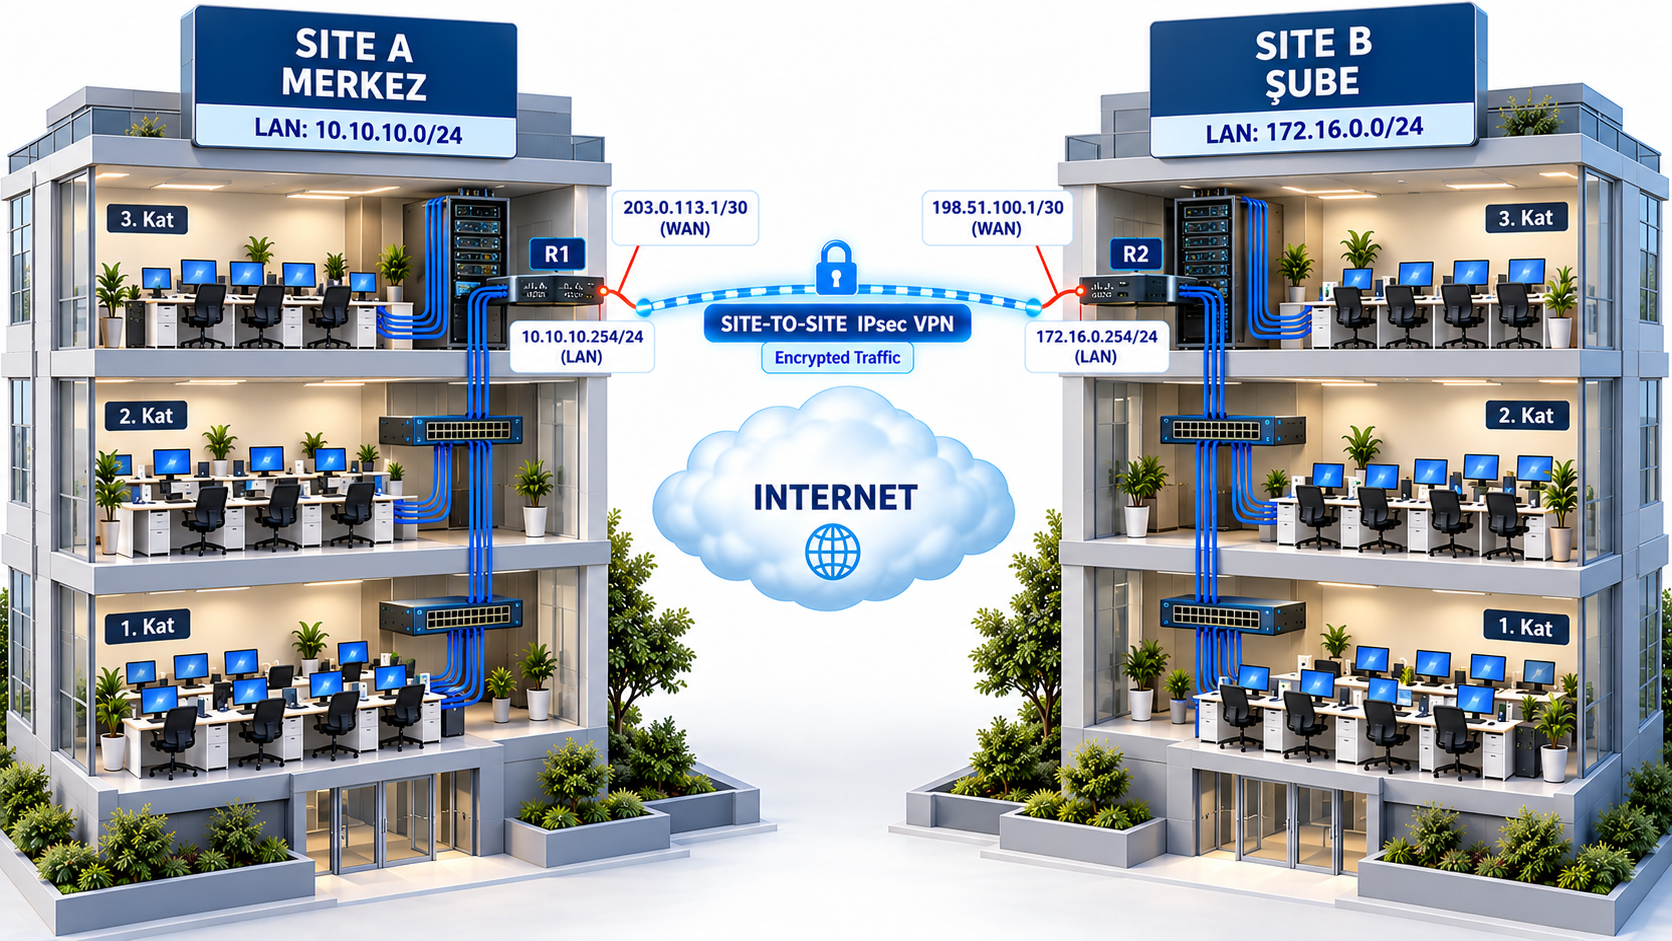
Aynı yapı fiziksel yerleşim açısından düşünüldüğünde, her iki binada katlara dağılmış Client'ların kat Switch'leri üzerinden binanın Internet çıkışındaki Router'a bağlandığı görülüyor. Kullanıcılar hangi katta olursa olsun, karşı lokasyona giden trafikleri kendi binalarının Router'ında şifrelenerek Tunnel'a giriyor.
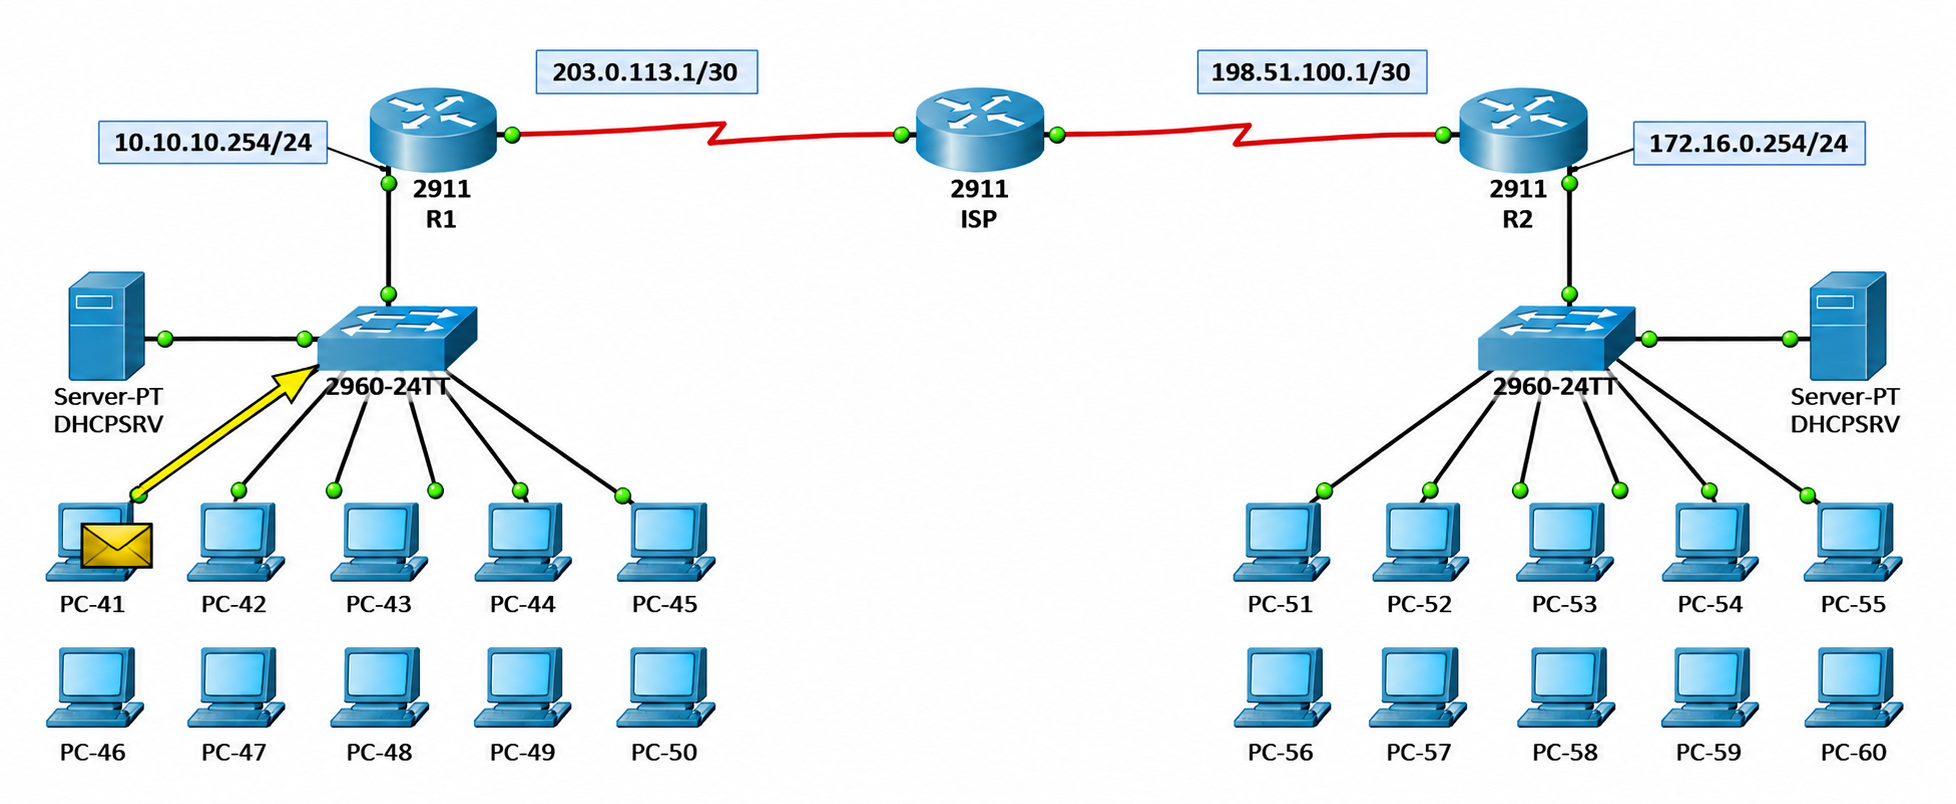
Packet Tracer üzerindeki karşılığında Site A tarafında R1 Router'ı, Site B tarafında R2 Router'ı bulunuyor. Her iki lokasyonda da bir 2960 Switch, bir DHCP Server ve on adet Client yer alıyor. İki Router, Internet'i temsil eden bir ISP Router'ı üzerinden Serial bağlantılarla birbirine ulaşıyor.
ISP Router'ı yalnızca WAN bağlantılarının IP adreslerini biliyor, 10.10.10.0/24 ve 172.16.0.0/24 Network'lerine dair hiçbir Route bilgisi yok. Gerçek Internet de şirketlerin Private IP bloklarını taşımadığı için bu durum gerçek dünyayla birebir örtüşüyor. Lokasyonlar arası trafiğin karşıya ulaşabilmesinin tek yolu Tunnel olacak.
Adresleme planı aşağıdaki tabloda yer alıyor. R1'in Hostname'i Router-01, R2'nin Hostname'i Router-02 olarak tanımlı. WAN tarafında kullanılan 203.0.113.0/24 ve 198.51.100.0/24 blokları gerçek Public IP adresleri değil, dokümantasyon ve örnekler için ayrılmış TEST-NET-3 ve TEST-NET-2 bloklarıdır ve Internet üzerinde yönlendirilmez.
|
Router |
Interface |
IP Adresi |
Görev |
|
R1 (Router-01) |
GigabitEthernet0/1 |
10.10.10.254/24 |
Site A LAN Gateway, Inside |
|
R1 (Router-01) |
Serial0/0/0 |
203.0.113.1/30 |
Site A WAN, Outside |
|
R2 (Router-02) |
GigabitEthernet0/1 |
172.16.0.254/24 |
Site B LAN Gateway, Inside |
|
R2 (Router-02) |
Serial0/0/0 |
198.51.100.1/30 |
Site B WAN, Outside |
2911 Router üzerinde crypto komutlarının kullanılabilmesi için securityk9 Technology Package lisansının etkin olması gerekir.
R1 Yapılandırması
Interface ve Default Route Yapılandırması
İlk adımda R1'in LAN ve WAN Interface'lerine IP adresleri veriliyor. GigabitEthernet0/1, Site A Client'larının Default Gateway'i olan Inside Interface. Serial0/0/0 ise ISP'ye bakan ve Tunnel'ın R1 tarafındaki ucunu oluşturan Outside Interface.
Interface'lerin ardından ISP'yi gösteren bir Default Route tanımlanıyor. Bu Route iki iş görüyor. Birincisi, R1'in karşı Peer olan 198.51.100.1 adresine ulaşabilmesini sağlıyor. İkincisi, 172.16.0.0/24 Network'üne giden paketlerin Serial0/0/0 üzerinden çıkmasını sağlıyor. Crypto Map bu Interface'e uygulanacağı için şifrelenmesi gereken trafiğin mutlaka bu Interface'e yönlenmesi gerekiyor.
enable
configure terminal
interface g0/1
ip address 10.10.10.254 255.255.255.0
no shutdown
exit
interface s0/0/0
ip address 203.0.113.1 255.255.255.252
no shutdown
exit
ip route 0.0.0.0 0.0.0.0 203.0.113.2
Interesting Traffic Tanımı
IPsec yapılandırmasının ilk parçası, hangi trafiğin şifreleneceğini belirleyen Extended Access List'tir. Bu Access List'e Interesting Traffic adı verilir. Burada permit ifadesi trafiğe izin vermek anlamına gelmez, eşleşen trafiğin şifreleneceği anlamına gelir. Eşleşmeyen trafik Tunnel'a girmeden normal Routing ile yoluna devam eder.
R1 üzerindeki Access List, kaynağı 10.10.10.0/24 ve hedefi 172.16.0.0/24 olan trafiği tanımlıyor. R2 üzerinde aynı tanımın tam tersi yer alacak. İki taraftaki Access List'lerin birbirinin ayna görüntüsü olması gerekiyor, aksi halde Phase 2 sırasında Proxy ID'ler eşleşmez ve IPsec SA oluşmaz.
access-list 100 permit ip 10.10.10.0 0.0.0.255 172.16.0.0 0.0.0.255
IKE Phase 1 Yapılandırması
Phase 1, iki Router'ın birbirini doğruladığı ve Phase 2 pazarlığını koruyacak ISAKMP SA'yı oluşturduğu aşamadır ve UDP 500 üzerinden yürür. Bu aşamada iki Router arasında tek bir ISAKMP SA oluşur ve her iki taraf bu SA'yı ortak kullanır. ISAKMP Policy içindeki encryption, hash, authentication ve Diffie-Hellman group değerlerinin iki tarafta uyumlu olması gerekiyor. Lifetime değerinin aynı olması ise zorunlu değil. IKEv1 Policy eşleşmesinde karşılayan taraftaki lifetime değerinin, pazarlığı başlatan tarafın gönderdiği değerden küçük veya ona eşit olması gerekir. Bu koşul sağlanıyorsa kısa olan lifetime kullanılır, sağlanmıyorsa ilgili Policy eşleşmeyebilir. Policy numarası yalnızca öncelik sırasını belirler. Kullanılan parametreler ve görevleri aşağıdaki tabloda yer alıyor.
|
Parametre |
Değer |
Görevi |
|
encr |
aes |
Phase 1 kanalının Encryption algoritması |
|
hash |
sha |
Mesaj bütünlüğü kontrolü için Hash algoritması |
|
authentication |
pre-share |
Peer doğrulamasının Pre-Shared Key ile yapılması |
|
group |
2 |
Anahtar üretimi için 1024 bit Diffie-Hellman grubu |
|
lifetime |
86400 |
ISAKMP SA'nın saniye cinsinden geçerlilik süresi |
Policy tanımlandıktan sonra crypto isakmp key komutuyla Pre-Shared Key belirleniyor. Anahtar karşı Peer'ın IP adresine bağlandığı için R1 bu anahtarı yalnızca 198.51.100.1 ile yürüttüğü pazarlıkta kullanıyor.
crypto isakmp policy 10
encr aes
hash sha
authentication pre-share
group 2
lifetime 86400
exit
crypto isakmp key cisco123 address 198.51.100.1
IKE Phase 2 Yapılandırması
Phase 2'de gerçek kullanıcı trafiğini taşıyacak IPsec SA'lar oluşturulur. Bu SA'lar tek yönlüdür, her yön için ayrı bir SA kurulur. Bu SA'ların hangi protokol ve algoritmalarla çalışacağını Transform Set belirler. VPN-TS adı verilen Transform Set, ESP protokolü ile AES Encryption ve SHA HMAC bütünlük kontrolü kullanıyor. İki taraftaki Transform Set içeriğinin eşleşmesi gerekiyor.
crypto ipsec transform-set VPN-TS esp-aes esp-sha-hmac
Gerçek IOS'ta bu komut cfg-crypto-trans moduna girer ve mode tunnel orada yazılır. Bu lab'da kullanılan Packet Tracer'da komut alt moda girmedi ve mode tunnel satırı hata verdi. Tunnel Mode zaten varsayılan değerdir.
Crypto Map Tanımı ve Interface'e Uygulanması
Crypto Map, buraya kadar tanımlanan parçaları bir araya getiren yapıdır. Hangi Peer ile Tunnel kurulacağını, hangi Transform Set'in kullanılacağını ve hangi trafiğin şifreleneceğini tek bir kayıt altında toplar. VPN-MAP adlı Crypto Map'in 10 numaralı girdisi, ipsec-isakmp anahtar kelimesiyle anahtarların IKE ile dinamik olarak üretileceğini belirtiyor.
Crypto Map tek başına bir şey yapmaz, trafiğin şifrelenmesi için Outside Interface'e uygulanması gerekir. Serial0/0/0 üzerinden çıkan ve Access List 100 ile eşleşen her paket bu noktada şifrelenip Peer'a gönderilir.
crypto map VPN-MAP 10 ipsec-isakmp
set peer 198.51.100.1
set transform-set VPN-TS
match address 100
exit
interface s0/0/0
crypto map VPN-MAP
end
write memory
R1 üzerinde uygulanan yapılandırmanın tamamı, adım sırasıyla aşağıda toplu olarak yer alıyor.
Router-01> enable
Router-01# configure terminal
! Interface configuration
Router-01(config)# interface g0/1
Router-01(config-if)# ip address 10.10.10.254 255.255.255.0
Router-01(config-if)# no shutdown
Router-01(config-if)# exit

Router-01(config)# interface s0/0/0
Router-01(config-if)# ip address 203.0.113.1 255.255.255.252
Router-01(config-if)# no shutdown
Router-01(config-if)# exit

! Default route
Router-01(config)# ip route 0.0.0.0 0.0.0.0 203.0.113.2

! Interesting traffic
Router-01(config)# access-list 100 permit ip 10.10.10.0 0.0.0.255 172.16.0.0 0.0.0.255

! IKE Phase 1 (ISAKMP)
Router-01(config)# crypto isakmp policy 10
Router-01(config-isakmp)# encr aes
Router-01(config-isakmp)# hash sha
Router-01(config-isakmp)# authentication pre-share
Router-01(config-isakmp)# group 2
Router-01(config-isakmp)# lifetime 86400
Router-01(config-isakmp)# exit
Router-01(config)# crypto isakmp key cisco123 address 198.51.100.1

! IKE Phase 2 (IPsec)
Router-01(config)# crypto ipsec transform-set VPN-TS esp-aes esp-sha-hmac

! Crypto map
Router-01(config)# crypto map VPN-MAP 10 ipsec-isakmp
Router-01(config-crypto-map)# set peer 198.51.100.1
Router-01(config-crypto-map)# set transform-set VPN-TS
Router-01(config-crypto-map)# match address 100
Router-01(config-crypto-map)# exit

Router-01(config)# interface s0/0/0
Router-01(config-if)# crypto map VPN-MAP
Router-01(config-if)# end
Router-01# write memory
R2 Yapılandırması
Interface ve Default Route Yapılandırması
R2 tarafında da aynı mantık uygulanıyor. GigabitEthernet0/1, Site B Client'larının Default Gateway'i olan Inside Interface, Serial0/0/0 ise Tunnel'ın R2 tarafındaki ucunu oluşturan Outside Interface. Default Route, ISP tarafındaki 198.51.100.2 adresini gösteriyor.
enable
configure terminal
interface g0/1
ip address 172.16.0.254 255.255.255.0
no shutdown
exit
interface s0/0/0
ip address 198.51.100.1 255.255.255.252
no shutdown
exit
ip route 0.0.0.0 0.0.0.0 198.51.100.2
IPsec VPN Yapılandırması
R2 üzerindeki IPsec yapılandırması R1'in ayna görüntüsüdür. Access List'te kaynak ve hedef yer değiştirir, Pre-Shared Key ve set peer değerleri R1'in WAN adresi olan 203.0.113.1'i gösterir. ISAKMP Policy, Transform Set ve Crypto Map içeriği R1 ile aynı kalır.
access-list 100 permit ip 172.16.0.0 0.0.0.255 10.10.10.0 0.0.0.255
crypto isakmp policy 10
encr aes
hash sha
authentication pre-share
group 2
lifetime 86400
exit
crypto isakmp key cisco123 address 203.0.113.1
crypto ipsec transform-set VPN-TS esp-aes esp-sha-hmac
crypto map VPN-MAP 10 ipsec-isakmp
set peer 203.0.113.1
set transform-set VPN-TS
match address 100
exit
interface s0/0/0
crypto map VPN-MAP
end
write memory
R2 üzerinde uygulanan yapılandırmanın tamamı, adım sırasıyla aşağıda toplu olarak yer alıyor.
Router-02> enable
Router-02# configure terminal
! Interface configuration
Router-02(config)# interface g0/1
Router-02(config-if)# ip address 172.16.0.254 255.255.255.0
Router-02(config-if)# no shutdown
Router-02(config-if)# exit

Router-02(config)# interface s0/0/0
Router-02(config-if)# ip address 198.51.100.1 255.255.255.252
Router-02(config-if)# no shutdown
Router-02(config-if)# exit

! Default route
Router-02(config)# ip route 0.0.0.0 0.0.0.0 198.51.100.2

! Interesting traffic
Router-02(config)# access-list 100 permit ip 172.16.0.0 0.0.0.255 10.10.10.0 0.0.0.255

! IKE Phase 1 (ISAKMP)
Router-02(config)# crypto isakmp policy 10
Router-02(config-isakmp)# encr aes
Router-02(config-isakmp)# hash sha
Router-02(config-isakmp)# authentication pre-share
Router-02(config-isakmp)# group 2
Router-02(config-isakmp)# lifetime 86400
Router-02(config-isakmp)# exit
Router-02(config)# crypto isakmp key cisco123 address 203.0.113.1

! IKE Phase 2 (IPsec)
Router-02(config)# crypto ipsec transform-set VPN-TS esp-aes esp-sha-hmac

! Crypto map
Router-02(config)# crypto map VPN-MAP 10 ipsec-isakmp
Router-02(config-crypto-map)# set peer 203.0.113.1
Router-02(config-crypto-map)# set transform-set VPN-TS
Router-02(config-crypto-map)# match address 100
Router-02(config-crypto-map)# exit

Router-02(config)# interface s0/0/0
Router-02(config-if)# crypto map VPN-MAP
Router-02(config-if)# end
Router-02# write memory
group 2 lab amaçlıdır, üretim ortamında kullanılmamalıdır. Üretimde güçlü Diffie-Hellman veya ECDH grupları, SHA-256 ya da daha güçlü bütünlük algoritmaları ve mümkünse IKEv2 tercih edilmeli, Pre-Shared Key tahmin edilemez olmalıdır. AES-128 ve AES-256 güvenlik gereksinimine göre kullanılabilir.
Tunnel'ın Doğrulanması
Simulation Mode ile Paketin İzlediği Yol
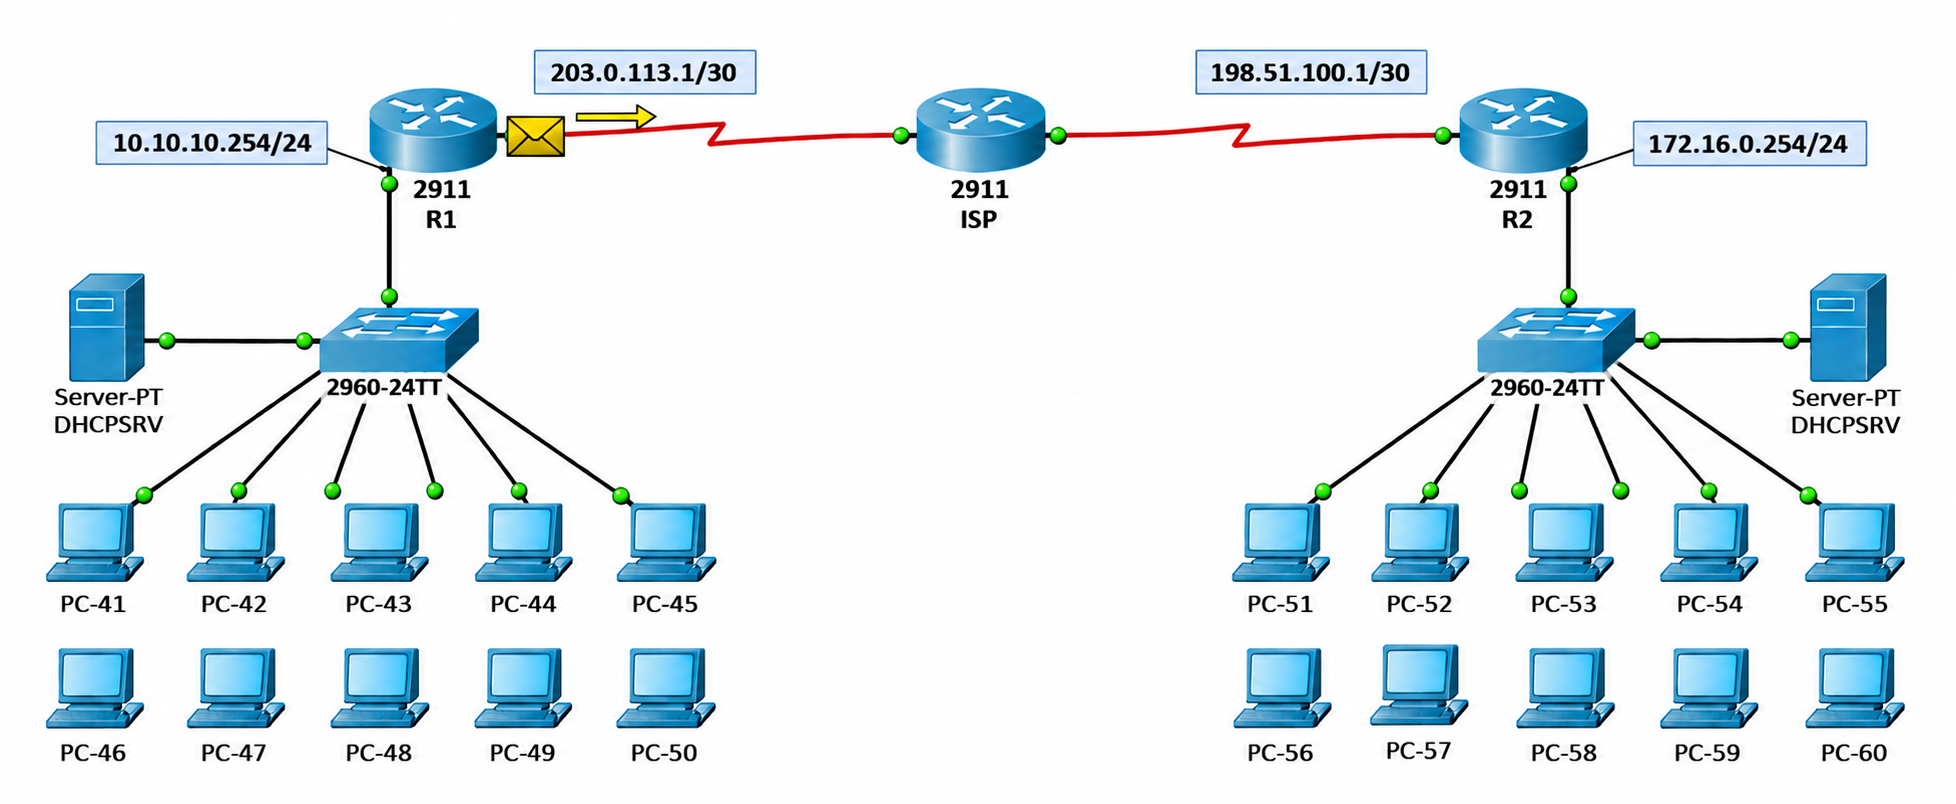
Crypto Map tabanlı IPsec Tunnel'ı yapılandırma tamamlandığı anda kurulmaz. Tunnel, Access List ile eşleşen ilk paket Router'a ulaştığında tetiklenir. Paketin iki lokasyon arasında nasıl taşındığını görmek için Packet Tracer'ın Simulation Mode'u kullanılıyor. Site A'daki PC-41'den Site B'deki PC-51'e gönderilen ICMP paketi adım adım ilerletilerek Network üzerinde izleniyor. İlk adımda paket PC-41'den çıkıp Site A Switch'ine yöneliyor.
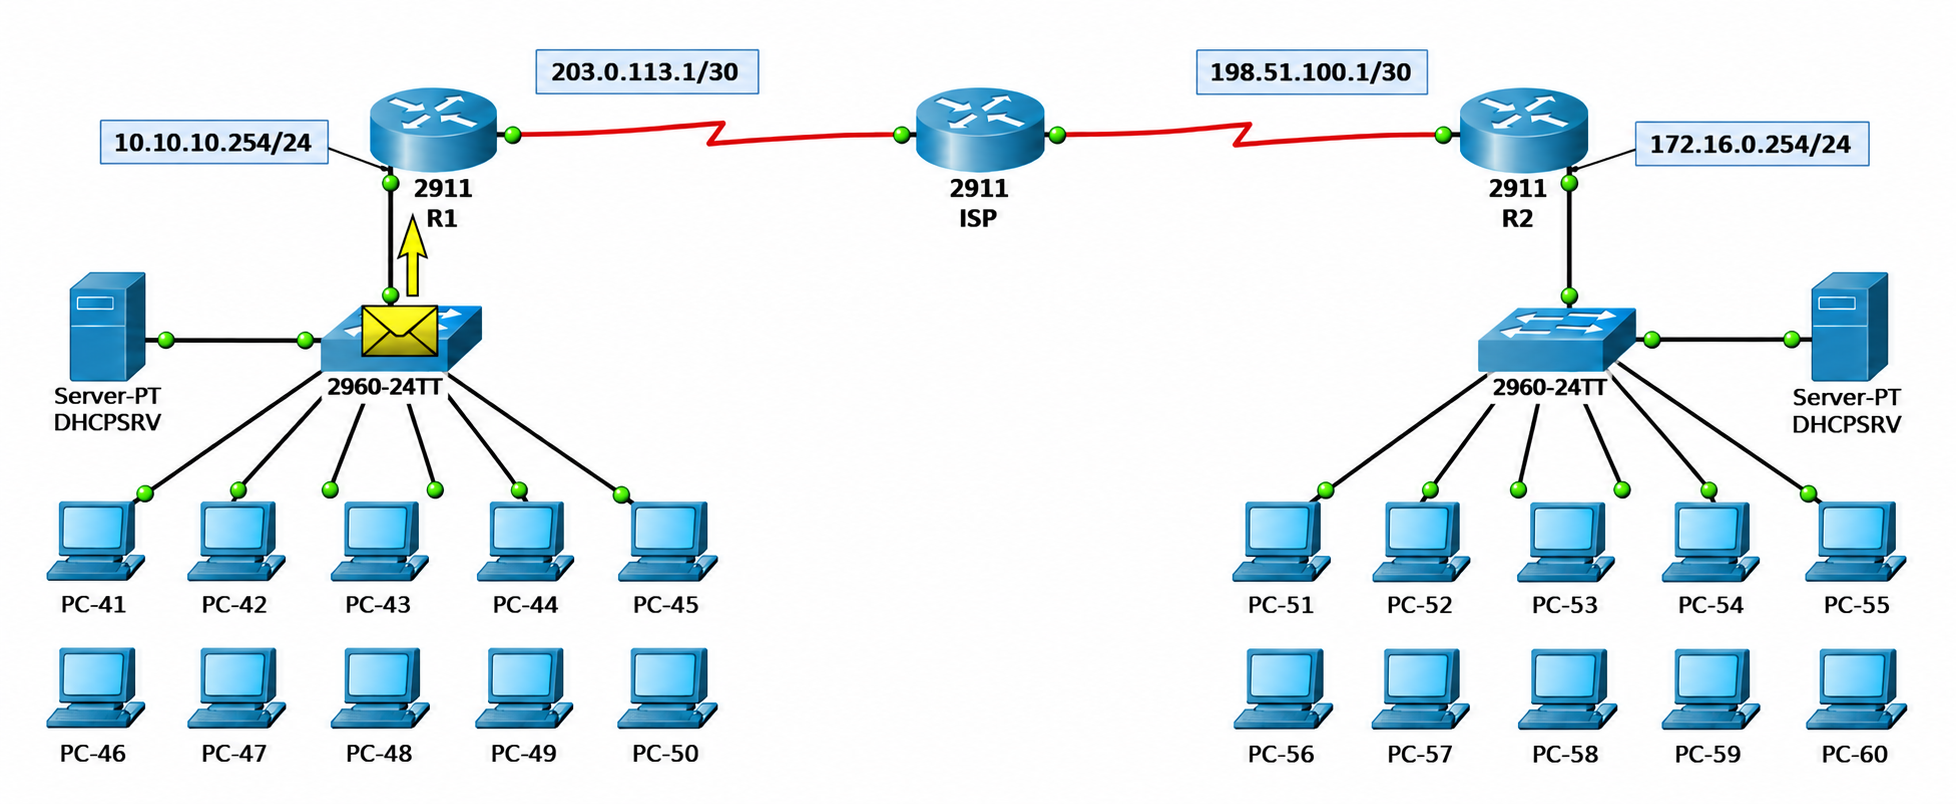
Hedef adres farklı bir Network'te olduğu için Switch paketi PC-41'in Default Gateway'i olan R1'e iletiyor.
R1'e ulaşan paketin kaynağı 10.10.10.0/24, hedefi 172.16.0.0/24 Network'ünde olduğu için Access List 100 ile eşleşiyor. R1 paketi Default Route üzerinden Serial0/0/0'a yönlendiriyor, bu Interface'e uygulanmış Crypto Map devreye giriyor ve paket ESP ile şifrelenerek dış IP başlığı 203.0.113.1'den 198.51.100.1'e olacak şekilde yeniden paketleniyor. Şifrelenmiş paket Serial hat üzerinden ISP'ye çıkıyor.
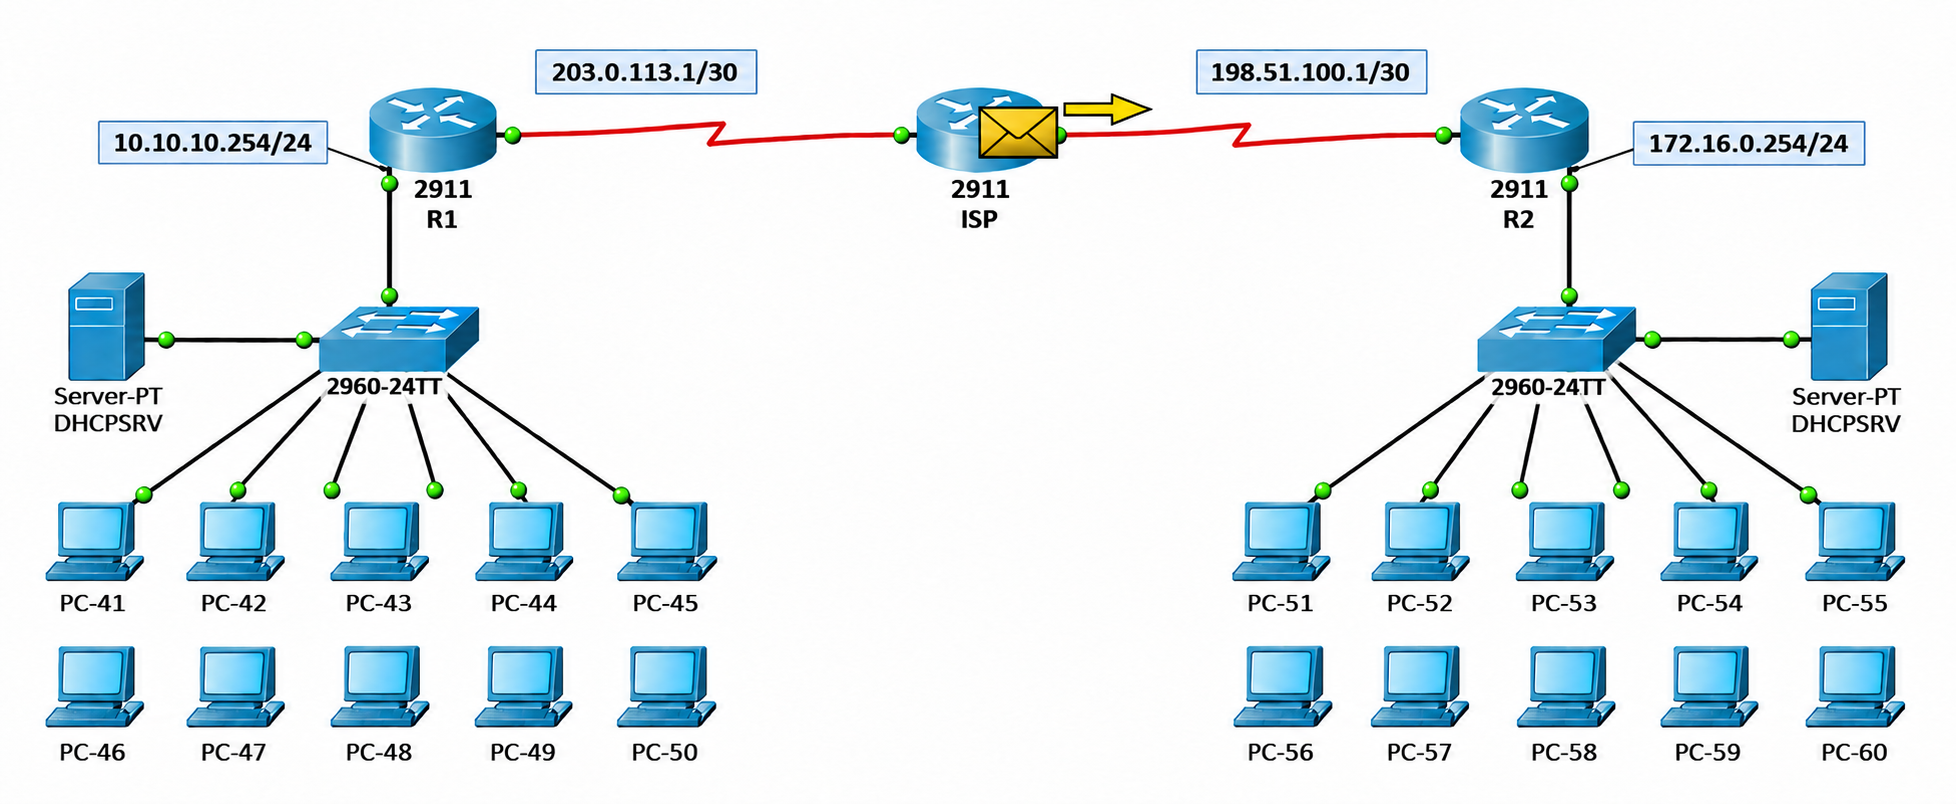
ISP Router'ı paketin yalnızca dış IP başlığını görüyor ve 198.51.100.1 adresine doğrudan bağlı olduğu için paketi R2 tarafına iletiyor. İç paketteki 10.10.10.0/24 ve 172.16.0.0/24 adresleri şifreli olduğundan ISP Router'ının bu Network'leri tanımaması iletimi engellemiyor.
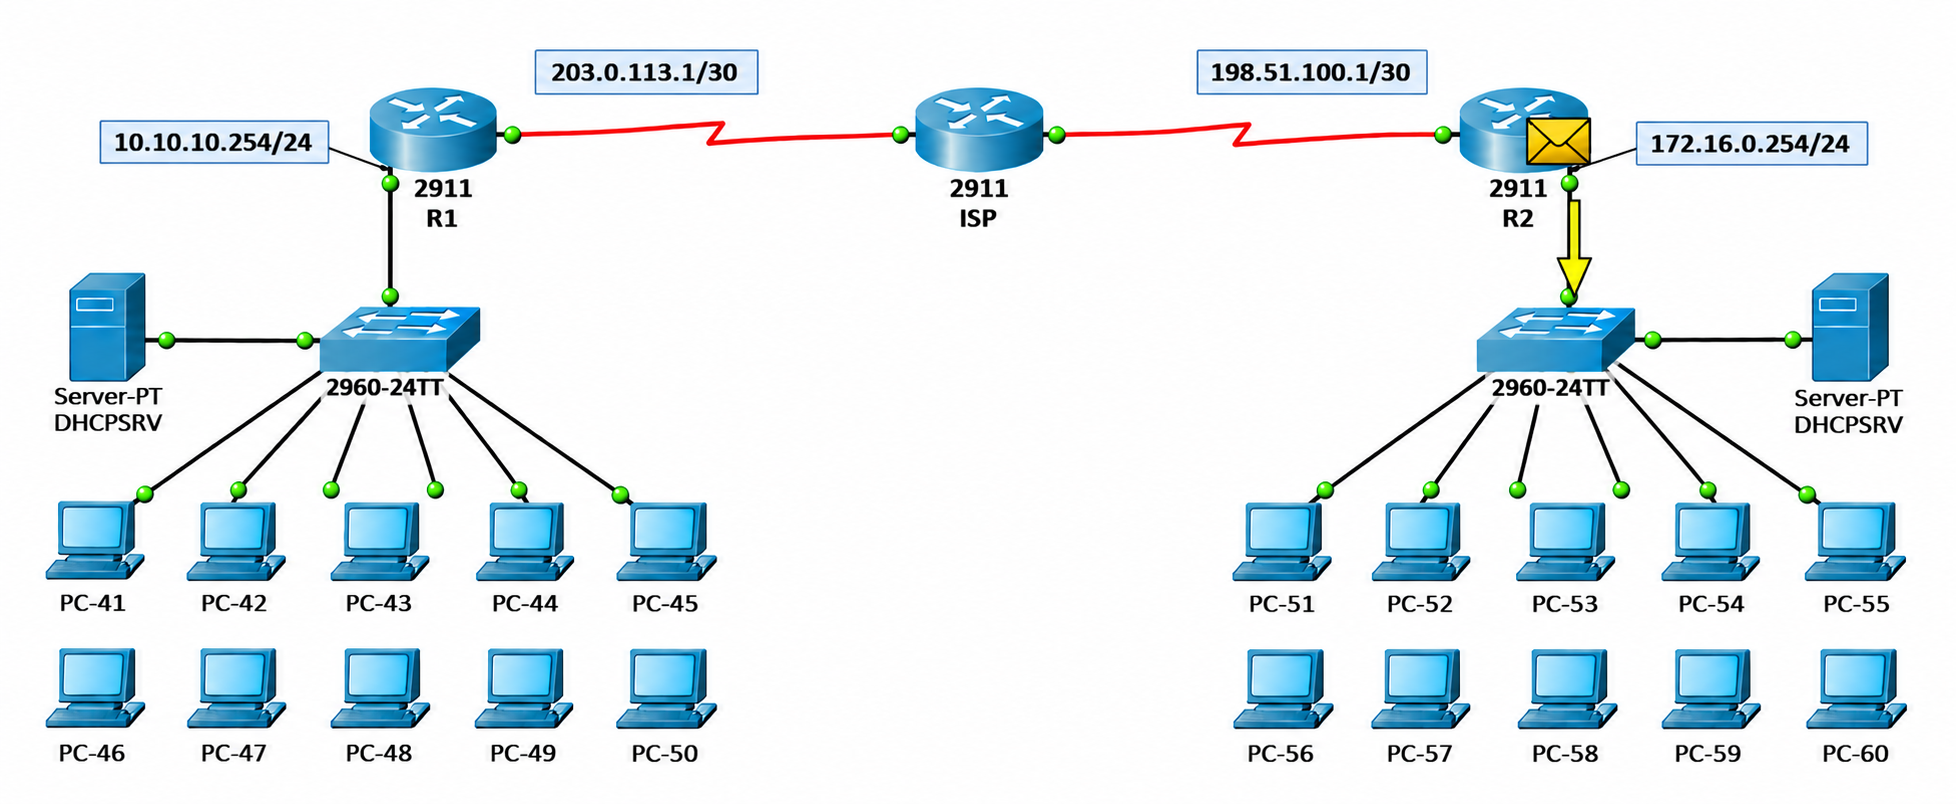
Paket R2'ye ulaştığında R2 kendi IPsec SA'sı ile paketi çözüyor ve orijinal ICMP paketini ortaya çıkarıyor. Hedef 172.16.0.0/24 Network'ünde olduğu için paket GigabitEthernet0/1 üzerinden Site B Switch'ine iletiliyor.
Site B Switch'i paketi hedef Client olan PC-51'in bağlı olduğu porta yönlendiriyor.
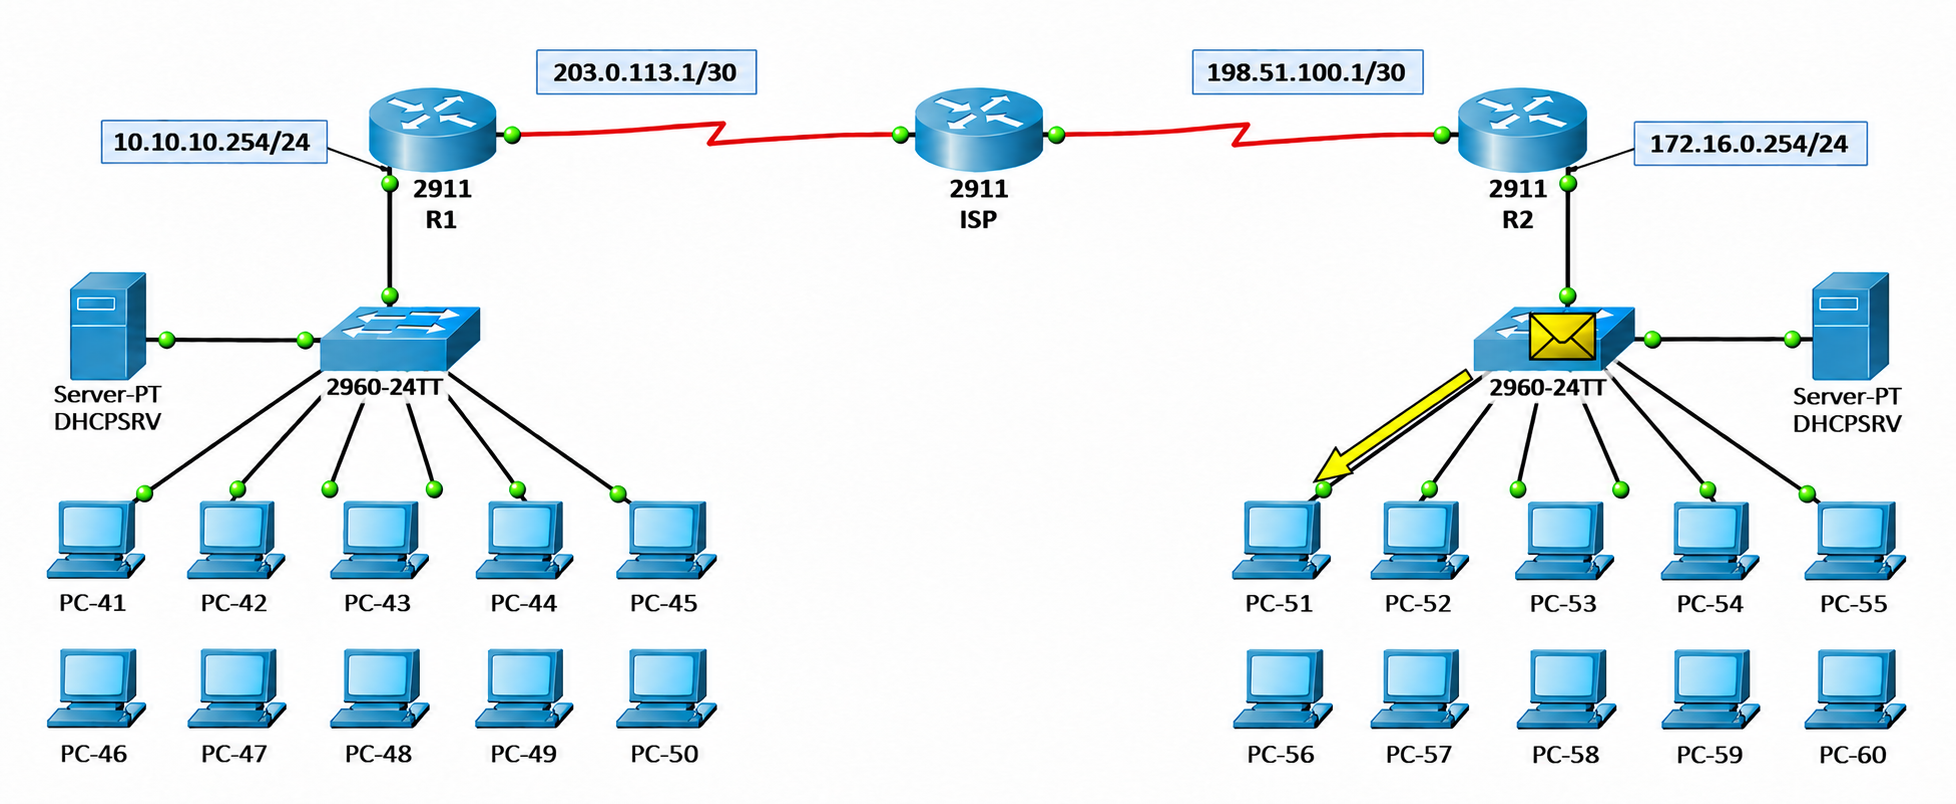
Paketi alan PC-51 yanıtını oluşturup Site B Switch'ine gönderiyor. Bu yanıt aynı yolu ters yönde izleyerek R2'de şifreleniyor, ISP üzerinden R1'e taşınıyor ve R1'de çözülerek PC-41'e teslim ediliyor.
Ping Testi
Simulation Mode'da görülen akışın sonucu, PC-41 üzerindeki Command Prompt'ta ping çıktısıyla doğrulanıyor. PC-51'in IP adresi DHCP üzerinden 172.16.0.12 olarak alınmış durumda.
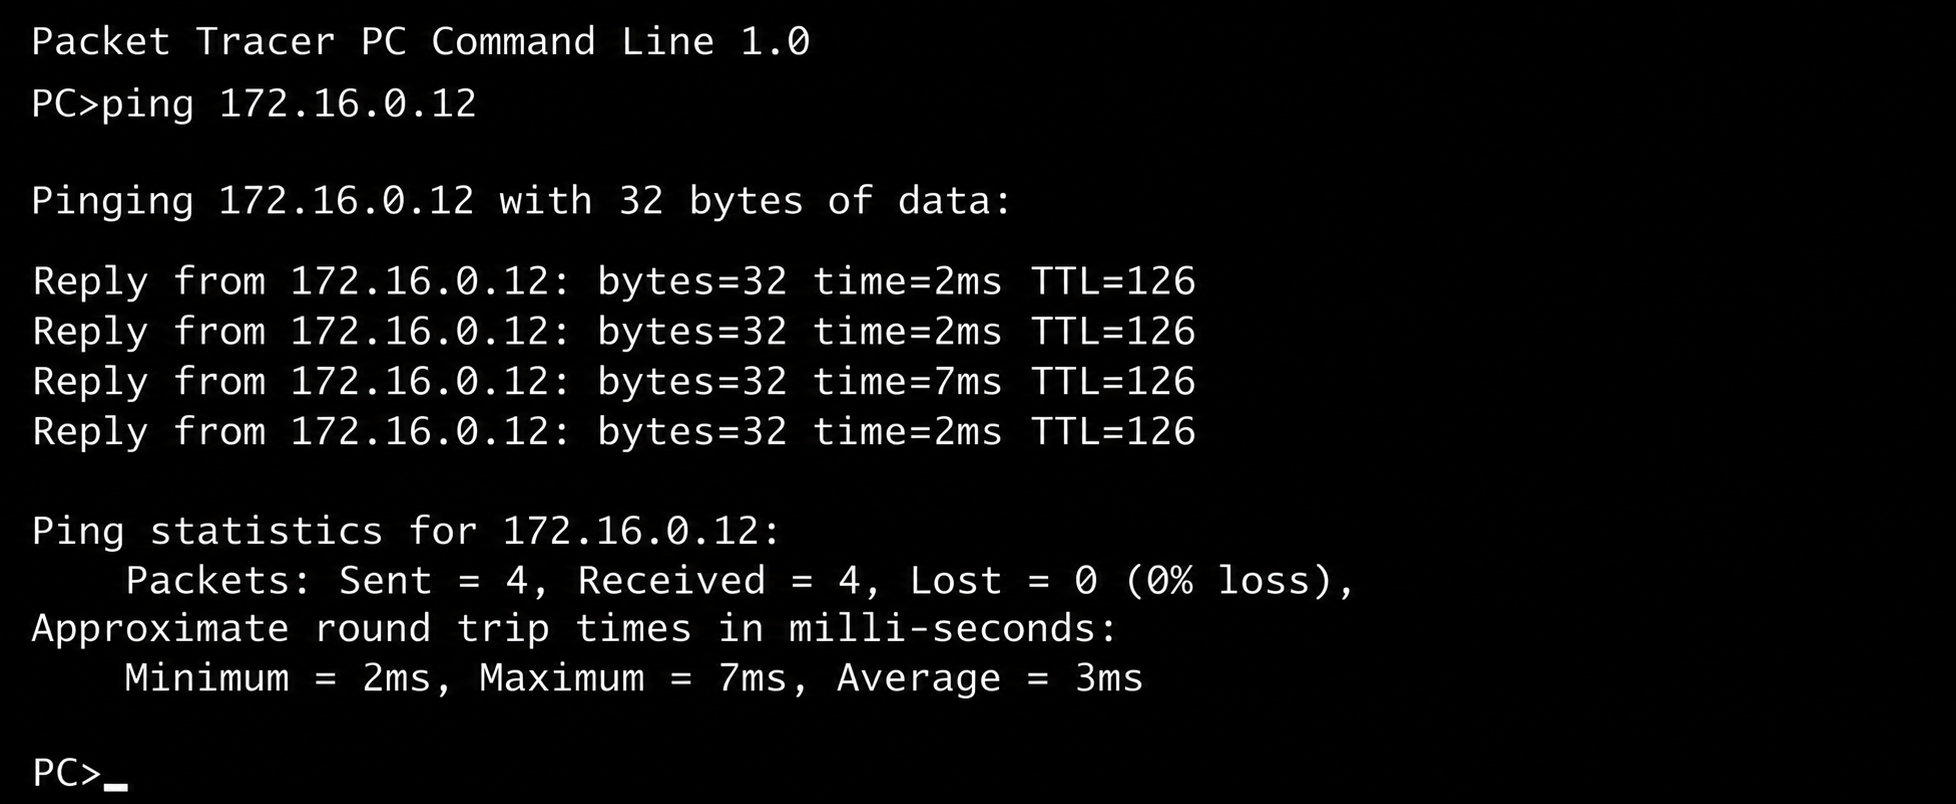
Dört paketin tamamı yanıt almış durumda. Tunnel daha önce kurulmuş olduğu için hiçbir paket düşmedi. Tunnel kurulmadan atılan ilk ping'de, pazarlık sürerken bir iki paketin zaman aşımına uğraması beklenen bir durumdur.
Yanıtlardaki TTL=126 değeri de bu yol modeliyle tutarlı. PC-51 yanıtı 128 TTL ile gönderiyor. R2 paketi yönlendirirken bu değeri bir düşürüyor, R1 de paketi çözüp PC-41'e iletirken bir kez daha düşürüyor. ISP Router'ı yalnızca dış IP başlığını işlediği için iç paketin TTL değerine dokunmuyor. TTL değeri paketin Tunnel içinde taşındığını gösterse de şifrelemenin kanıtı değildir. Şifrelemenin gerçekten yapıldığı, bir sonraki adımda show crypto ipsec sa çıktısındaki encrypt ve decrypt sayaçlarıyla doğrulanıyor.
show crypto ipsec sa ile Tunnel Kontrolü
Tunnel'ın durumu show crypto ipsec sa komutuyla inceleniyor. Bu çıktıda IPsec SA'ların görünmesi, Phase 2'nin ve dolayısıyla ondan önce gelen Phase 1'in başarıyla tamamlandığını gösteriyor. Phase 2'de her yön için ayrı bir SA oluştuğundan komut iki Router üzerinde de çalıştırılıyor. Komut önce R1 üzerinde çalıştırılıyor.
show crypto ipsec sa
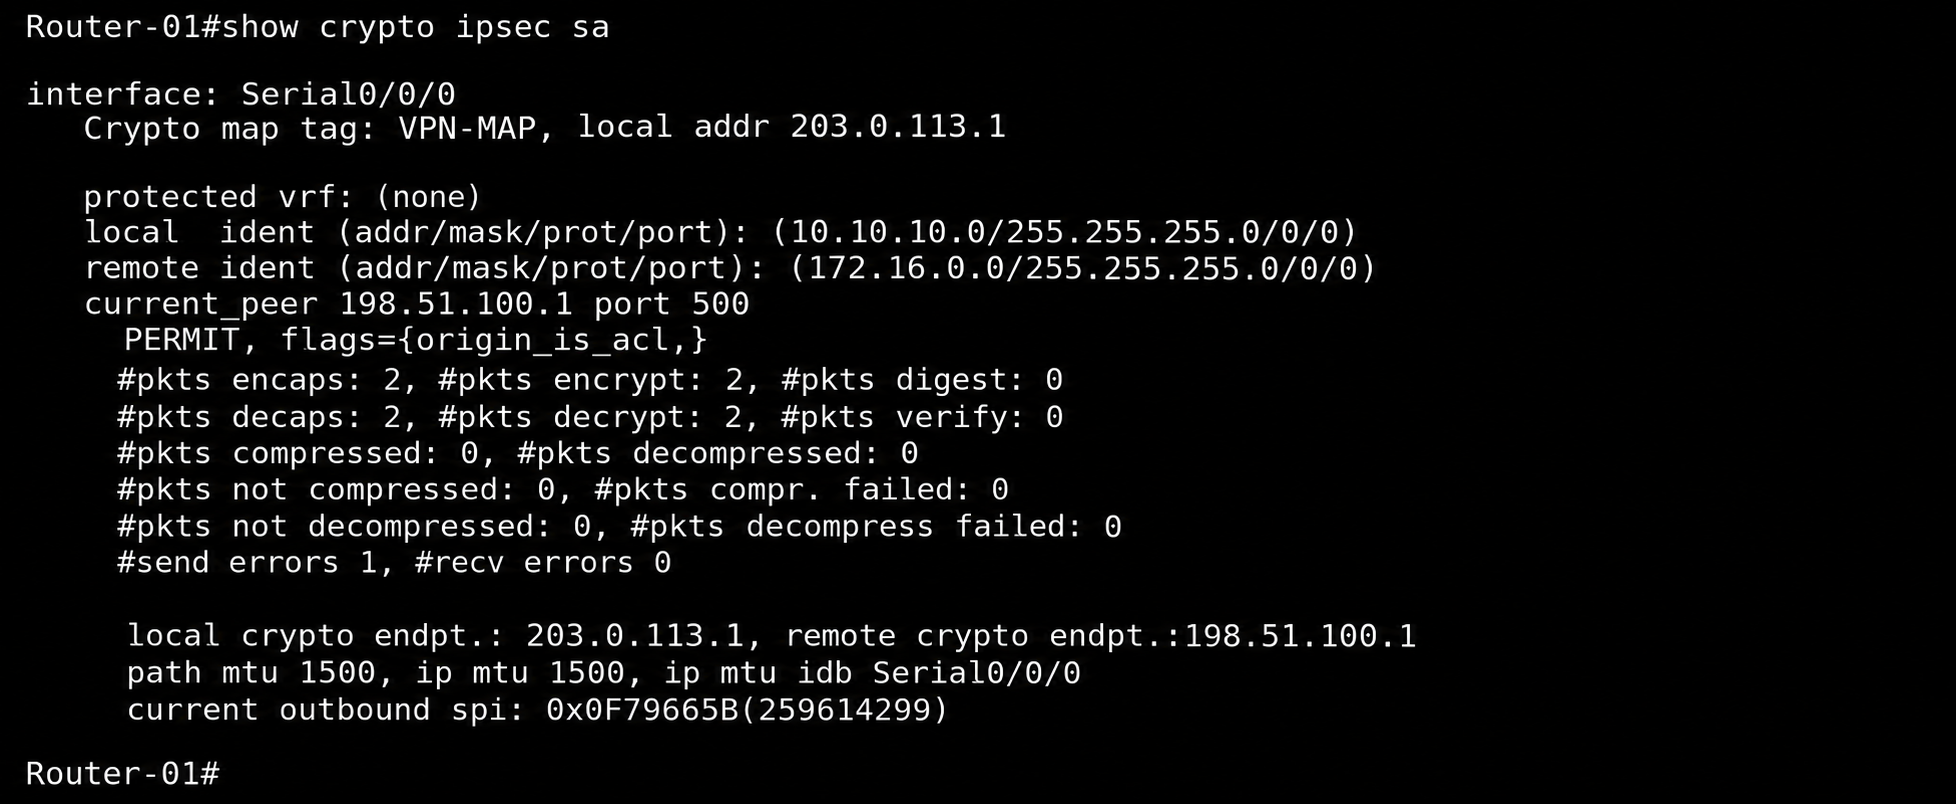
Çıktıdaki anlamlı alanlar ve R1 üzerindeki değerleri aşağıdaki tabloda yer alıyor.
|
Alan |
R1 Değeri |
Anlamı |
|
local ident / remote ident |
10.10.10.0/24 ve 172.16.0.0/24 |
Access List'ten gelen ve Tunnel ile korunan Network'ler |
|
current_peer |
198.51.100.1 port 500 |
Tunnel'ın karşı ucu ve IKE portu |
|
#pkts encaps / encrypt |
2 / 2 |
Şifrelenip Peer'a gönderilen paket sayısı |
|
#pkts decaps / decrypt |
2 / 2 |
Peer'dan gelip çözülen paket sayısı |
|
#send errors / #recv errors |
1 / 0 |
IPsec gönderim ve alım tarafında sayılan hata adedi |
|
local / remote crypto endpt. |
203.0.113.1 ve 198.51.100.1 |
Tunnel'ın iki ucundaki WAN ve Peer IP adresleri |
|
current outbound spi |
0x0F79665B |
Giden trafiği taşıyan IPsec SA'nın kimliği |
IPsec SA'lar tek yönlüdür. Bu nedenle her Tunnel için bir inbound ve bir outbound SA oluşur ve her biri SPI değeriyle tanımlanır. R1'in giden trafiği 0x0F79665B SPI değerine sahip SA ile şifreleniyor. Aynı komut R2 üzerinde çalıştırıldığında local ident ve remote ident değerlerinin R1'in tam tersi olduğu, R2'nin giden trafiği için ise farklı bir SPI değeri olan 0x33BC1438'in kullanıldığı görülüyor.
show crypto ipsec sa
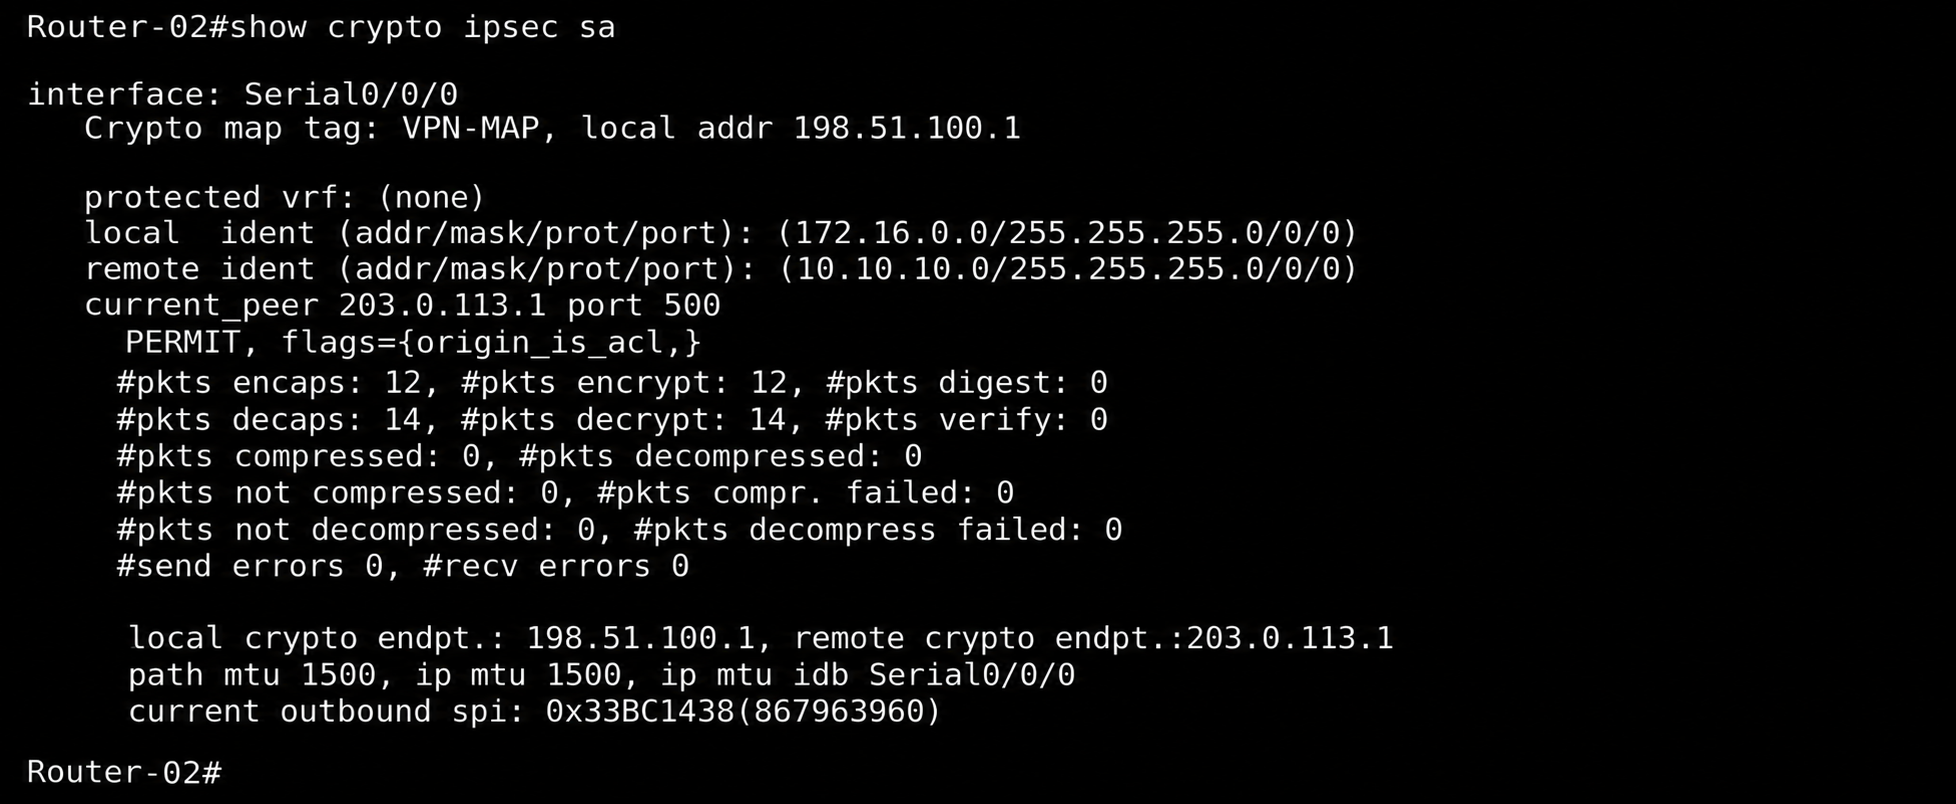
Her yön için ayrı bir SA bulunması ve iki tarafta da encrypt ile decrypt sayaçlarının artmış olması, trafiğin iki yönde de şifrelenip çözüldüğünü gösteriyor. R1 tarafında görülen send errors değeri tek başına hatanın nedenini göstermez. Değer artmaya devam ederse ayrıntılı IPsec sayaçları ve debug çıktılarıyla incelenmesi gerekir. R2 çıktısındaki encaps ve decaps sayaçlarının R1'den yüksek olması ise çıktının R1'den daha sonra, aradaki ping trafiğinin ardından alınmasından kaynaklanıyor. Sayaçlar Tunnel'dan geçen her pakette artmaya devam eder.
Aynı IKEv1 ve Crypto Map tabanlı yapı gerçek ortamda kullanılacaksa Interesting Traffic Access List, Peer, Transform Set, Routing ve Crypto Map mantığı aynen geçerli. Buna karşılık Public IP adresleri, WAN Interface'leri, Routing ve NAT tasarımı ile güvenlik parametrelerinin ortama göre uyarlanması gerekir. IKEv2 ya da VTI tabanlı Route-Based VPN gibi farklı bir mimari tercih edilirse yapılandırma modeli de değişir.
Bu makalede, Cisco Packet Tracer üzerinde merkez ofis ve şubeyi birbirine bağlayan Site-to-Site IPsec VPN yapısının Router tarafındaki yapılandırması uçtan uca ele alındı. R1 ve R2 üzerinde Inside ve Outside Interface'lerin IP yapılandırması ile Default Route tanımı, IPsec yapılandırmasının üzerine oturduğu temel olarak işlendi.
Yapılandırmanın merkezinde IKE Phase 1 ve IKE Phase 2 pazarlığı yer alıyor. Phase 1'de ISAKMP Policy ve Pre-Shared Key ile Peer'lar birbirini doğruluyor ve iki Router arasında ortak bir ISAKMP SA kuruluyor. Phase 2'de ise Transform Set ile belirlenen ESP parametreleri üzerinden, her yön için ayrı olmak üzere kullanıcı trafiğini taşıyan IPsec SA'lar oluşuyor. Interesting Traffic olarak tanımlanan Access List'in iki tarafta ayna görüntüsü olması, Proxy ID eşleşmesi açısından belirleyici bir koşul.
Crypto Map, Peer adresini, Transform Set'i ve Access List'i tek bir yapıda birleştiriyor ve Outside Interface'e uygulandığı anda bu Interface'ten çıkan eşleşen trafiği şifrelemeye başlıyor. Simulation Mode'da izlenen akış, paketin R1'de şifrelenip ISP üzerinden yalnızca dış IP başlığıyla taşındığını ve R2'de çözülerek hedefe ulaştığını somut olarak gösteriyor. Aynı Policy-Based yapı gerçek ortama taşınırken Public IP, NAT ve güvenlik parametrelerinin ortama göre uyarlanması gerekiyor.
Doğrulama aşamasında ping çıktısı ile show crypto ipsec sa çıktısındaki SA'lar, encrypt ve decrypt sayaçları ve SPI değerleri incelendi. ISP Router'ının iç Network'leri tanımamasına rağmen Client'lar arasındaki trafiğin akması ve her iki Router'da şifreleme sayaçlarının artması, IPsec Tunnel trafiğinin şifreli kanal üzerinden taşındığını birlikte doğruluyor.
Faydalı olması dileğiyle...
Makale ile ilgili düşüncelerinizi ve sorularınızı aşağıdaki yorum kısmında paylaşmaktan çekinmeyin. Her katkı, içeriğin daha fazla kişiye ulaşmasını ve daha faydalı bir tartışma ortamı oluşmasını sağlar.